15 de octubre de 2026
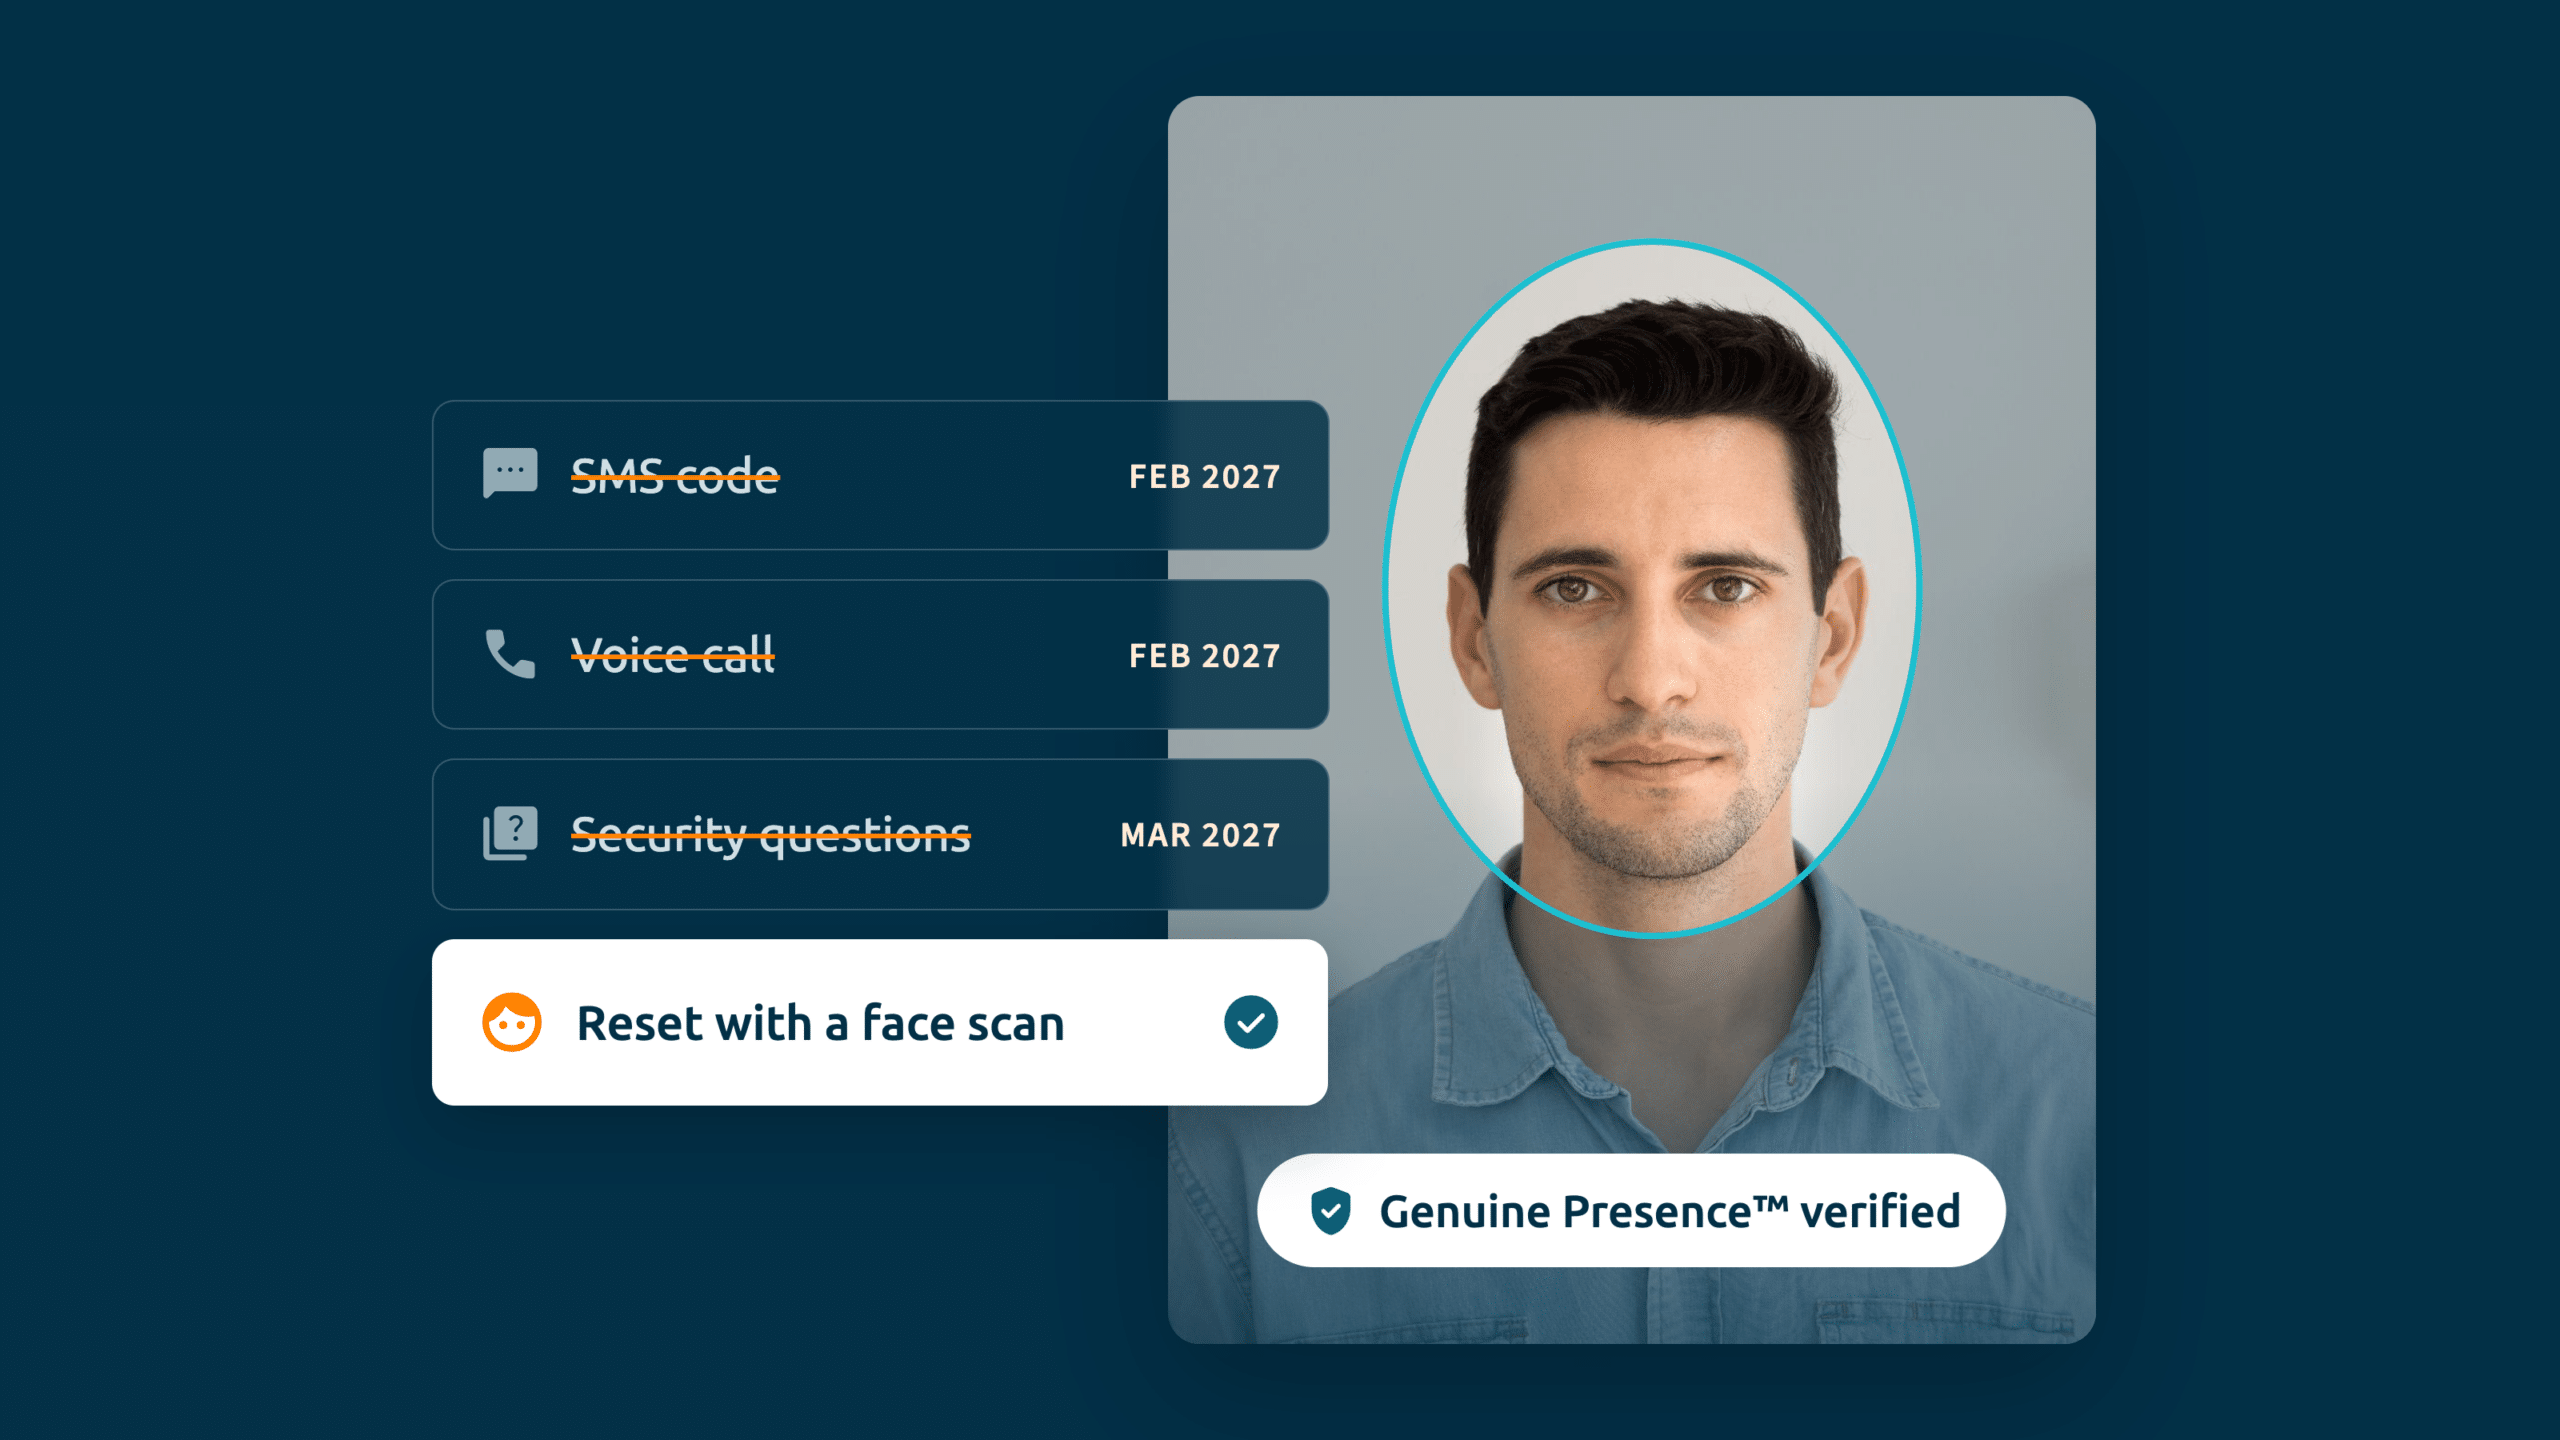
Microsoft ha anunciado que dejará de ofrecer su propio servicio de envío de SMS y llamadas de voz en Entra ID a partir del 1 de febrero de 2027. Esta medida forma parte de una iniciativa más amplia encaminada hacia una autenticación resistente al phishing, que ya convirtió las claves de acceso en el método de inicio de sesión predeterminado en septiembre de 2026. Muchos responsables de la gestión de identidades considerarán que esta medida se ha tardado demasiado en aplicar. Otros estarán analizando qué implicaciones tiene esto para aquellas partes de su infraestructura que, de forma discreta, dependen de los SMS —y una de las más importantes es el restablecimiento de contraseñas por autoservicio (SSPR).
Los SMS son una de las formas más habituales en que los usuarios se identifican al restablecer una contraseña. Si se elimina esta opción, la pregunta es: ¿qué queda para el SSPR? ¿Y funciona para todo el mundo?
¿Qué le queda al SSPR sin SMS ni llamadas de voz?
El SSPR permite a los usuarios restablecer su contraseña sin necesidad de recurrir al servicio de asistencia técnica, utilizando un método de autenticación registrado. Una vez que dejen de estar disponibles los servicios de SMS y voz proporcionados por Microsoft —y dado que las preguntas de seguridad también se retirarán, aproximadamente en marzo de 2027—, los métodos SSPR compatibles se reducirán a una breve lista:
- Microsoft Authenticator — notificación push o código temporal
- Tokens OATH de hardware o software — un código único introducido manualmente, que Microsoft considera susceptible de ser objeto de phishing
- Código de acceso único por correo electrónico — su seguridad depende de la del buzón de correo, y no sirve de nada si se trata de la cuenta de trabajo a la que no pueden acceder
Cabe destacar que los métodos seguros y resistentes al phishing hacia los que Microsoft está orientando a todos —claves de acceso, Windows Hello para empresas y llaves de seguridad FIDO2— no pueden utilizarse en absoluto para el SSPR. Por lo tanto, las opciones disponibles para restablecer la contraseña requieren todas ellas un smartphone, una aplicación, un dispositivo de autenticación o un buzón de correo.
Las organizaciones pueden mantener vivos los SMS a través de un proveedor de telecomunicaciones gestionado por el cliente en la Tienda de Seguridad de Microsoft, pero eso sigue entrañando un riesgo de suplantación de identidad con un nuevo coste: es una solución provisional, no una solución definitiva.
El SSPR ya estaba fuera del alcance de los que están en primera línea
En el caso de un empleado que trabaja en una oficina y dispone de un teléfono de la empresa, uno de esos métodos suele funcionar. Sin embargo, para los trabajadores que no tienen un puesto fijo, los que están en primera línea y los que trabajan por turnos, a menudo ninguno de ellos funciona.
En muchas fábricas, almacenes, tiendas minoristas y centros de atención telefónica, no se permiten los teléfonos personales en la planta de producción. De hecho, el 64 % de los trabajadores de primera línea se ven sometidos a restricciones parciales o totales en el uso de los teléfonos inteligentes en la planta de producción (Weavix, 2025). Si un trabajador no puede llevar un teléfono, no puede registrar la aplicación Authenticator ni recibir una contraseña de un solo uso (OTP), lo que significa que nunca se le ha dado de alta en la autenticación multifactorial (MFA) y que, para empezar, nunca ha tenido acceso al SSPR. Para este colectivo, eliminar los SMS no dificulta el restablecimiento por autoservicio, sino que confirma que el único método sencillo al que podrían haber tenido acceso ha desaparecido.
Por eso, los equipos improvisan. Las contraseñas se anotan en notas adhesivas junto a los terminales compartidos, los dispositivos se dejan conectados permanentemente y se comparte un único inicio de sesión entre todo un turno, de modo que si se restablecen los datos en un turno, el siguiente se queda sin acceso. No se trata de fallos de disciplina, sino de lo que ocurre cuando el proceso de recuperación no se adapta a la forma en que la gente trabaja realmente.
El coste de la brecha en la recuperación
Cuando el autoservicio no funciona, cada bloqueo se convierte en una incidencia para el servicio de asistencia o en una solicitud de aprobación por parte de un responsable. Según Gartner, los restablecimientos de contraseñas y los bloqueos representan hasta el 50 % de las incidencias del servicio de asistencia, con un coste medio de mano de obra de unos 70 dólares por restablecimiento (Forrester, 2022). Para un trabajador de primera línea, esto también supone un coste significativo en términos de pérdida de productividad. Nuestras entrevistas con clientes sitúan el tiempo necesario para recuperar por completo el acceso de un empleado bloqueado entre 30 minutos y un día completo, y el equipo de seguridad de una gran empresa nos comentó que dedica aproximadamente dos empleados a tiempo completo solo a la recuperación manual.
El servicio de asistencia técnica también es un eslabón débil. Cuando alguien llama, los agentes no tienen forma real de saber con quién están hablando. Scattered Spider demostró lo fácil que es aplicar técnicas de ingeniería social al servicio de asistencia técnica y convencer a sus empleados de que restablezcan la autenticación multifactorial (MFA), lo que provocóla apropiación maliciosade cuentas en MGM, M&S, Co-op, Qantas y muchas otras empresas. No hacer nada tiene un coste: supone un gasto operativo permanente y un vector de ataque abierto.
Verifica a la persona, no el dispositivo
La forma de subsanar esta carencia es pasar de verificar una credencial o un dispositivo a verificar a la persona. iProov añade una capa de identidad biométrica basada en la nube a Microsoft Entra ID. Los usuarios se registran una sola vez con su documento de identidad y su rostro, y a partir de entonces pueden restablecer su contraseña o recuperar su cuenta con un simple escaneo facial.
Dado que verifica a la persona en lugar de una credencial, no puede perderse, ser robada ni interceptada, y está diseñada para resistir ataques de deepfake e inyección. Funciona en el navegador de cualquier dispositivo con cámara, como una estación de trabajo compartida o un quiosco en la zona de trabajo. Al no requerir un smartphone, una aplicación complementaria ni un token, da respuesta a situaciones de pérdida de dispositivos y de uso compartido que los métodos SSPR nativos no pueden cubrir.
Cuando un usuario solicita un restablecimiento, se le redirige a iProov, donde se verifica su identidad mediante reconocimiento facial, y la contraseña se vuelve a guardar en Active Directory en el caso de entornos híbridos de Entra, o bien se emite un pase de acceso temporal. Esta misma verificación puede sustituir a las preguntas de seguridad basadas en conocimientos en los procesos de recuperación del servicio de asistencia técnica, eliminando así el vector de ingeniería social.
Planificación de cara a la fecha límite
La fecha límite del 1 de febrero de 2027 obliga a todos los usuarios a dejar de utilizar los servicios de SMS y voz proporcionados por Microsoft. Para los trabajadores que no disponen de un puesto fijo ni de un dispositivo propio —y para cualquier persona que se quede sin acceso y no disponga de un dispositivo con el que demostrar su identidad—, el método al que recurran deberá funcionar sin necesidad de llevar un teléfono en el bolsillo. Los equipos que superen esta situación sin problemas serán aquellos que identifiquen a esos usuarios ahora mismo y les ofrezcan una vía de recuperación que no dependa en absoluto de un dispositivo.
Descubre cómo funciona iProov Recover con Microsoft Entra ID.
Seguir leyendo
9 de septiembre de 2026