12 Agustus 2026
Agen AI kini mulai keluar dari laboratorium dan diterapkan dalam lingkungan produksi. Mereka melakukan riset, menulis kode, menjalankan aplikasi, menyelesaikan transaksi, serta menghubungkan serangkaian tugas bertahap dengan sedikit pengawasan manusia. Pergeseran ini menimbulkan masalah identitas agen AI yang belum diantisipasi oleh sebagian besar organisasi, karena sistem yang kini diminta untuk mengatur agen-agen tersebut awalnya tidak dirancang dengan mempertimbangkan keberadaan mereka.
Manajemen identitas dan akses tradisional mengasumsikan adanya seseorang di sisi lain. Karyawan masuk sistem, mendapatkan akses yang terkait dengan peran mereka, dan kehilangan akses tersebut saat mereka keluar dari perusahaan. Agen-agen mengubah model tersebut. Seorang agen mungkin beroperasi sepanjang waktu, mengakses selusin sistem sekaligus, dan bertindak atas nama beberapa orang yang berbeda sepanjang hari.
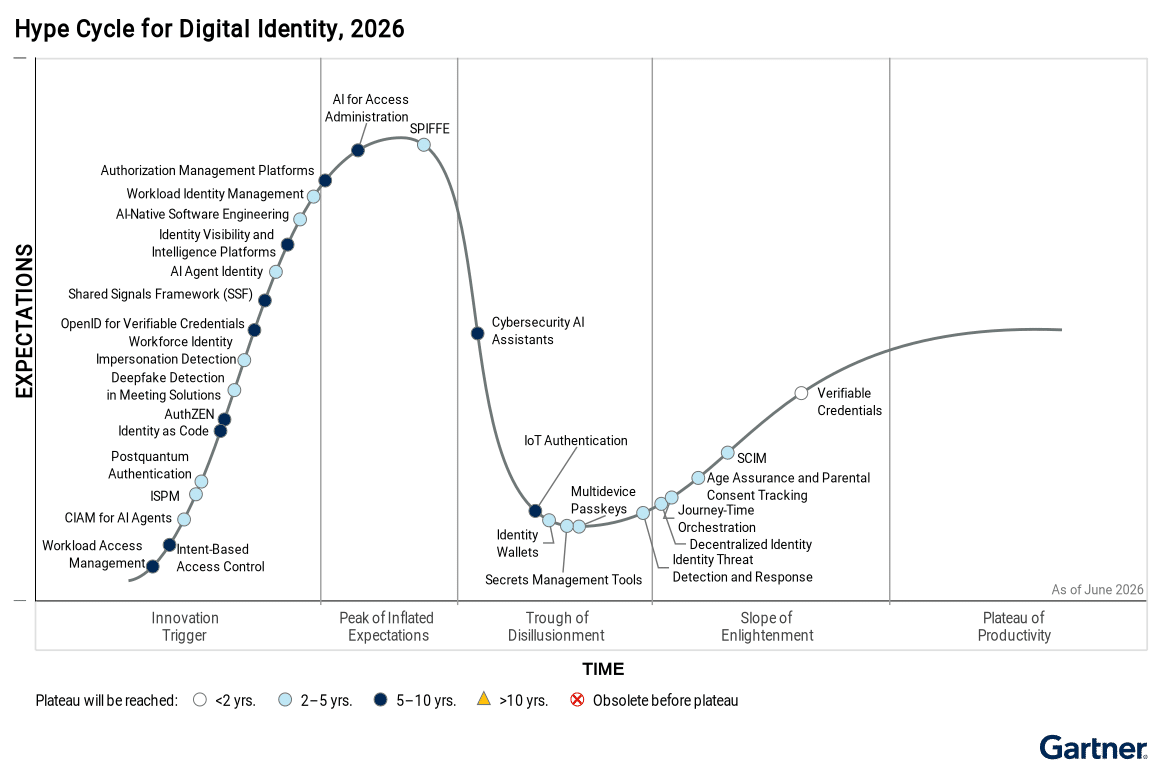
Dalam laporan Hype Cycle™ for Digital Identity 2026, kami meyakini bahwa Gartner® menyoroti tiga faktor yang mengubah lanskap identitas digital: munculnya agen AI, upaya meningkatkan transparansi identitas, dan semakin meluasnya ancaman berbasis identitas. Intinya adalah para pemimpin keamanan perlu meninjau kembali alokasi investasi mereka jika ingin mendukung adopsi AI tanpa kehilangan kendali atas siapa—dan apa—yang dapat mengakses sistem mereka.
IAM dirancang untuk orang-orang
Sistem IAM konvensional berfungsi dengan baik ketika pengguna adalah seorang individu dengan jabatan tertentu, seorang manajer, dan lingkup tanggung jawab yang relatif stabil. Sebaliknya, sebuah agen tidak memiliki hal-hal tersebut. Agen mungkin hanya memerlukan catatan pelanggan selama dua detik, memanggil sebuah API, memperbarui satu kolom, lalu melanjutkan ke tugas berikutnya, dengan izin aksesnya berubah dari satu transaksi ke transaksi berikutnya.
Banyak tim saat ini menangani aktivitas tersebut dengan menggunakan akun layanan bersama, kunci API statis, atau akun login karyawan yang dipinjam. Cara-cara praktis tersebut memang mempercepat peluncuran proyek, tetapi meninggalkan beberapa pertanyaan mendasar yang belum terjawab: siapa sebenarnya yang melakukan tindakan tersebut, apa saja yang diizinkan dilakukan oleh agen, apakah akses sebesar itu memang diperlukan, dan siapa yang bertanggung jawab jika terjadi kesalahan. Begitu aktivitas agen digabungkan ke dalam akun pribadi atau akun bersama, jejak audit menjadi kurang berarti, dan izin akses pun semakin sulit dikendalikan.
Jumlah identitas mesin kini melampaui jumlah program yang dirancang untuk mengelolanya
Identitas non-manusia sudah semakin menjamur di berbagai layanan cloud, API, kontainer, alur kerja otomatis, dan aplikasi perusahaan, bahkan sebelum agen-agen tersebut muncul. Survei Gartner 2025 tentang Identitas Mesin mengungkapkan bahwa “94% organisasi sedang menghadapi peningkatan jumlah identitas mesin, yang sebagian besar didorong oleh penerapan AI dan agen AI.”
Kesenjangan tersebut mengubah masalah keamanan yang biasa menjadi masalah berskala besar. Kredensial tetap berlaku melebihi masa pakainya, izin menumpuk, dan tim kehilangan jejak identitas mana saja yang ada serta apa saja yang dapat diakses oleh identitas tersebut. Seorang penyerang tidak perlu membobol akun login karyawan jika ada akun layanan dengan hak akses berlebihan atau agen yang berjalan menggunakan kunci yang berlaku lama yang tersedia di sana.
Otentikasi saja tidak akan cukup untuk mendukung strategi IAM berikutnya
Otentikasi terhadap seorang agen memastikan identitas siapa yang mengajukan permintaan. Hal ini tidak memberikan gambaran apakah permintaan tersebut wajar atau tidak. Untuk menjawab hal itu, perlu mempertimbangkan peran agen tersebut, pihak yang diwakilinya, tugas yang dihadapinya, serta tingkat sensitivitas informasi yang ingin diaksesnya; dan keputusan otentikasi satu kali saja tidak dapat mencakup semua aspek tersebut.
Menurut kami, Gartner Hype Cycle™ mengelompokkan beberapa teknologi baru yang berkaitan dengan masalah ini: identitas agen AI, manajemen akses beban kerja, kontrol akses berbasis niat, manajemen postur keamanan identitas, dan platform visibilitas identitas. Secara keseluruhan, teknologi-teknologi tersebut menggambarkan model yang lebih dinamis, di mana akses dapat bersifat sementara, terbatas pada satu tugas, dan ditinjau secara berkelanjutan—bukan hanya diberikan sekali lalu dilupakan.
Dari mana harus mulai
Langkah praktis pertama adalah memetakan bagaimana agen-agen tersebut sudah digunakan di dalam organisasi Anda, termasuk proyek-proyek yang telah disetujui maupun yang dibuat oleh pengembang tanpa melalui tinjauan formal. Dari situ, Anda dapat mengidentifikasi di mana agen-agen tersebut berjalan menggunakan kredensial pengguna, berbagi akun layanan, memiliki izin yang luas atau permanen, mengakses data sensitif, atau beroperasi tanpa pemilik yang jelas.
Tujuannya bukanlah untuk memperlambat adopsi AI, melainkan untuk mencegah agar solusi sementara tidak berubah menjadi arsitektur keamanan permanen. Hal ini membantu mengintegrasikan tata kelola identitas agen AI dengan inisiatif identitas mesin dan Zero Trust yang sudah berjalan. Jika AI dijadikan proyek keamanan tersendiri, Anda justru akan menciptakan silo baru; namun, jika agen-agen tersebut diperlakukan sebagai identitas, Anda dapat menerapkan kontrol yang sudah dipahami oleh pihak bisnis.
Serangkaian pertanyaan yang lebih sulit
Selama bertahun-tahun, inti dari IAM bermuara pada satu pertanyaan: apakah ini pengguna yang tepat? Para petugas keamanan menambahkan beberapa pertanyaan lagi. Apa yang memicu permintaan ini? Siapa yang mengotorisasi permintaan ini? Apa yang ingin dilakukan oleh permintaan ini? Apakah permintaan ini masih seharusnya memiliki akses saat ini? Pertanyaan-pertanyaan tersebut semakin sulit dijawab seiring bertambahnya beban kerja para petugas keamanan, dan organisasi yang menangani hal ini sejak dini akan memiliki ruang gerak yang jauh lebih luas untuk memanfaatkan AI tanpa memberikan akses yang luas dan tak terkendali di seluruh perusahaan.
Laporan Gartner Hype Cycle™ untuk Identitas Digital, 2026 memetakan lebih dari dua lusin teknologi yang mengubah wajah identitas, mulai dari identitas agen AI dan manajemen akses beban kerja hingga platform visibilitas identitas dan Shared Signals Framework, masing-masing dilengkapi dengan peringkat manfaat Gartner, penilaian kematangan, serta perkiraan waktu hingga adopsi secara luas.
Unduh Laporan Gartner Hype Cycle untuk Identitas Digital, 2026 ›
Gartner, Hype Cycle untuk Identitas Digital, 2026, Zachary Smith, Nayara Sangiorgio, 6 Juli 2026.
Gartner dan Hype Cycle merupakan merek dagang milik Gartner, Inc., dan/atau afiliasinya.
Gartner tidak mendukung perusahaan, vendor, produk, atau layanan apa pun yang disebutkan dalam publikasinya, dan tidak menyarankan pengguna teknologi untuk hanya memilih vendor yang memiliki peringkat tertinggi atau penunjukan lainnya. Publikasi Gartner berisi pendapat dari organisasi wawasan bisnis dan teknologi Gartner dan tidak boleh ditafsirkan sebagai pernyataan fakta. Gartner menolak semua jaminan, baik yang dinyatakan secara tegas maupun tersirat, sehubungan dengan publikasi ini, termasuk jaminan kelayakan untuk diperdagangkan atau kesesuaian untuk tujuan tertentu.
Grafik ini diterbitkan oleh Gartner, Inc. sebagai bagian dari dokumen penelitian yang lebih luas dan sebaiknya dievaluasi dalam konteks dokumen tersebut secara keseluruhan. Dokumen Gartner tersebut dapat diperoleh atas permintaan dari IPROOV LTD.
Artikel berikutnya dalam seri ini: mengapa agen AI memerlukan identitas tersendiri, dan mengapa membiarkan mereka menggunakan kredensial karyawan justru menimbulkan lebih banyak masalah daripada yang dapat diselesaikannya