9 September 2026
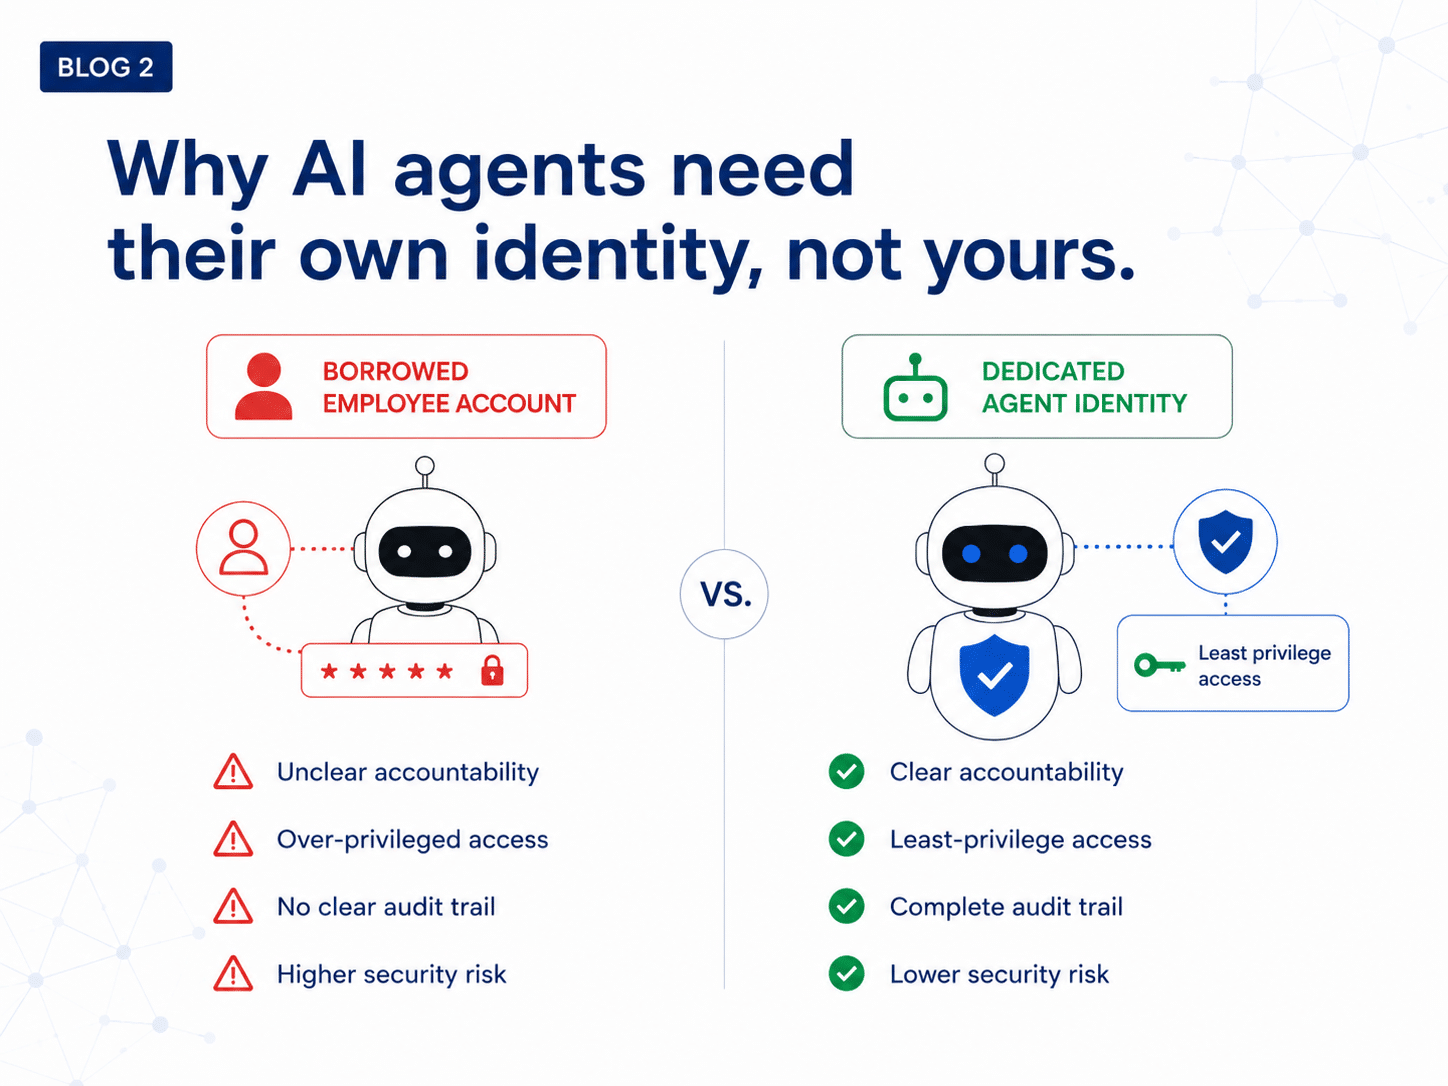
Memberikan akses tanpa batasan kepada agen AI atas akun karyawan mungkin tampak sebagai pilihan yang pragmatis. Akun tersebut sudah terotentikasi, sudah memiliki izin yang tepat, dan proyek dapat berjalan tanpa perlu tinjauan keamanan yang memakan waktu lagi. Masalahnya muncul begitu agen tersebut mulai bertindak, dan batas antara manusia dan perangkat lunak menjadi kabur. Catatan audit mencatat bahwa seorang karyawan membuka berkas, mengubah data, atau menyetujui transaksi, padahal sebenarnya agenlah yang melakukan pekerjaan tersebut. Pertanggungjawaban menjadi sekadar tebakan, dan agen tersebut diam-diam memiliki akses yang jauh lebih luas daripada yang dibutuhkan untuk tugasnya.
Memberikan identitas tersendiri kepada setiap agen merupakan langkah korektif yang tepat, dan ini adalah yang pertama dari dua langkah. Identitas yang jelas menentukan agen mana yang bertindak. Namun, hal itu tidak berarti bahwa ada pihak manusia yang bertanggung jawab yang menyetujui tindakan agen tersebut. Masalah kedua ini tetap ada meskipun program identifikasi telah dijalankan dengan baik, dan justru masalah inilah yang menimbulkan konsekuensi hukum dan finansial.
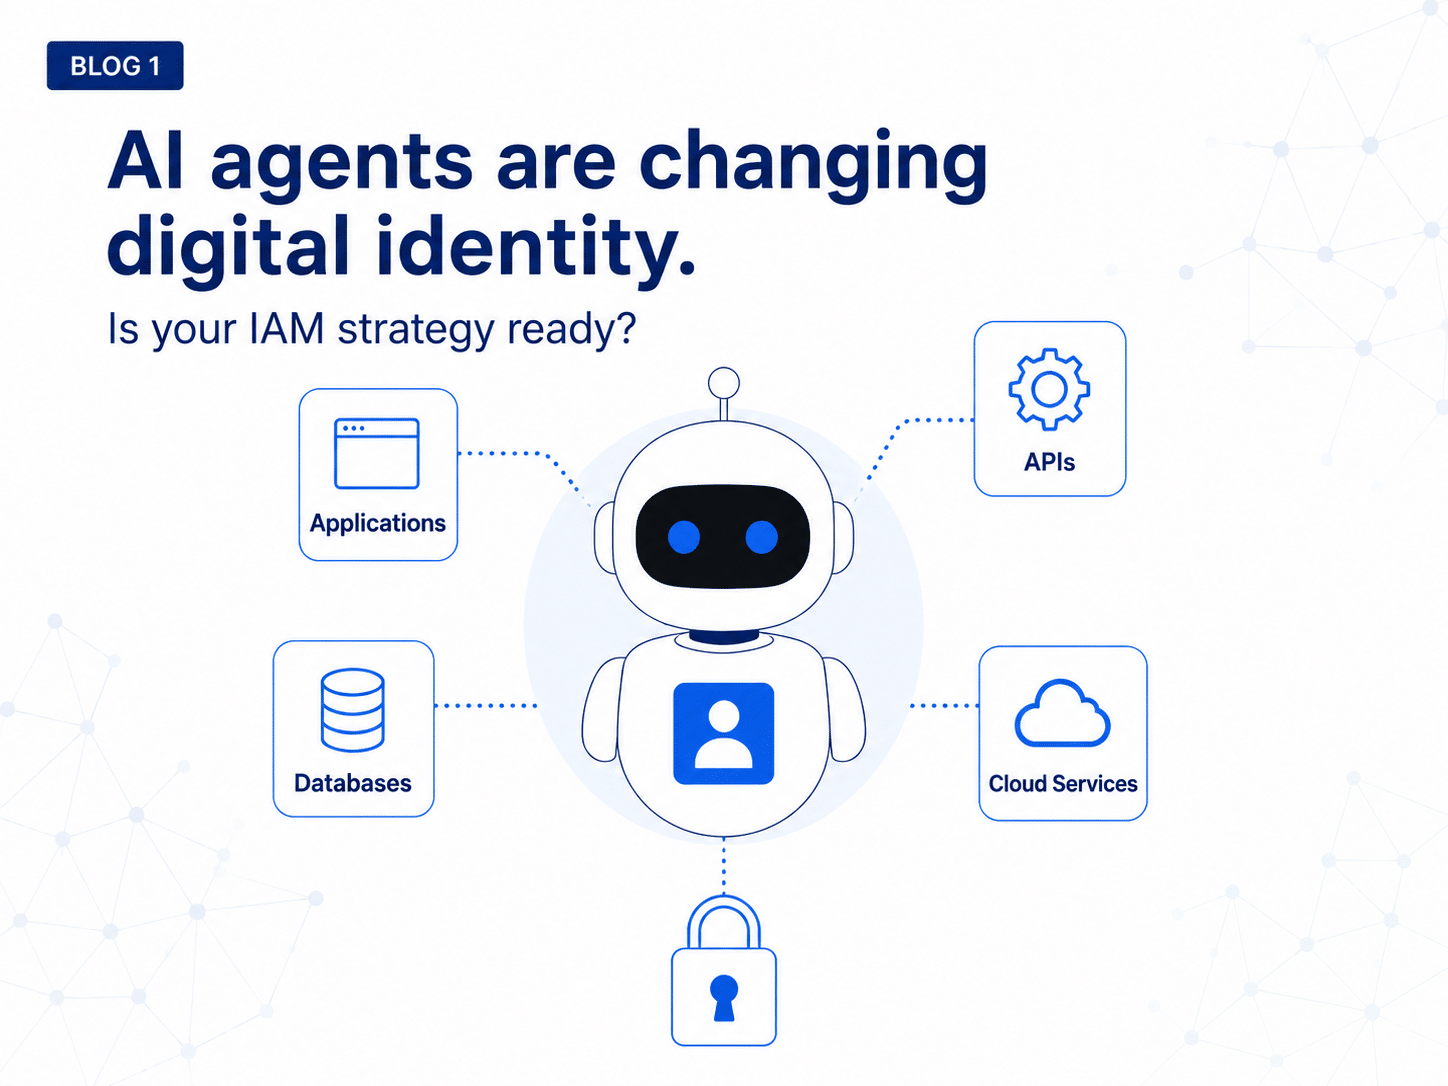
Gartner® Hype Cycle™ 2026 untuk Identitas Digital mendefinisikan kategori ini sebagai berikut: “Identitas agen AI adalah representasi digital unik dari agen AI di dalam suatu organisasi. Menetapkan dan mengatur identitas agen AI, termasuk asisten dan chatbot, memungkinkan sistem manajemen identitas dan akses (IAM) untuk menetapkan pengenal unik, menerbitkan kredensial yang ditargetkan untuk akses ke sumber daya (misalnya, API, data, dan layanan), serta menetapkan pertanggungjawaban manusia yang jelas dan jejak audit di seluruh sistem perusahaan.”
Pengidentifikasi unik, kredensial yang dibatasi cakupannya, dan jejak audit yang mengaitkan tindakan dengan pelaku yang tepat merupakan sifat-sifat atribusi. Ketiga hal tersebut menentukan agen mana yang bertindak dan atas wewenang siapa, yang merupakan pertanyaan yang berbeda dari apakah seseorang yang disebutkan namanya telah menyetujui tindakan yang dilakukannya.
Kredensial Pinjaman dan Keamanan Akun Layanan Menimbulkan Titik Buta
Proyek-proyek AI pada tahap awal cenderung dijalankan menggunakan sumber daya apa pun yang sudah tersedia:
- Seorang asisten internal dapat memperoleh izin yang berlebihan kecuali jika akses yang didelegasikan kepadanya secara eksplisit dibatasi.
- Alur kerja tersebut berjalan melalui akun layanan bersama.
- Seorang pengembang menghubungkan sebuah agen ke sebuah API menggunakan kunci yang berlaku dalam jangka panjang.
Pengaturan-pengaturan ini menimbulkan berbagai risiko: akses yang berlebihan, atribusi yang ambigu, atau kredensial yang tetap aktif. Agen mungkin mendapatkan izin yang melebihi kebutuhan tugasnya. Aktivitas manusia dan agen dapat menjadi tidak jelas ketika kredensial digunakan bersama. Tim keamanan mungkin tidak memiliki cara yang andal untuk mengetahui kapan sebuah agen sedang berjalan atau transaksi apa saja yang telah diselesaikannya.
Inilah sebabnya mengapa keamanan akun layanan kini menjadi masalah mendesak, bukan sekadar urusan administrasi belaka. Akun layanan bersama tidak pernah dirancang untuk mewakili entitas otonom yang mengambil keputusan sendiri dengan kecepatan mesin, dan kunci API statis tidak memuat informasi mengenai siapa yang mengotorisasi pekerjaan tersebut atau alasannya.
Kredensial yang dipinjam juga mengikis prinsip non-repudiasi—fitur keamanan yang membuktikan bahwa seseorang tertentu telah mengirim pesan atau melakukan transaksi, dan tidak dapat menyangkalnya di kemudian hari. Ketika seseorang dan agen berbagi satu identitas, organisasi tidak dapat membuktikan siapa di antara keduanya yang melakukan tindakan tertentu. Menurut laporan tersebut: “Praktik berbahaya dalam mengerahkan agen AI sebagai perantara yang beroperasi menggunakan kredensial akses manusia melanggar persyaratan audit, keterlacakan, dan non-repudiasi, sehingga secara signifikan meningkatkan risiko pemberian izin berlebihan, serta dampak dari kompromi kredensial dan pengambilalihan akun.”
Inilah yang disebut kegagalan atribusi, dan identitas yang jelas merupakan solusi yang tepat untuk mengatasi hal tersebut.
Apa yang Berubah dengan Identitas yang Terpisah?
Identitas khusus memberikan agen tersebut catatan tersendiri di lingkungan IAM, dengan pemilik yang disebutkan namanya, tujuan yang jelas, serta serangkaian izin yang sengaja dibatasi dan disetujui atas namanya oleh pemilik tersebut. Identitas ini dapat dinonaktifkan tanpa mengganggu karyawan atau tim di baliknya. Otentikasi agen AI menjadi peristiwa terpisah yang dapat Anda lihat dan analisis, bukan sesuatu yang tersembunyi di dalam sesi pengguna manusia. Agen tersebut dapat diberikan kredensial berumur pendek, bukan kata sandi permanen atau kunci API. Aksesnya dapat dibatasi pada aplikasi, tugas, atau transaksi tertentu. Aktivitasnya dapat ditinjau berdasarkan kriteria tersendiri, terpisah dari aktivitas manusia mana pun.
Proses pengalihan kepemilikan perlu mendapat perhatian khusus. Penugasan ulang agen kepada pemilik atau prinsipal yang berbeda merupakan perubahan identitas, bukan sekadar pembaruan pada suatu kolom; oleh karena itu, hal ini harus disertai dengan verifikasi ulang terhadap pihak yang kini bertanggung jawab. Catatan kepemilikan yang dapat diedit tanpa menetapkan kembali pihak yang setuju untuk menanggung risiko akan membuat hubungan tersebut rentan terhadap sengketa.
Hal ini lebih mendekati cara kerja Zero Trust sebagaimana mestinya, di mana otentikasi sebelumnya tidak dianggap sebagai bukti yang berlaku untuk apa pun. Kasus “agentic” memperluas logika tersebut satu langkah lebih jauh. Otentikasi sebelumnya juga bukan bukti bahwa seseorang menyetujui apa yang terjadi selanjutnya,
Apakah Agen AI Membutuhkan Akses Permanen?
Seringkali, ya. Akses pengguna biasanya bergantung pada peran pekerjaan, karena tanggung jawabnya tetap ada. Beberapa agen bekerja dengan cara yang sama. Seorang agen rekonsiliasi yang berjalan setiap malam, atau agen layanan yang menangani antrian secara terus-menerus, membutuhkan wewenang berkelanjutan agar dapat berfungsi dengan baik. Yang lain membutuhkan wewenang yang jauh lebih sedikit: mengambil satu faktur, mencocokkannya dengan pesanan pembelian, dan mengembalikan hasilnya. Memberikan set izin penuh seorang karyawan kepada kedua jenis agen tersebut tidak dapat dibenarkan. Kredensial berjangka pendek membantu dalam kedua kasus tersebut, meskipun hal itu mengurangi peluang penyalahgunaan daripada menghilangkannya sepenuhnya, dan kedaluwarsa kredensial itu sendiri tidak secara otomatis membatalkan izin yang mendasarinya.
Laporan tersebut menggambarkan profil inovasi terkait sebagai berikut: “Manajemen akses beban kerja, yang merupakan bagian dari program IAM mesin secara keseluruhan, mengamankan ekosistem beban kerja yang berkembang pesat—yang mencakup agen AI, aplikasi, kontainer, dan layanan mikro—dengan menerapkan prinsip akses hak akses minimal pada saat runtime, serta menggantikan kredensial statis dengan kontrol dinamis yang peka terhadap konteks. Manajemen akses beban kerja menghilangkan izin permanen, mengurangi permukaan serangan antar-mesin, dan menutup titik buta kritis yang melemahkan sebagian besar strategi zero trust.”
Kami mempertahankan izin yang bersifat permanen, dan mengajukan pertanyaan yang berbeda terkait hal tersebut. Bukan seberapa lama seorang agen memegang wewenang, melainkan siapa yang memberikannya. Setiap kumpulan izin harus disetujui oleh seseorang yang disebutkan namanya, dengan menggunakan bukti yang tidak mungkin dihasilkan oleh agen tersebut. Seorang agen yang mampu menghasilkan, memutar ulang, atau memenuhi bukti tersebut pada dasarnya dapat menyetujui dirinya sendiri.
Identitas Saja Tidak Cukup untuk Menjelaskan Niat
Identitas yang terpisah menentukan agen mana yang sedang bertindak. Hal ini tidak memberikan informasi apa pun mengenai apa yang ingin dicapai oleh agen tersebut. Perbedaan ini menjadi penting begitu seorang agen menerima instruksi yang luas, seperti “atur perjalanan bisnis saya” atau “selesaikan masalah akun pelanggan ini.” Agen tersebut mungkin menafsirkan permintaan tersebut dengan cara yang sama sekali tidak dimaksudkan oleh pengguna, dan arah tindakannya dapat disimpangkan melalui penyisipan perintah atau data yang disusupi.
Di sini, otentikasi dan otorisasi dipisahkan. Otorisasi agen AI harus menjawab pertanyaan yang tidak dapat dijawab oleh proses masuk: apakah tindakan spesifik ini masih dalam batas-batas yang sebenarnya diminta oleh pengguna?
Laporan tersebut menguraikan profil inovasi lebih lanjut yang secara khusus membahas hal ini: “Kontrol akses berbasis niat adalah kerangka kerja otorisasi yang sedang berkembang, yang menggantikan izin-izin luas dan permanen, serta saat ini ditujukan untuk kecerdasan buatan (AI) berbasis agen, namun menawarkan cakupan penerapan yang luas. Kontrol akses berbasis niat memberikan akses ke sumber daya back-end berdasarkan niat pengguna yang terekam atau disimpulkan saat berinteraksi dengan agen, serta mengevaluasi tindakan yang dimaksudkan agen tersebut berdasarkan niat tersebut.”
Niat yang disimpulkan merupakan masukan yang berguna bagi keputusan akses. Ini bukanlah persetujuan. Niat yang ditangkap dari percakapan tetap merupakan deskripsi yang disusun dalam konteks agen itu sendiri, sehingga agen yang tidak selaras atau yang disisipi perintah dapat membentuknya. Evaluasi niat dapat mempersempit apa yang dilakukan agen dalam batas wewenang yang diberikan oleh seseorang. Menetapkan bahwa wewenang tersebut telah diberikan merupakan langkah terpisah. Tiga mekanisme pengendalian masing-masing menjalankan fungsi nyata pada tahap ini, dan masing-masing memiliki batasan yang sama:
- Verifikasi identitas seseorang bertujuan untuk memastikan siapa orang tersebut. Hal itu tidak menentukan apa yang telah disetujuinya.
- Menafsirkan niat bertujuan untuk menentukan apa yang tampaknya menjadi maksud dari permintaan tersebut. Hal ini tidak berarti bahwa orang tersebut melihat tindakan yang terjadi sebagai akibatnya.
- Penentuan lingkup akses secara ketat menetapkan apa saja yang dapat dijangkau oleh agen tersebut. Hal itu tidak berarti bahwa tindakan khusus ini memang diinginkan.
Yang dibutuhkan oleh tindakan dengan konsekuensi tertinggi adalah keterkaitan antara tiga hal: seseorang yang terverifikasi, agen yang bertindak atas namanya, dan tindakan atau izin spesifik yang disetujui oleh orang tersebut. Oleh karena itu, tindakan tersebut harus ditahan sebelum berlaku. Lapisan kontrol—bukan agen—harus menjelaskan apa yang dilakukan tindakan tersebut dan dalam batasan apa, serta keputusan harus dikembalikan secara out-of-band, langsung ke lapisan kontrol tersebut, melalui saluran yang tidak dimediasi oleh agen yang mengusulkan. Kami menyebut bukti yang dirilis berdasarkan keputusan tersebut sebagai bukti yang tahan terhadap agen: agen tidak dapat menghasilkannya, memutar ulang, atau memperolehnya dengan merekrut agen kedua di perangkat lain. iProov Dynamic Liveness menyediakannya, memastikan adanya manusia asli yang hadir pada saat persetujuan dan terikat pada tindakan yang tepat. Kami telah menjelaskan bagaimana pendelegasian tersebut seharusnya bekerja dalam artikel terpisah mengenai otorisasi manusia yang terverifikasi dalam AI berbasis agen.
Mulailah dengan Memisahkan Orang-Orang dari Agen, Lalu Buktikan Persetujuannya
Agen tidak boleh dianggap sebagai perpanjangan tak terlihat dari akun seorang karyawan. Berikan identitas tersendiri kepada setiap agen, tetapkan pemilik yang bertanggung jawab, jaga agar izin aksesnya tetap ketat, lacak aktivitasnya, dan cabut aksesnya setelah tugas selesai. Jika ditangani dengan benar, ini merupakan manajemen siklus hidup agen AI, bukan sekadar konfigurasi satu kali: agen disiapkan, ditinjau, dialihkan tugasnya, dan dihentikan operasinya, dan tata kelola agen AI-lah yang memastikan siklus tersebut berjalan dengan baik seiring bertambahnya jumlah agen.
Kemudian tentukan tindakan mana yang tidak dapat dilanjutkan hanya berdasarkan wewenang yang didelegasikan, karena di sinilah bukti yang lebih kuat membuktikan nilainya. Organisasi umumnya membatasi agen pada pekerjaan dengan konsekuensi rendah, bukan karena agen tidak mampu melakukan lebih dari itu, melainkan karena mereka tidak dapat membuktikan adanya persetujuan manusia untuk hal-hal yang lebih tinggi. Bukti persetujuan yang tidak dapat dipenuhi oleh agen mana pun akan mengangkat batasan tersebut. Inisiasi pembayaran, perubahan penerima pembayaran, peningkatan peran istimewa, dan perubahan pada izin agen itu sendiri masing-masing dapat diotomatisasi hingga titik persetujuan dan ditahan di sana untuk siap menjalani otentikasi tingkat lanjut, kemudian dilanjutkan dengan bukti yang mencantumkan nama pemberi persetujuan, tindakan, parameter yang ditampilkan kepada mereka, dan masa berlaku sekali pakai. Hambatan hanya terjadi pada beberapa momen penting, sedangkan pekerjaan rutin di antaranya berjalan tanpa gangguan.
Bukti persetujuan tidak dapat direkonstruksi setelah fakta terjadi, sehingga hubungan antara keputusan manusia dan tindakan yang diizinkannya harus dirancang sebelum agen-agen tersebut dioperasikan. Langkah-langkah ini memang membutuhkan upaya di awal proyek, namun dapat mencegah masalah yang jauh lebih besar di kemudian hari: ribuan agen otonom yang beroperasi menggunakan kredensial bersama atau yang tidak diatur dengan baik, serta mengambil keputusan penting yang tidak dapat dibuktikan telah dibuat oleh seseorang yang dapat diidentifikasi.
Gartner, Hype Cycle untuk Identitas Digital, 2026, Zachary Smith, Nayara Sangiorgio, 6 Juli 2026.
Gartner dan Hype Cycle merupakan merek dagang milik Gartner, Inc., dan/atau afiliasinya.
Gartner tidak mendukung perusahaan, vendor, produk, atau layanan apa pun yang disebutkan dalam publikasinya, dan tidak menyarankan pengguna teknologi untuk hanya memilih vendor yang memiliki peringkat tertinggi atau penunjukan lainnya. Publikasi Gartner berisi pendapat dari organisasi wawasan bisnis dan teknologi Gartner dan tidak boleh ditafsirkan sebagai pernyataan fakta. Gartner menolak semua jaminan, baik yang dinyatakan secara tegas maupun tersirat, sehubungan dengan publikasi ini, termasuk jaminan kelayakan untuk diperdagangkan atau kesesuaian untuk tujuan tertentu.
Artikel berikutnya dalam seri ini: mengapa transparansi identitas sangat penting ketika manusia, mesin, dan agen AI sama-sama berinteraksi dalam lingkungan yang sama.