12 de agosto de 2026
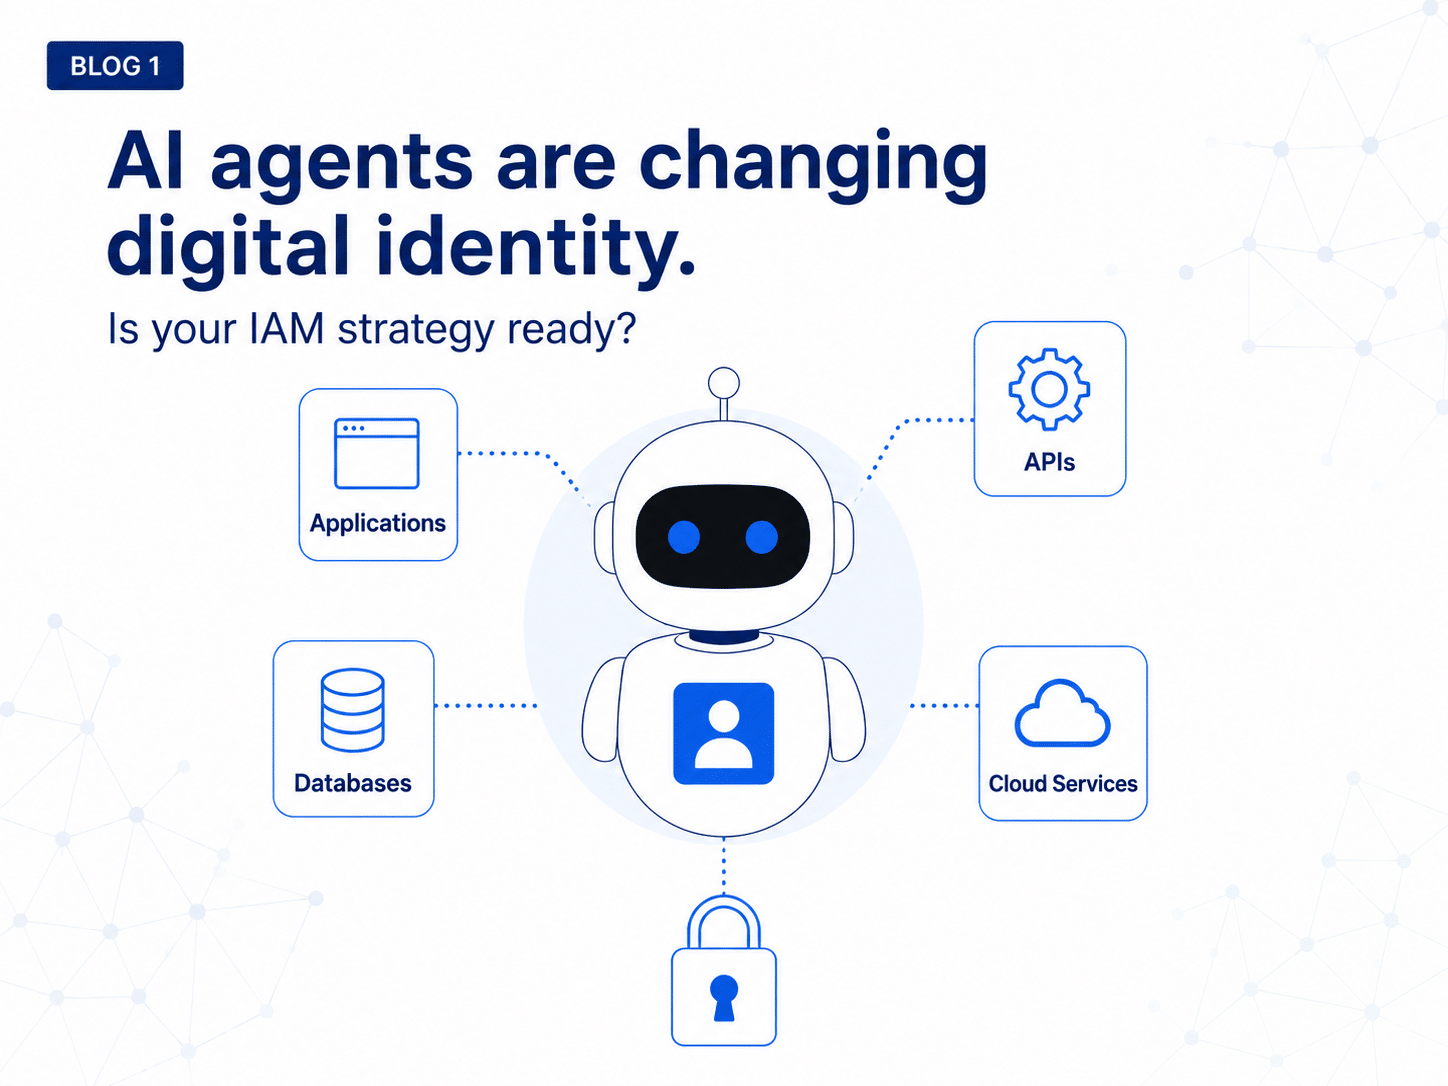
Os agentes de IA estão saindo do laboratório e entrando em produção. Eles pesquisam, escrevem código, acionam aplicativos, concluem transações e encadeiam tarefas de várias etapas com pouca supervisão humana. Essa mudança cria um problema de identidade dos agentes de IA para o qual a maioria das organizações não se preparou, pois os sistemas que agora devem controlar esses agentes nunca foram projetados tendo-os em mente.
O gerenciamento tradicional de identidade e acesso pressupõe a existência de uma pessoa do outro lado. Os funcionários fazem login, obtêm acesso vinculado à sua função e perdem esse acesso quando saem da empresa. Os agentes quebram esse modelo. Um agente pode funcionar 24 horas por dia, interagir com uma dúzia de sistemas ao mesmo tempo e agir em nome de várias pessoas diferentes ao longo de um dia.
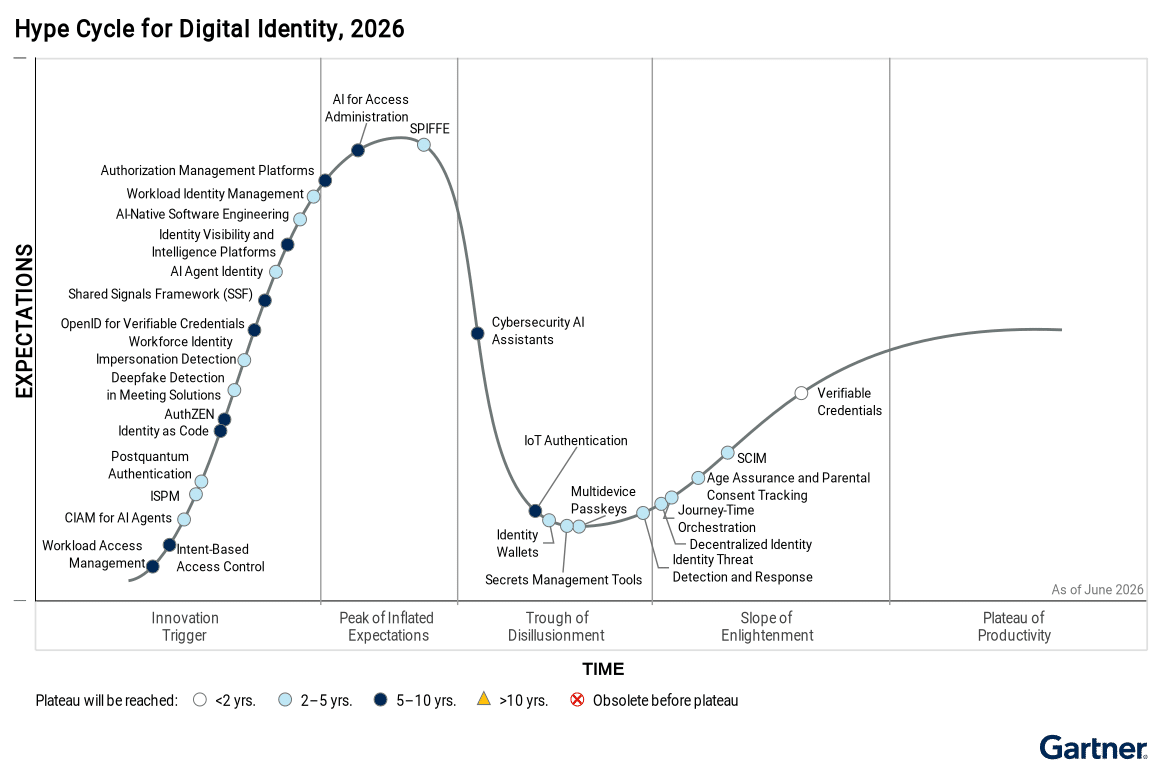
Em seu relatório “Hype Cycle™ for Digital Identity 2026”, acreditamos que a Gartner® aponta três fatores que estão remodelando a identidade digital: o surgimento dos agentes de IA, a busca por visibilidade da identidade e um conjunto cada vez maior de ameaças baseadas na identidade. O ponto central é que os líderes de segurança precisarão repensar onde investir se quiserem apoiar a adoção da IA sem perder o controle sobre quem — e o que — pode acessar seus sistemas.
O IAM foi criado para as pessoas
O IAM convencional funciona quando o usuário é uma pessoa com um cargo, um gerente e um conjunto relativamente estável de responsabilidades. Um agente não tem nada disso. Ele pode precisar de um registro de cliente por dois segundos, chamar uma API, atualizar um campo e seguir em frente, com suas permissões mudando de uma transação para a outra.
Atualmente, muitas equipes lidam com essa atividade por meio de contas de serviço compartilhadas, chaves de API estáticas ou o login de um funcionário emprestado. Esses atalhos permitem que um projeto entre em operação mais rapidamente, mas deixam algumas questões básicas sem resposta: quem realmente realizou a ação, o que o agente estava autorizado a fazer, se era necessário tanto acesso e quem é responsável quando algo dá errado. Quando a atividade do agente é incorporada a uma conta de pessoa física ou compartilhada, a trilha de auditoria perde grande parte de seu significado, e fica mais difícil controlar as permissões.
As identidades das máquinas estão superando os programas destinados a controlá-las
As identidades não humanas já vêm se multiplicando em serviços em nuvem, APIs, contêineres, fluxos de trabalho automatizados e aplicativos corporativos, mesmo antes da chegada dos agentes. A pesquisa “Gartner 2025 Machine Identity” revelou que “94% das organizações estão lidando com um aumento no número de identidades de máquinas, impulsionado em grande parte pela IA e pelas implantações de agentes de IA”.
Essa lacuna transforma problemas comuns de higiene em problemas em grande escala. As credenciais permanecem válidas além de sua finalidade, as permissões se acumulam e as equipes perdem o controle sobre quais identidades existem e a que elas têm acesso. Um invasor não precisa comprometer o login de um funcionário quando há uma conta de serviço com privilégios excessivos ou um agente rodando com uma chave de longa duração bem ali à disposição.
A autenticação por si só não será suficiente para sustentar a próxima estratégia de IAM
A autenticação de um agente confirma qual identidade está fazendo uma solicitação. Ela não diz nada sobre se a solicitação é razoável. Responder a essa questão significa avaliar a função do agente, a pessoa em nome da qual ele está agindo, a tarefa que tem pela frente e o grau de confidencialidade do que ele está tentando acessar; e uma única decisão de autenticação não pode abranger tudo isso.
Em nossa opinião, o Gartner Hype Cycle™ agrupa várias tecnologias emergentes em torno dessa questão: identidade de agentes de IA, gerenciamento de acesso a cargas de trabalho, controle de acesso baseado em intenção, gerenciamento da postura de segurança de identidade e plataformas de visibilidade de identidade. Juntas, elas descrevem um modelo mais dinâmico, no qual o acesso pode ser de curta duração, restrito a uma única tarefa e revisado continuamente, em vez de ser concedido uma única vez e esquecido.
Por onde começar
O primeiro passo prático é mapear como os agentes já estão sendo utilizados dentro da sua organização, incluindo os projetos aprovados e aqueles que um desenvolvedor configurou sem uma revisão formal. A partir daí, você pode identificar onde os agentes estão sendo executados com credenciais de usuários, compartilhando contas de serviço, detendo permissões amplas ou permanentes, acessando dados confidenciais ou operando sem um responsável definido.
O objetivo não é retardar a adoção da IA, mas evitar que uma solução alternativa temporária se transforme em uma arquitetura de segurança permanente. Isso ajuda a vincular a governança de identidade dos agentes de IA ao trabalho já em andamento relacionado à identidade de máquina e ao modelo Zero Trust. Se você tratar a IA como um projeto de segurança independente, criará mais um silo; se tratar os agentes como identidades, poderá aplicar controles que a empresa já compreende.
Um conjunto de perguntas mais difíceis
Durante anos, o IAM se resumia a uma única pergunta: este é o usuário correto? Os agentes acrescentam várias outras: O que está por trás dessa solicitação? Quem a autorizou? O que ela está tentando fazer? Ela ainda deveria ter acesso neste momento? Essas perguntas ficam mais difíceis de responder à medida que os agentes assumem mais trabalho, e as organizações que as abordarem desde o início terão muito mais margem para utilizar a IA sem conceder a ela um acesso amplo e invisível em toda a empresa.
O Gartner Hype Cycle™ para Identidade Digital, 2026 mapeia mais de duas dúzias de tecnologias que estão remodelando a identidade, desde a identidade de agentes de IA e o gerenciamento de acesso a cargas de trabalho até plataformas de visibilidade de identidade e a Estrutura de Sinais Compartilhados (Shared Signals Framework), cada uma com a classificação de benefícios do Gartner, a avaliação de maturidade e o tempo estimado para a adoção generalizada.
Baixe o “Ciclo de Hype do Gartner para Identidade Digital, 2026” ›
Gartner, Ciclo de Hype para Identidade Digital, 2026, Zachary Smith, Nayara Sangiorgio, 6 de julho de 2026.
Gartner e Hype Cycle são marcas registradas da Gartner, Inc. e/ou de suas afiliadas.
A Gartner não endossa nenhuma empresa, fornecedor, produto ou serviço mencionado em suas publicações e não aconselha os usuários de tecnologia a selecionarem apenas os fornecedores com as classificações mais altas ou outras designações. As publicações da Gartner refletem as opiniões da organização de análises de negócios e tecnologia da Gartner e não devem ser interpretadas como afirmações de fato. A Gartner isenta-se de todas as garantias, expressas ou implícitas, com relação a esta publicação, incluindo quaisquer garantias de comercialização ou adequação a uma finalidade específica.
Este gráfico foi publicado pela Gartner, Inc. como parte de um documento de pesquisa mais abrangente e deve ser avaliado no contexto do documento como um todo. O documento da Gartner está disponível mediante solicitação à IPROOV LTD.
Próximo artigo da série: por que os agentes de IA precisam de identidades próprias e por que permitir que eles utilizem as credenciais dos funcionários causa mais problemas do que resolve