23 de octubre de 2022
Barnes & Noble, la cadena de librerías estadounidense, se ha convertido en la última marca en informar a sus clientes de una filtración de datos.
Las direcciones de correo electrónico de los clientes, las direcciones de facturación y envío, los números de teléfono y los historiales de pedidos pueden haber quedado expuestos durante la filtración.
Pero, ¿le importa a alguien? ¿Significa la "fatiga por la violación de datos" que la mayoría de la gente presta poca o ninguna atención a estos sucesos? Cuando iProov realizó una encuesta entre los consumidores a principios de este año, mostró que el 39% de los consumidores británicos y el 36% de los estadounidenses que habían sufrido una violación de datos habían adoptado la actitud de "simplemente aguantarse" cuando ocurre. El 10% y el 12%, respectivamente, fueron aún más lejos y afirmaron que las violaciones "no me molestan".
¿A qué se debe? Es nuestra suposición de que no puede pasar nada realmente malo: la base de datos fue robada, los delincuentes podrían saber ahora nuestros nombres, direcciones, direcciones de correo electrónico y qué libros compramos. Es un minorista. Mientras mi cuenta bancaria esté segura, no pasa nada, ¿verdad?
Error. No importa si un delincuente roba su dirección de correo electrónico de su banco o del pequeño sitio web que utilizó una vez para comprar un traje de Hallowe'en para un perro mascota: una dirección de correo electrónico es una dirección de correo electrónico y lo más probable es que la haya utilizado en otra parte. Si los delincuentes consiguen entrar en un número suficiente de bases de datos débiles, pueden hacerse con un montón de datos que pueden agruparse. Esos datos agrupados pueden proporcionar suficiente información sobre ti como para hacer correr a tu propia madre por su dinero.
Cómo la tecnología biométrica iProov limita el impacto de las violaciones de datos
1) Nos aseguramos de que los datos robados no puedan utilizarse para crear cuentas bancarias o solicitar tarjetas de crédito.
Los datos robados son siempre un medio para alcanzar un fin, ya sea el blanqueo de capitales, el robo o una intención maliciosa. El blanqueo de capitales se basa en la posibilidad de abrir cuentas bancarias utilizando identidades robadas o nombres falsos.
Pero los delincuentes no pueden robar su rostro físico. Los bancos y otras empresas utilizan Dynamic Liveness de iProov para asegurarse de que las cuentas en línea sólo puedan ser abiertas por un ser humano vivo, cuyo rostro coincida con la imagen contenida en un documento de identidad de confianza y que esté realmente presente en ese mismo momento para completar la autenticación. Si los bancos utilizan Dynamic Liveness, no se pueden utilizar datos de identidad robados.
2) Nos aseguramos de que la autenticación en curso sea segura.
Si un delincuente intenta apoderarse de una cuenta existente de un consumidor utilizando datos robados - una cuenta bancaria, una cuenta de Ebay u otra cuenta minorista, o cualquier tipo de cuenta - no puede hacerlo si la empresa o el servicio en cuestión insiste en una verificación iProov para transacciones sensibles o marcadas. Una vez más, el delincuente no puede robar un rostro físico, por lo que iProov le impide apoderarse de la cuenta y causar daños.
«La «fatiga ante las filtraciones de datos» es una tendencia preocupante, ya que, a medida que los consumidores pierden interés en el robo de datos, los delincuentes se vuelven cada vez más hábiles en ello», afirma Andrew Bud, director ejecutivo de iProov. «Las consecuencias de las filtraciones son graves: la delincuencia a escala mundial se ve facilitada por el blanqueo de capitales, mientras que los consumidores, las empresas y los gobiernos pierden cada año millones de dólares a causa del fraude derivado del robo de identidad. Debemos dejar de considerarlo un riesgo inherente a la vida y al trabajo en Internet».
"Con Dynamic Liveness, los bancos, los gobiernos, los proveedores de atención sanitaria y otras organizaciones pueden protegerse a sí mismos y a sus clientes contra el fraude, al tiempo que desempeñan su papel en la prevención del blanqueo de capitales y otros tipos de delincuencia organizada."
Estadísticas sobre filtraciones de datos: la fatiga por las filtraciones de datos es un problema
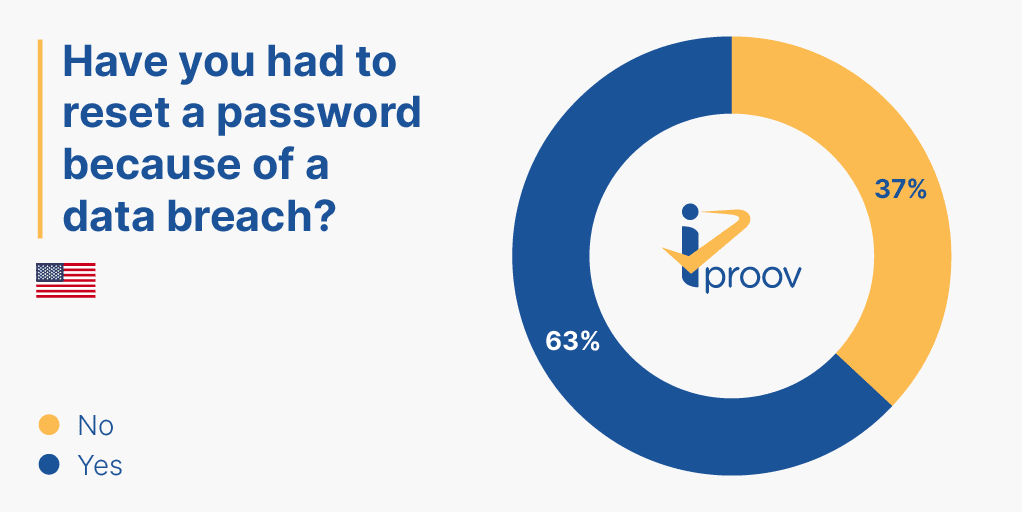
El 60% de los consumidores ha tenido que cambiar su contraseña tras una brecha de seguridad.

Al 37% le ha ocurrido 3 veces o más

Al 51% le molesta, pero el 37% dice "aguantarse" y el 11% no le molesta.

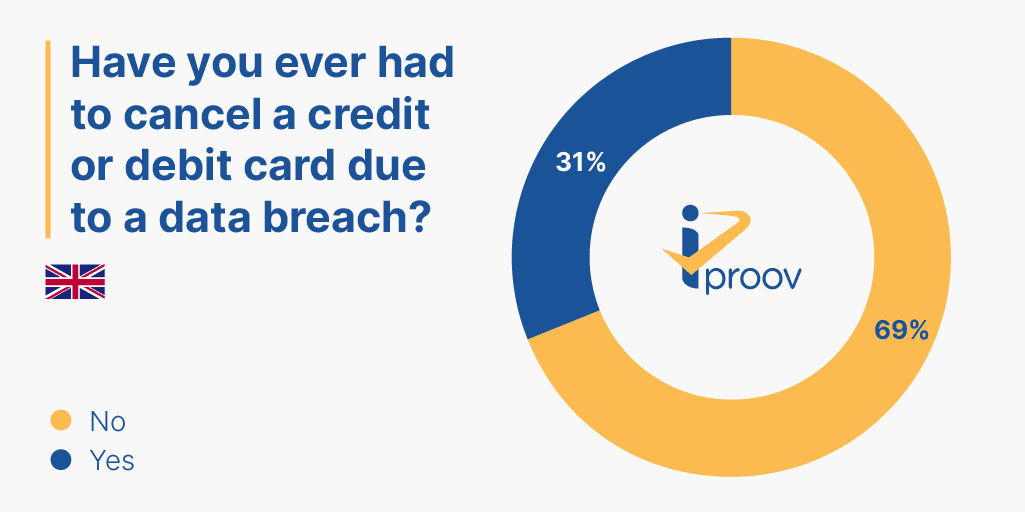
El 36% ha tenido que cancelar una tarjeta de débito/crédito a causa de una infracción.