23 ตุลาคม 2565
Barnes & Noble ผู้จำหน่ายหนังสือของสหรัฐฯ ได้กลายเป็นแบรนด์ล่าสุดที่ แจ้งให้ลูกค้าทราบเกี่ยวกับการรั่วไหลของข้อมูล
ที่อยู่อีเมลของลูกค้า ที่อยู่สําหรับเรียกเก็บเงินและจัดส่ง หมายเลขโทรศัพท์ และประวัติการสั่งซื้ออาจถูกเปิดเผยระหว่างการละเมิด
แต่ไม่มีใครสนใจ? 'ความเหนื่อยล้าจากการละเมิดข้อมูล' หมายความว่าคนส่วนใหญ่แทบไม่สังเกตเห็นเหตุการณ์ดังกล่าวเลยหรือไม่? เมื่อ iProov เสร็จสิ้นการสํารวจผู้บริโภคเมื่อต้นปีนี้แสดงให้เห็นว่า 39% ของผู้บริโภคในสหราชอาณาจักรและ 36% ของชาวอเมริกันที่เคยประสบกับการละเมิดข้อมูลได้ใช้ทัศนคติที่จะ "ทนกับมัน" เมื่อมันเกิดขึ้น 10% และ 12% ตามลําดับไปไกลกว่านั้นและกล่าวว่าการละเมิด "อย่ารบกวนฉัน"
ทําไมถึงเป็นเช่นนี้? เป็นข้อสันนิษฐานของเราว่าไม่มีอะไรเลวร้ายเกิดขึ้นได้ – ฐานข้อมูลถูกขโมยอาชญากรอาจรู้ชื่อที่อยู่ที่อยู่อีเมลและหนังสือที่เราซื้อมา มันเป็นผู้ค้าปลีก ตราบใดที่บัญชีธนาคารของฉันปลอดภัย ฉันก็โอเค – ใช่ไหม
ผิด ไม่สําคัญว่าอาชญากรจะขโมยที่อยู่อีเมลของคุณจากธนาคารของคุณหรือจากเว็บไซต์เล็ก ๆ ที่คุณใช้ครั้งเดียวเพื่อซื้อชุด Hallowe'en สําหรับสุนัขสัตว์เลี้ยง - ที่อยู่อีเมลคือที่อยู่อีเมลและมีโอกาสที่คุณจะเคยใช้ที่อื่น หากอาชญากรสามารถเจาะเข้าไปในฐานข้อมูลที่อ่อนแอเพียงพอพวกเขาสามารถได้รับข้อมูลจํานวนมากที่สามารถรวมเข้าด้วยกันได้ ข้อมูลที่รวบรวมไว้นั้นสามารถให้ข้อมูลที่เพียงพอเกี่ยวกับคุณเพื่อให้แม่ของคุณวิ่งหาเงินของเธอ
เทคโนโลยีไบโอเมตริกซ์ iProov จํากัดผลกระทบของการละเมิดข้อมูลอย่างไร
1) เรามั่นใจว่าข้อมูลที่ถูกขโมยไม่สามารถใช้เพื่อสร้างบัญชีธนาคารหรือสมัครบัตรเครดิตได้
ข้อมูลที่ถูกขโมยมักเป็นเพียงเครื่องมือเพื่อบรรลุเป้าหมาย ไม่ว่าจะเป็นการฟอกเงิน การขโมย หรือความตั้งใจร้าย การฟอกเงินขึ้นอยู่กับการสามารถเปิดบัญชีธนาคารได้โดยใช้ข้อมูลประจำตัวที่ถูกขโมยหรือชื่อปลอม
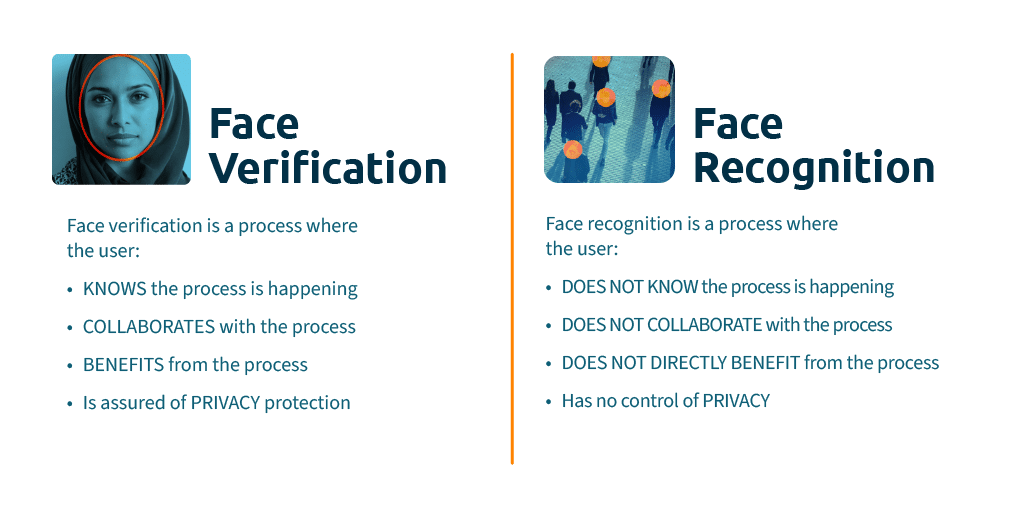
แต่อาชญากรไม่สามารถขโมยใบหน้าของคุณได้ Dynamic Liveness จาก iProov ถูกใช้โดยธนาคารและองค์กรอื่น ๆ เพื่อให้แน่ใจว่าบัญชีออนไลน์สามารถเปิดได้โดยมนุษย์ที่มีชีวิตเท่านั้นซึ่งมีใบหน้าตรงกับภาพที่ถืออยู่ในเอกสารระบุตัวตนที่เชื่อถือได้และผู้ที่อยู่จริงในขณะนั้นเพื่อทําการตรวจสอบสิทธิ์ให้เสร็จสมบูรณ์ หากธนาคารใช้ Dynamic Liveness จะไม่สามารถใช้ข้อมูลประจําตัวที่ถูกขโมยได้
2) เรารับรองว่าการรับรองความถูกต้องอย่างต่อเนื่องนั้นปลอดภัย
หากอาชญากรพยายามเข้ายึดบัญชีที่มีอยู่ของผู้บริโภคโดยใช้ข้อมูลที่ถูกขโมย เช่น บัญชีธนาคาร Ebay หรือบัญชีรายย่อยอื่นๆ หรือบัญชีประเภทใดก็ตาม พวกเขาไม่สามารถทําได้หากธุรกิจหรือบริการที่เป็นปัญหายืนยันการตรวจสอบ iProov สําหรับธุรกรรมที่ละเอียดอ่อนหรือถูกตั้งค่าสถานะ อีกครั้ง – อาชญากรไม่สามารถขโมยใบหน้าทางกายภาพได้ ดังนั้น iProov จึงหยุดพวกเขาจากการยึดบัญชีและสร้างความเสียหายใดๆ
“ความเบื่อหน่ายต่อเหตุการณ์ข้อมูลรั่วไหลเป็นแนวโน้มที่น่ากังวล เพราะในขณะที่ผู้บริโภคเริ่มสูญเสียความสนใจต่อปัญหาการขโมยข้อมูล ผู้ร้ายกลับพัฒนาทักษะในการก่ออาชญากรรมนี้ได้ดีขึ้นเรื่อยๆ” แอนดรูว์ บัด ซีอีโอของ iProov กล่าว “ผลกระทบจากเหตุการณ์ข้อมูลรั่วไหลนั้นรุนแรงมาก: อาชญากรรมระดับโลกกำลังได้รับการสนับสนุนผ่านการฟอกเงิน ในขณะที่ผู้บริโภค ธุรกิจ และรัฐบาลต้องสูญเสียเงินหลายล้านดอลลาร์ทุกปีจากการฉ้อโกงที่เกิดจากการขโมยข้อมูลส่วนตัว เราต้องหยุดมองเรื่องนี้ว่าเป็นความเสี่ยงที่หลีกเลี่ยงไม่ได้จากการใช้ชีวิตและทำงานออนไลน์”
"ด้วย Dynamic Liveness ธนาคาร รัฐบาล ผู้ให้บริการด้านการดูแลสุขภาพ และองค์กรอื่นๆ สามารถปกป้องตนเองและลูกค้าจากการฉ้อโกง ในขณะเดียวกันก็มีส่วนร่วมในการป้องกันการฟอกเงินและองค์กรอาชญากรรมอื่นๆ"
สถิติการละเมิดข้อมูล – ความเหนื่อยล้าจากการละเมิดข้อมูลเป็นปัญหา
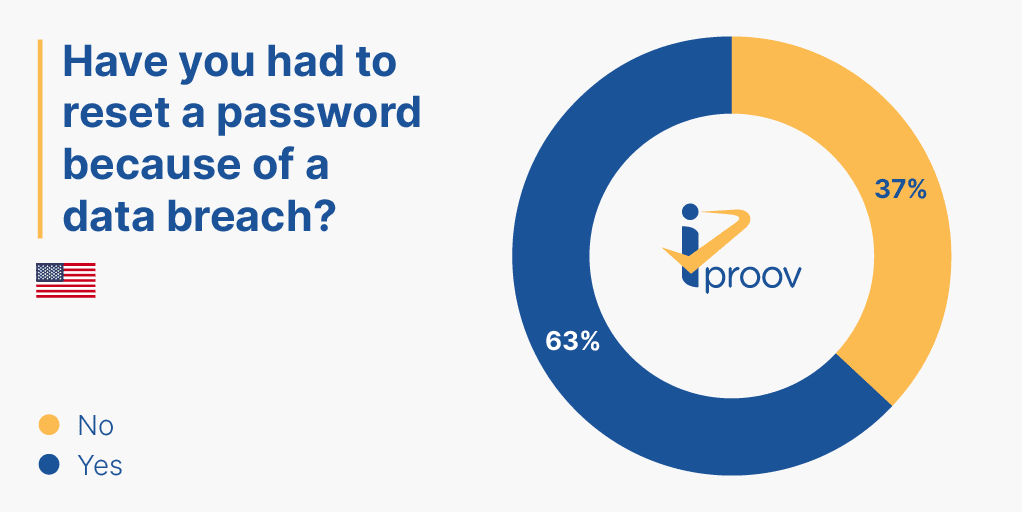
60% ของผู้บริโภคต้องเปลี่ยนรหัสผ่านหลังจากการละเมิด

37% ของเหล่านั้นเคยเกิดขึ้น 3 ครั้งขึ้นไป

51% รู้สึกรําคาญกับมัน แต่ 37% บอกว่าพวกเขา 'แค่ทนกับมัน' และ 11% บอกว่าไม่รบกวนพวกเขา

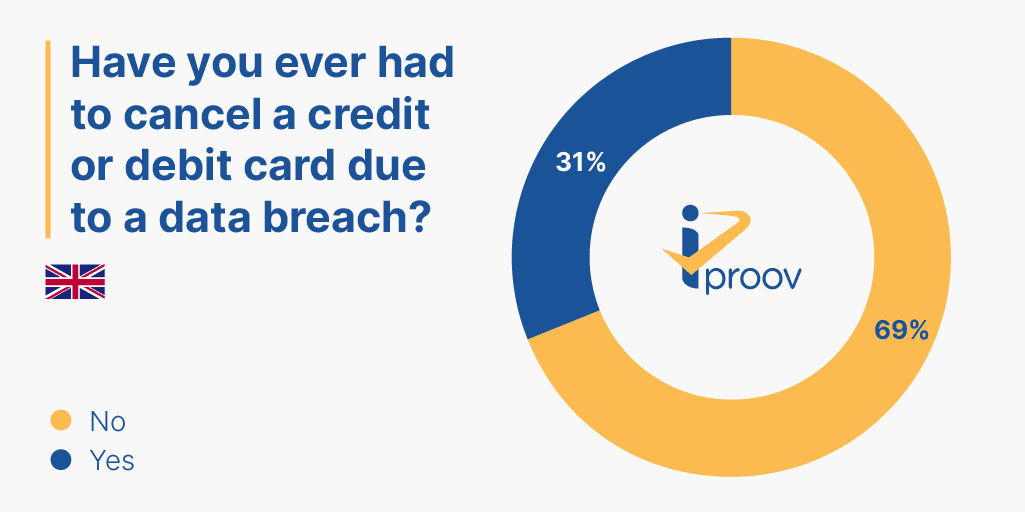
36% ต้องยกเลิกบัตรเดบิต/เครดิตเนื่องจากการละเมิด