Ngày 23 tháng 10 năm 2022
Barnes & Noble, nhà bán lẻ sách của Mỹ, đã trở thành thương hiệu mới nhất thông báo cho khách hàng về vụ rò rỉ dữ liệu.
Địa chỉ email của khách hàng, địa chỉ thanh toán và giao hàng, số điện thoại và lịch sử đặt hàng có thể đã bị lộ trong quá trình vi phạm.
Nhưng có ai quan tâm không? Có phải 'sự mệt mỏi do vi phạm dữ liệu' có nghĩa là hầu hết mọi người ít hoặc không chú ý đến những sự cố như vậy? Khi iProov hoàn thành một cuộc khảo sát người tiêu dùng vào đầu năm nay, nó cho thấy 39% người tiêu dùng Anh và 36% người Mỹ đã trải qua vi phạm dữ liệu hiện đã có thái độ "chỉ cần chịu đựng nó" khi nó xảy ra. 10% và 12% tương ứng thậm chí còn đi xa hơn và nói rằng các vi phạm "không làm phiền tôi".
Tại sao lại như vậy? Có phải giả định của chúng tôi rằng không có gì thực sự tồi tệ có thể xảy ra - cơ sở dữ liệu đã bị đánh cắp, bọn tội phạm bây giờ có thể biết tên, địa chỉ, địa chỉ email của chúng tôi và những cuốn sách chúng tôi đã mua. Đó là một nhà bán lẻ. Miễn là tài khoản ngân hàng của tôi được bảo mật, tôi ổn - phải không?
Sai. Không có vấn đề gì nếu một tên tội phạm đánh cắp địa chỉ email của bạn từ ngân hàng của bạn hoặc từ trang web nhỏ mà bạn đã sử dụng một lần để mua trang phục Hallowe'en cho một cưng - địa chỉ email là một địa chỉ email và rất có thể bạn đã sử dụng nó ở nơi khác. Nếu bọn tội phạm có thể đột nhập vào đủ cơ sở dữ liệu yếu, chúng có thể có được các kho dữ liệu có thể được gộp lại. Dữ liệu tổng hợp đó sau đó có thể cung cấp đủ thông tin Giới thiệu bạn để cung cấp cho mẹ của bạn một khoản tiền của mình.
Cách công nghệ sinh trắc học iProov hạn chế tác động của vi phạm dữ liệu
1) Chúng tôi đảm bảo rằng dữ liệu bị đánh cắp không thể được sử dụng để tạo tài khoản ngân hàng hoặc đăng ký thẻ tín dụng.
Dữ liệu bị đánh cắp luôn là phương tiện để đạt được mục đích, dù đó là rửa tiền, trộm cắp hay hành vi có chủ ý xấu. Hoạt động rửa tiền phụ thuộc vào khả năng mở tài khoản ngân hàng bằng cách sử dụng danh tính bị đánh cắp hoặc tên giả.
Nhưng bọn tội phạm không thể đánh cắp khuôn mặt vật lý của bạn. Dynamic Liveness từ iProov được sử dụng bởi các ngân hàng và các doanh nghiệp khác để đảm bảo rằng các tài khoản trực tuyến chỉ có thể được mở bởi một con người sống, có khuôn mặt phù hợp với hình ảnh được giữ trong một tài liệu nhận dạng đáng tin cậy và người thực sự có mặt tại thời điểm đó để hoàn thành Xác thực. Nếu các ngân hàng đang sử dụng Dynamic Liveness, dữ liệu nhận dạng bị đánh cắp không thể được sử dụng.
2) Chúng tôi đảm bảo rằng Xác thực liên tục là an toàn.
Nếu tội phạm cố gắng chiếm đoạt tài khoản hiện tại của người tiêu dùng bằng cách sử dụng dữ liệu bị đánh cắp - tài khoản ngân hàng, Ebay hoặc tài khoản bán lẻ khác hoặc bất kỳ loại tài khoản nào - họ không thể làm điều đó nếu doanh nghiệp hoặc dịch vụ được đề cập khăng khăng xác minh iProov cho các giao dịch nhạy cảm hoặc bị gắn cờ. Một lần nữa - tên tội phạm không thể đánh cắp khuôn mặt vật lý, vì vậy iProov ngăn chúng chiếm đoạt tài khoản và gây ra bất kỳ thiệt hại nào.
“Tình trạng ‘mệt mỏi vì rò rỉ dữ liệu’ là một xu hướng đáng lo ngại, bởi trong khi người tiêu dùng ngày càng mất hứng thú với vấn đề trộm cắp dữ liệu, thì bọn tội phạm lại ngày càng tinh vi hơn,” Andrew Bud, Giám đốc điều hành (CEO) của iProov, cho biết. “Hậu quả của các vụ rò rỉ dữ liệu là rất nghiêm trọng: tội phạm toàn cầu đang được tạo điều kiện thông qua hoạt động rửa tiền, trong khi người tiêu dùng, doanh nghiệp và chính phủ mỗi năm đều phải chịu thiệt hại hàng triệu đô la do các vụ lừa đảo liên quan đến việc đánh cắp danh tính. Chúng ta cần ngừng coi đây là một rủi ro không thể tránh khỏi khi sống và làm việc trên mạng.”
"Với Dynamic Liveness, các ngân hàng, Chính phủ, nhà cung cấp dịch vụ chăm sóc sức khỏe và các tổ chức khác có thể bảo vệ bản thân và khách hàng của họ khỏi gian lận, đồng thời đóng vai trò của họ trong việc ngăn chặn rửa tiền và tội phạm có tổ chức khác."
Thống kê vi phạm dữ liệu - Vi phạm dữ liệu Mệt mỏi là một vấn đề
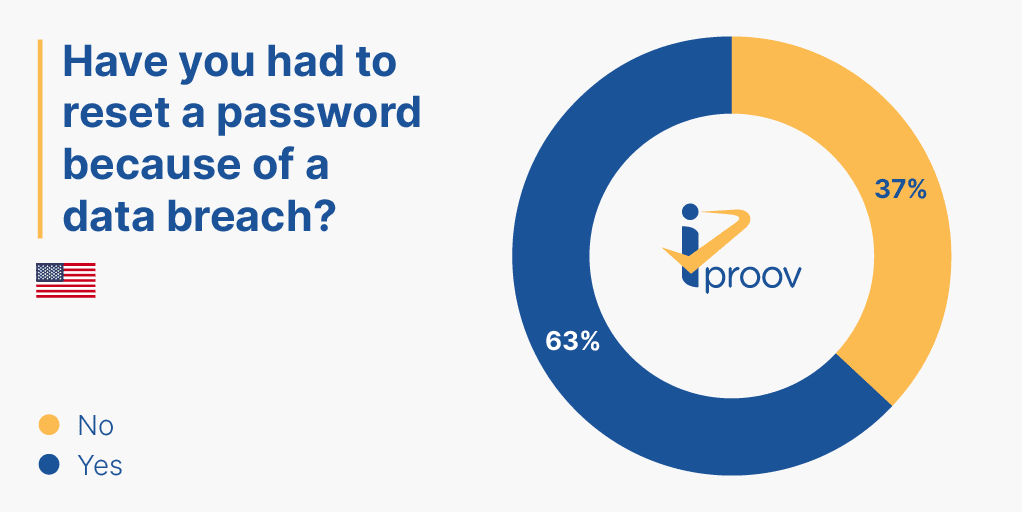
60% người tiêu dùng đã phải thay đổi mật khẩu sau khi vi phạm

37% trong số đó đã có nó xảy ra 3 lần trở lên

51% cảm thấy khó chịu Giới thiệu điều đó nhưng 37% nói rằng họ 'chỉ cần chịu đựng nó' và 11% nói rằng nó không làm phiền họ

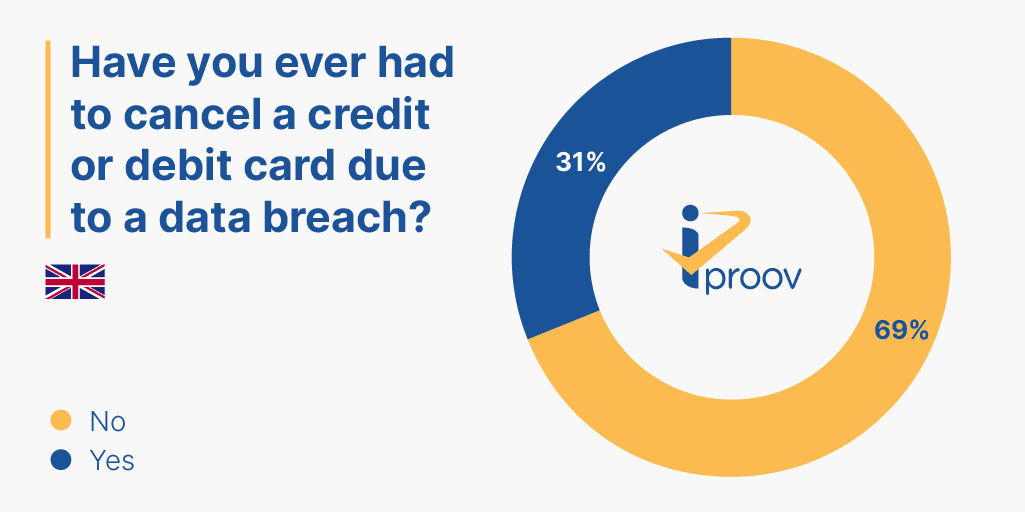
36% đã phải hủy thẻ ghi nợ / thẻ tín dụng vì vi phạm.