22 juillet 2025
Les caméras virtuelles natives constituent une avancée majeure en matière de fraude à l'identité : elles contournent les mesures de sécurité traditionnelles en fonctionnant dans le cadre des autorisations standard de l'appareil, ce qui les rend pratiquement indétectables par les systèmes de cybersécurité classiques. Ces outils sophistiqués mais facilement accessibles interceptent le flux de la caméra ou du capteur de l'appareil et y injectent de manière transparente des « deepfakes » ou du contenu synthétique, qui apparaissent comme des flux vidéo légitimes aux yeux des systèmes de vérification d'identité.
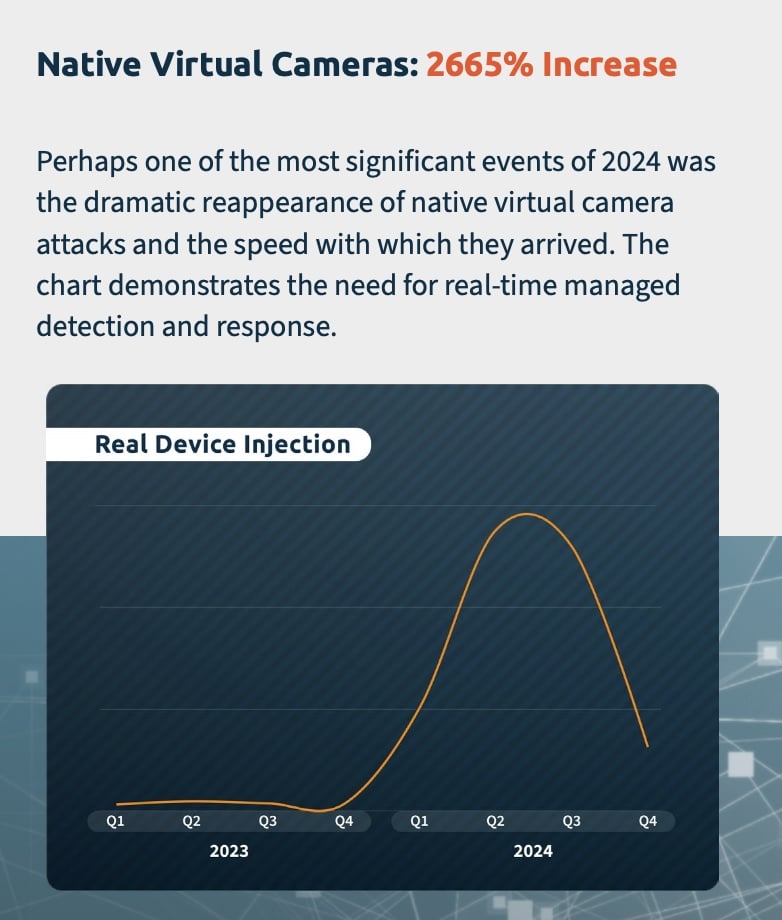
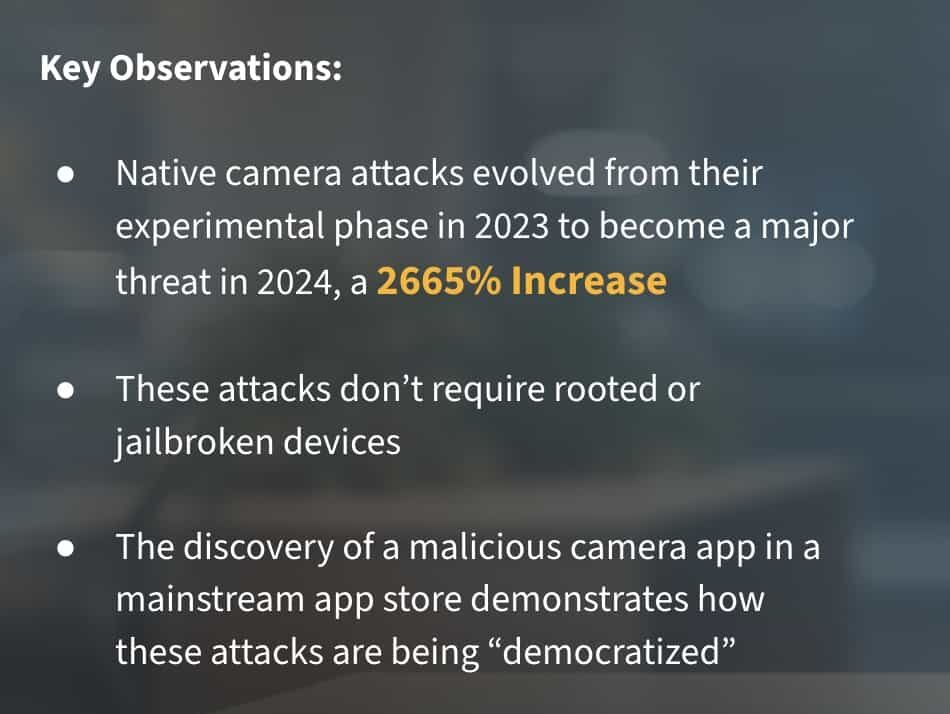
Cette menace invisible a explosé de 2 665 % en 2024, passant du stade de techniques expérimentales à l’un des défis les plus dangereux auxquels est confrontée la vérification d’identité à distance à l’échelle mondiale. Comme le révèle le rapport 2026 sur les menaces (Threat Intelligence Report) d’iProov, ce qui nécessitait autrefois une expertise technique considérable et des appareils modifiés peut désormais être réalisé par toute personne téléchargeant une application, y compris celles disponibles sur les principales boutiques d’applications.
Qu'est-ce qu'une caméra virtuelle native ?
Les caméras virtuelles natives sont des applications logicielles qui s'exécutent directement sur les smartphones et interceptent les flux vidéo au niveau de l'appareil. Contrairement aux méthodes d'injection précédentes qui nécessitaient du matériel spécialisé ou des appareils rootés, ces attaques modernes fonctionnent dans le cadre des autorisations standard des applications - les mêmes autorisations que celles que vous accorderiez à n'importe quelle application de caméra ou de vidéo.
Cette évolution représente un changement fondamental dans le paysage des menaces. La technologie, qui nécessitait auparavant des connaissances techniques sophistiquées, est désormais accessible à tous, démocratisant ainsi les techniques avancées de fraude d'identité d'une manière sans précédent.
L'augmentation alarmante : de l'expérimentation au courant dominant
Notre centre d'opérations de sécurité (iSOC) Centre d'opérations de sécurité (iSOC) montrent une nette progression dans l'évolution des attaques de caméras natives :
- Phase expérimentale (2023) : Tentatives de sondage limitées avec des capacités de base
- La vague d'innovation (février 2024) : Augmentation significative suite aux avancées dans les outils de caméra virtuelle.
- Activité maximale (T2 2024) : 785 incidents d'attaques hebdomadaires détectés
- Changement tactique (fin 2024) : Attaques réduites mais plus ciblées, les acteurs de la menace devenant sélectifs dans leur ciblage.
Ce qui rend cette évolution particulièrement préoccupante, c’est qu’elle témoigne du succès et de la maturation, à plus grande échelle, des techniques de « caméra virtuelle » natives dans l’ensemble du paysage des menaces. Il ne s’agit pas simplement d’une avancée technologique : cela représente un changement fondamental, les acteurs malveillants étant passés de la phase d’exploration expérimentale à la mise au point de méthodologies sophistiquées et éprouvées.
Ayant démontré l'efficacité de ces attaques, les cybercriminels font preuve d'une stratégie de plus en plus affinée dans leur mise en œuvre, ciblant systématiquement les organisations dont les systèmes de vérification d'identité présentent des failles, tout en partageant, au sein de réseaux mondiaux, des renseignements sur les techniques d'intrusion qui ont fait leurs preuves. Le « Crime-as-a-service » se développe parallèlement à ces méthodologies, les cybercriminels partageant et vendant leurs techniques.
Comment les caméras virtuelles natives trompent le système d'exploitation
En comprenant le fonctionnement de ces attaques, on comprend pourquoi elles sont si difficiles à détecter et à prévenir. La sophistication ne réside pas dans un piratage complexe, mais dans l'exploitation de la manière normale dont les appareils gèrent les autorisations des caméras :
- Demande d'autorisation légitime : L'application malveillante demande des autorisations standard pour la caméra, identiques à celles utilisées par des applications vidéo légitimes, telles que Zoom ou Instagram. Comme l'a découvert notre équipe de renseignement, les applications malveillantes se retrouvent même sur des boutiques d'applications légitimes. Le système d'exploitation ne voit rien de suspect et ne déclenche donc aucune alarme.
- Interception au niveau du système Une fois l'accès accordé, l'application se positionne entre la caméra physique de l'appareil et toute application demandant une vidéo. Cela se produit au niveau du système d'exploitation, ce qui rend l'interception totalement invisible.
- Substitution de contenu Au lieu de passer par le flux réel de la caméra, l'application injecte du contenu synthétique - des deepfakes, des vidéos préenregistrées ou des images manipulées. L'application cible reçoit ce qui semble être un flux de caméra authentique avec des métadonnées et des caractéristiques d'appareil authentiques.
- Livraison transparente Le système de vérification d'identité reçoit le flux vidéo frauduleux exactement comme s'il provenait directement de la caméra de l'appareil, sans aucune indication de manipulation.
Pourquoi les mesures de sécurité traditionnelles échouent-elles ?
La sophistication des attaques de caméras virtuelles natives pose des défis importants aux approches de sécurité conventionnelles :
- Structure d'autorisation légitime: Ces attaques opèrent dans le cadre des autorisations standard des appareils, ce qui les rend difficiles à identifier par le biais de la surveillance des autorisations.
- Métadonnées intactes: Contrairement aux méthodes d'injection précédentes, les attaques par caméra native conservent les métadonnées et les caractéristiques de l'appareil, ce qui permet de contourner de nombreux contrôles de vérification traditionnels.
- Aucun accès root requis: La conclusion la plus préoccupante de notre étude de 2024 est que ces attaques ne nécessitent pas d'appareils rootés ou jailbreakés, ce qui rend la détection traditionnelle du root insuffisante en tant que mesure de sécurité (le « root » ou le « jailbreak » sur iOS désigne le processus consistant à obtenir un contrôle administratif total sur le système d'exploitation d'un appareil, souvent dans le but de contourner des restrictions ou d'installer des applications non autorisées).
- Distribution de l'App Store: Nos chercheurs ont découvert des applications de caméra malveillantes dans des boutiques d'applications courantes, ce qui montre comment ces outils sont passés du dark web à des canaux de distribution apparemment légitimes.
Le problème de l'App Store
La découverte d'une application de caméra malveillante dans une boutique d'applications grand public marque une étape importante dans l'évolution de ces attaques. Bien que l'application ait été retirée de la boutique officielle après avoir été détectée, elle reste disponible auprès de sources tierces, ce qui illustre la nature persistante de ces menaces.
Cette évolution a de profondes répercussions sur les stratégies de sécurité. La présence d'un magasin d'applications confère à ces outils un vernis de légitimité et augmente considérablement leur potentiel de distribution, d'évolutivité et de portée.
Au-delà de la biométrie : Un défi pour la cybersécurité
La recrudescence des attaques visant les caméras intégrées remet en question la classification traditionnelle des menaces liées à la vérification d’identité. Ces attaques se situent à la croisée de la sécurité biométrique et de la cybersécurité, ce qui nécessite des stratégies de défense intégrées couvrant ces deux domaines.
Nos informations sur les menaces montrent clairement qu'une défense robuste nécessite à la fois une forte détection biométrique de l'authenticité et des mesures de cybersécurité solides fonctionnant de concert. Les schémas d'attaque que nous avons observés suggèrent que les acteurs de la menace explorent activement cette double approche, en ciblant les faiblesses où ces deux domaines de sécurité se rencontrent.
La solution : Comment se défendre contre les attaques de caméras virtuelles natives ?
Une protection efficace contre ces attaques sophistiquées nécessite une approche à plusieurs niveaux. Tout commence par la visibilité : on ne peut pas se défendre contre ce que l'on ne peut pas détecter. La capacité à identifier les activités suspectes en temps réel est la base de toute défense biométrique efficace.
1. Détection et réaction gérées en temps réel
Plus important encore peut-être, les organisations ont besoin de capacités de surveillance continue qui peuvent d'identifier de nouveaux modèles d'attaque en temps réel. L'évolution rapide de ces menaces signifie que les défenses statiques deviennent rapidement obsolètes. Les mesures de sécurité qui ne peuvent pas s'adapter sont rapidement dépassées par la menace, ce qui permet à de nouveaux types d'attaques de passer inaperçus. C'est pourquoi la détection et la réponse gérées, avec des signaux en temps réel, sont essentielles pour assurer la résilience des systèmes de vérification d'identité.
2. Détection dynamique du caractère vivant
Traditionnel détection active du caractère vivant (basée sur des mécanismes de défi-réponse comme le fait de cligner des yeux ou de se tourner) est vulnérable aux attaques des caméras natives car elle repose sur des actions prévisibles de l'utilisateur qui peuvent être reproduites. Lorsque ces systèmes attendent des réponses spécifiques telles que des clignements d'yeux ou des mouvements de tête, le logiciel de la caméra virtuelle peut fournir des images synthétiques reflétant ces comportements.
L'utilisation généralisée de la détection active de la présence vivante a stimulé la demande d'outils d'attaque natifs pour caméras virtuelles, car ceux-ci sont spécialement conçus pour reproduire les mouvements précis requis par ces systèmes. Les solutions de détection passive de la présence vivante, telles que Dynamic Liveness®, contournent cette vulnérabilité en ne fournissant pas aux attaquants un modèle de comportements prévisible à reproduire.
La technologie Flashmark™ d’iProov projette sur l’écran une séquence lumineuse unique, différente à chaque fois. Si cette séquence exacte de reflets n’est pas validée, nous savons en temps réel qu’il ne s’agit pas d’une personne réelle.
3. Vérification de l'intégrité des dispositifs
Même si la détection des droits root ne suffit plus à elle seule, les contrôles approfondis de l'intégrité des appareils restent un maillon important d'une stratégie de défense multicouche plus large. Ces contrôles doivent porter sur l'ensemble du processus de traitement vidéo, et non pas uniquement sur le statut root de l'appareil.
L'avenir des menaces pesant sur les caméras indigènes
La trajectoire des attaques par caméra virtuelle native suggère une évolution continue et une sophistication croissante. À mesure que les caméras légitimes et les technologies de traitement vidéo progressent, on peut s'attendre à une évolution parallèle des capacités d'attaque.
L'intégration potentielle de ces attaques à d'autres menaces émergentes, telles que les techniques de conversion d'images en vidéos identifiées à la fin de l'année 2024, est particulièrement préoccupante. Ces chaînes d'attaques combinées pourraient créer des défis extraordinairement difficiles à relever pour les systèmes de vérification d'identité.
Menace sur les caméras indigènes : Résumé
Les attaques par caméra virtuelle native représentent un changement fondamental dans le paysage des menaces liées à la vérification de l'identité. Leur augmentation spectaculaire souligne la nécessité urgente pour les organisations de réévaluer leurs stratégies de sécurité et de mettre en œuvre des défenses multicouches capables de faire face à cette menace en constante évolution.
L'avenir de la sécurité de l'identité ne réside pas dans une technologie unique, mais dans des approches globales qui intègrent la sécurité biométrique, la cybersécurité et le renseignement sur les menaces en temps réel. Comme ces attaques continuent d'évoluer, les organisations doivent rester vigilantes et s'adapter, en mettant en œuvre des mesures de sécurité qui peuvent évoluer aussi rapidement que les menaces elles-mêmes.
Pour une analyse approfondie des attaques par caméra virtuelle native et des conseils détaillés sur la manière de protéger votre organisation, téléchargez le rapport complet « Threat Intelligence Report 2026 » d'iProov.
Réservez dès aujourd'hui une démonstration avec iProov pour découvrir comment notre technologie de détection dynamique de la vivacité peut vous aider à protéger votre organisation contre les attaques de caméras virtuelles natives.