22 luglio 2025
Le telecamere virtuali native rappresentano una svolta cruciale nel campo delle frodi d'identità: aggirano le misure di sicurezza tradizionali operando nell'ambito delle autorizzazioni standard del dispositivo, rendendole praticamente impossibili da rilevare dai sistemi convenzionali di sicurezza informatica. Questi strumenti sofisticati ma facilmente accessibili intercettano il flusso video della telecamera o del sensore del dispositivo e inseriscono in modo impercettibile deepfake o contenuti sintetici, che appaiono come flussi video legittimi ai sistemi di verifica dell'identità.
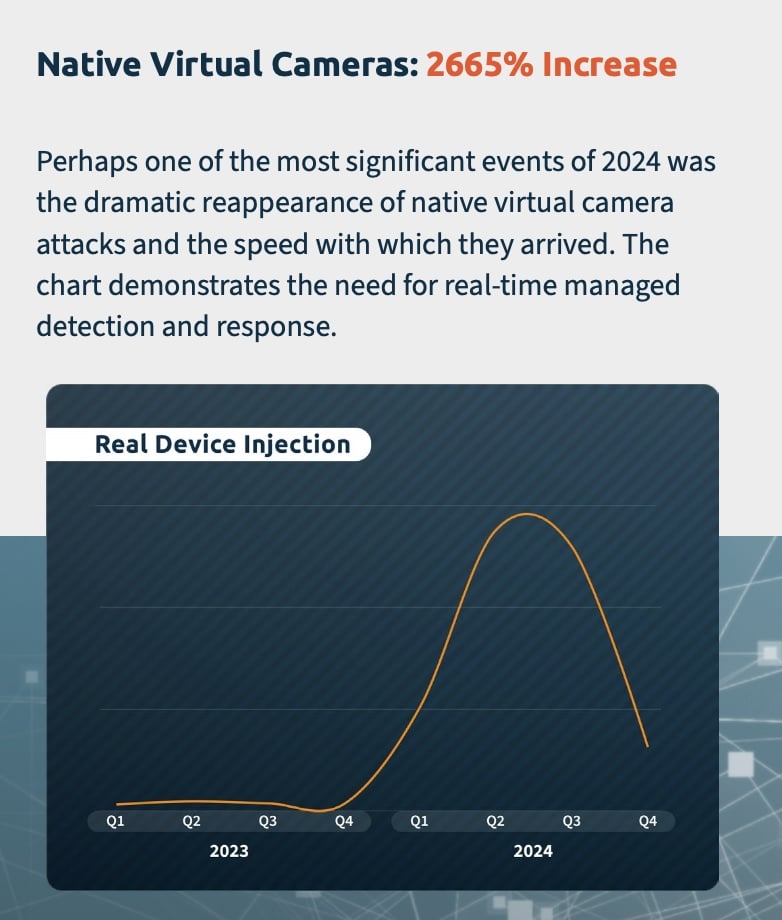
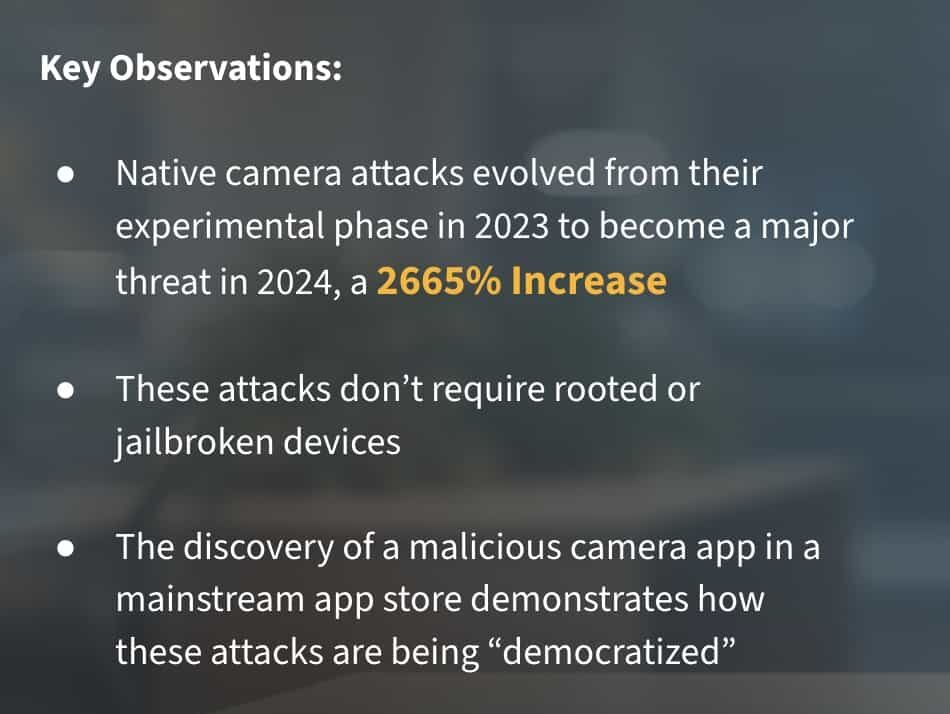
Questa minaccia invisibile ha registrato un’impennata del 2.665% nel 2024, trasformandosi da tecnica sperimentale a una delle sfide più pericolose che la verifica remota dell’identità deve affrontare a livello mondiale. Come rivelato nel “Threat Intelligence Report 2026” di iProov, ciò che un tempo richiedeva notevoli competenze tecniche e dispositivi modificati può ora essere realizzato da chiunque scarichi un’app, comprese quelle disponibili negli app store più diffusi.
Cosa sono le telecamere virtuali native?
Le telecamere virtuali native sono applicazioni software che vengono eseguite direttamente sugli smartphone e intercettano i flussi video a livello di dispositivo. A differenza dei metodi di iniezione precedenti, che richiedevano hardware specializzato o dispositivi rooted, questi attacchi moderni operano all'interno delle autorizzazioni standard delle app, le stesse che si concedono a qualsiasi fotocamera o app video.
Questa evoluzione rappresenta un cambiamento fondamentale nel panorama delle minacce. La tecnologia è passata dal richiedere conoscenze tecniche sofisticate all'essere accessibile a chiunque, democratizzando le tecniche avanzate di frode d'identità in un modo senza precedenti.
L'allarmante ascesa: dalla sperimentazione al mainstream
Il nostro Centro operativo per la sicurezza (iSOC) mostrano una chiara progressione nell'evoluzione degli attacchi alle telecamere native:
- Fase sperimentale (2023): Tentativi di sondaggio limitati con capacità di base
- Impennata dell'innovazione (febbraio 2024): Aumento significativo a seguito dei progressi negli strumenti di ripresa virtuale
- Attività di picco (2° trimestre 2024): 785 incidenti di attacco settimanali rilevati
- Cambiamento tattico (fine 2024): Attacchi ridotti ma più mirati, in quanto gli attori delle minacce sono diventati selettivi nei loro obiettivi.
Ciò che rende questa evoluzione particolarmente preoccupante è che riflette il successo e la maturazione più ampi delle tattiche basate sulle “telecamere virtuali native” nel panorama delle minacce. Non si tratta semplicemente di un progresso tecnologico, ma rappresenta un cambiamento fondamentale in cui gli autori delle minacce sono passati da una fase di sondaggio sperimentale allo sviluppo di metodologie sofisticate e collaudate.
Dopo aver dimostrato l’efficacia di questi attacchi, i criminali hanno adottato un approccio sempre più strategico nel metterli in atto, prendendo di mira sistematicamente le organizzazioni dotate di sistemi di verifica dell’identità vulnerabili e condividendo informazioni sulle tecniche di violazione che hanno avuto successo attraverso reti globali. Il fenomeno del “Crime-as-a-service” si sta sviluppando parallelamente a queste metodologie, poiché i criminali condividono e vendono le loro tecniche.
Come le telecamere virtuali native ingannano il sistema operativo
Capire come funzionano questi attacchi rivela perché sono così difficili da rilevare e prevenire. La sofisticazione non sta in una complessa attività di hacking, ma nello sfruttamento del modo in cui i dispositivi gestiscono normalmente le autorizzazioni delle telecamere:
- Richiesta di autorizzazione legittima: L'applicazione dannosa richiede autorizzazioni standard per la fotocamera identiche a quelle utilizzate dalle app video legittime, come Zoom o Instagram. Come ha scoperto il nostro team di intelligence, le applicazioni dannose si trovano persino sugli app store legittimi. Il sistema operativo non vede nulla di sospetto e non lancia alcun allarme.
- Intercettazione a livello di sistema Una volta ottenuto l'accesso, l'applicazione si posiziona tra la fotocamera fisica del dispositivo e qualsiasi applicazione che richieda un video. Ciò avviene a livello di sistema operativo, rendendo l'intercettazione completamente invisibile.
- Sostituzione dei contenuti Invece di passare attraverso il feed della telecamera reale, l'app inietta contenuti sintetici - deepfake, video preregistrati o immagini manipolate. L'applicazione di destinazione riceve quello che sembra essere un vero flusso della telecamera con metadati e caratteristiche del dispositivo autentici.
- Consegna senza soluzione di continuità Il sistema di verifica dell'identità riceve il flusso video fraudolento esattamente come se provenisse direttamente dalla telecamera del dispositivo, senza alcuna indicazione di manipolazione.
Perché le misure di sicurezza tradizionali falliscono
La sofisticazione degli attacchi alle telecamere virtuali native pone sfide significative agli approcci di sicurezza convenzionali:
- Struttura di autorizzazione legittima: Questi attacchi operano all'interno delle autorizzazioni standard del dispositivo, rendendone difficile l'identificazione attraverso il monitoraggio delle autorizzazioni.
- Metadati intatti: A differenza dei metodi di iniezione precedenti, gli attacchi nativi alle telecamere mantengono i metadati e le caratteristiche del dispositivo, aggirando molti controlli di verifica tradizionali.
- Non è richiesto il root: Il dato più preoccupante emerso dalla nostra ricerca del 2024 è stato che questi attacchi non richiedono dispositivi con root o jailbreak, rendendo il tradizionale rilevamento del root una misura di sicurezza insufficiente (il rooting, o il jailbreak su iOS, è il processo attraverso il quale si ottiene il pieno controllo amministrativo sul sistema operativo di un dispositivo, spesso per aggirare le restrizioni o installare app non autorizzate).
- Distribuzione su App Store: I nostri ricercatori hanno scoperto applicazioni dannose per fotocamere negli app store di tutti i giorni, evidenziando come questi strumenti siano passati dal dark web a canali di distribuzione apparentemente legittimi.
Il problema dell'App Store
La scoperta di un'applicazione dannosa per la fotocamera in un app store tradizionale segna una tappa significativa nell'evoluzione di questi attacchi. Sebbene l'applicazione sia stata rimossa dallo store ufficiale dopo il rilevamento, rimane disponibile attraverso fonti di terze parti, a dimostrazione della natura persistente di queste minacce.
Questo sviluppo ha profonde implicazioni per le strategie di sicurezza. La presenza negli app store fornisce a questi strumenti una parvenza di legittimità e ne aumenta drasticamente la potenziale distribuzione, scalabilità e portata.
Oltre la biometria: Una sfida per la sicurezza informatica
L'aumento degli attacchi alle fotocamere integrate mette in discussione la tradizionale classificazione delle minacce alla verifica dell’identità. Questi attacchi si collocano all'intersezione tra sicurezza biometrica e sicurezza informatica, richiedendo strategie di difesa integrate che affrontino entrambi i settori.
L'evidenza delle nostre informazioni sulle minacce mostra chiaramente che una difesa solida richiede sia una forte rilevamento biometrico della presenza di persone e misure di cybersecurity che lavorino di concerto. Gli schemi di attacco che abbiamo osservato suggeriscono che gli attori delle minacce stanno attivamente esplorando questo approccio a due punte, mirando ai punti deboli dove questi due domini di sicurezza si incontrano.
La soluzione: Come difendersi dagli attacchi delle telecamere virtuali native?
Una protezione efficace contro questi attacchi sofisticati richiede un approccio a più livelli. Tutto inizia con la visibilità: non ci si può difendere da ciò che non si riesce a rilevare. La capacità di identificare attività sospette in tempo reale è alla base di qualsiasi difesa biometrica efficace.
1. Rilevamento e risposta gestiti in tempo reale
Forse l'aspetto più critico è che le organizzazioni hanno bisogno di capacità di monitoraggio continuo in grado di identificare nuovi modelli di attacco in tempo reale. La rapida evoluzione di queste minacce fa sì che le difese statiche diventino rapidamente obsolete. Le misure di sicurezza che non sono in grado di adattarsi rimangono rapidamente indietro rispetto alla minaccia, permettendo a nuovi tipi di attacco di passare inosservati. Ecco perché il rilevamento e la risposta gestiti, con segnali in tempo reale, sono essenziali per mantenere resilienti i sistemi di verifica dell'identità.
2. Rilevamento dinamico della vivacità
Tradizionale rilevamento attivo della vivacità (basato su meccanismi di sfida-risposta come l'ammiccamento o la rotazione) è vulnerabile agli attacchi della telecamera nativa perché si basa su azioni prevedibili dell'utente che possono essere replicate. Quando questi sistemi si aspettano risposte specifiche, come l'ammiccamento o il movimento della testa, il software della telecamera virtuale può fornire immagini sintetiche che rispecchiano tali comportamenti.
L'uso diffuso dei sistemi di rilevamento attivo della vitalità ha fatto crescere la domanda di strumenti nativi per gli attacchi alle telecamere virtuali, poiché sono progettati specificatamente per riprodurre i movimenti precisi richiesti da questi sistemi. Le soluzioni di rilevamento passivo della vitalità, come Dynamic Liveness®, evitano questa vulnerabilità non fornendo agli autori degli attacchi un modello prevedibile di comportamenti da replicare.
Flashmark™ di iProov proietta sullo schermo una sequenza luminosa unica, diversa ogni volta. Se quella precisa sequenza di riflessi non viene convalidata, sappiamo in tempo reale che non si tratta di una persona reale.
3. Verifica dell'integrità del dispositivo
Sebbene il solo rilevamento dei privilegi di root non sia più sufficiente, i controlli approfonditi sull’integrità dei dispositivi rimangono un importante livello di difesa nell’ambito di un sistema di difesa multilivello più ampio. Tali controlli dovrebbero esaminare l’intera pipeline di elaborazione video, anziché limitarsi a verificare lo stato dei privilegi di root del dispositivo.
Il futuro delle minacce delle telecamere native
La traiettoria degli attacchi alle telecamere virtuali native suggerisce una continua evoluzione e una crescente sofisticazione. Con il progredire delle tecnologie di elaborazione video e delle telecamere legittime, possiamo aspettarci uno sviluppo parallelo delle capacità di attacco.
Particolarmente preoccupante è la potenziale integrazione di questi attacchi con altre minacce emergenti, come le tecniche di conversione da immagine a video identificate alla fine del 2024. Queste catene di attacchi combinati potrebbero creare sfide straordinariamente difficili per i sistemi di verifica dell'identità.
Minaccia della telecamera nativa: Sintesi
Gli attacchi nativi con telecamera virtuale rappresentano un cambiamento fondamentale nel panorama delle minacce alla verifica dell'identità. Il loro drammatico aumento sottolinea l'urgente necessità per le organizzazioni di rivalutare le proprie strategie di sicurezza e di implementare difese a più livelli in grado di affrontare questa minaccia in evoluzione.
Il futuro della sicurezza delle identità non risiede in una singola tecnologia, ma in approcci completi che integrino sicurezza biometrica, cybersecurity e informazioni sulle minacce in tempo reale. Poiché questi attacchi continuano a evolversi, le organizzazioni devono rimanere vigili e adattive, implementando misure di sicurezza che possano evolvere con la stessa rapidità delle minacce stesse.
Per un’analisi approfondita degli attacchi tramite telecamere virtuali native e indicazioni dettagliate su come proteggere la vostra organizzazione, scaricate il rapporto completo di iProov sul Threat Intelligence 2026.
Prenotate oggi stesso una demo con iProov per scoprire come la nostra tecnologia di rilevamento dinamico della vivacità può aiutare a proteggere la vostra organizzazione dagli attacchi delle telecamere virtuali native.