22. Juli 2025
Native virtuelle Kameras stellen einen entscheidenden Durchbruch im Bereich des Identitätsbetrugs dar – sie umgehen herkömmliche Sicherheitsmaßnahmen, indem sie im Rahmen der Standardberechtigungen des Geräts arbeiten, wodurch sie für herkömmliche Cybersicherheitssysteme praktisch nicht erkennbar sind. Diese ausgeklügelten und dennoch leicht zugänglichen Tools fangen das Kamerabild oder die Sensordaten des Geräts ab und fügen nahtlos Deepfakes oder synthetische Inhalte ein, die für Identitätsprüfungssysteme wie legitime Videostreams erscheinen.
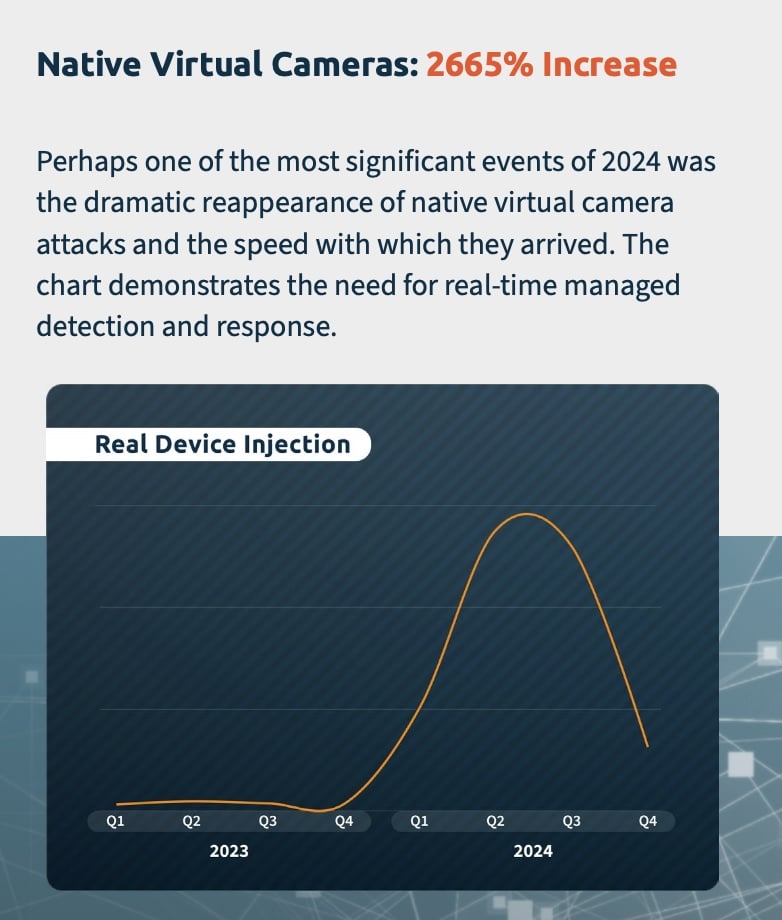
Diese unsichtbare Bedrohung stieg im Jahr 2024 um 2.665 % sprunghaft an und entwickelte sich von experimentellen Techniken zu einer der gefährlichsten Herausforderungen, denen die Fernidentitätsprüfung weltweit gegenübersteht. Wie aus dem „Threat Intelligence Report 2026“ von iProov hervorgeht, kann das, wofür früher umfangreiches technisches Fachwissen und modifizierte Geräte erforderlich waren, nun von jedem durchgeführt werden, der eine App herunterlädt – darunter auch solche, die in den gängigen App-Stores erhältlich sind.
Was sind native virtuelle Kameras?
Native virtuelle Kameras sind Softwareanwendungen, die direkt auf Smartphones ausgeführt werden und Videoströme auf der Geräteebene abfangen. Im Gegensatz zu früheren Injektionsmethoden, die spezielle Hardware oder gerootete Geräte erforderten, funktionieren diese modernen Angriffe innerhalb der Standard-App-Berechtigungen - dieselben Berechtigungen, die Sie jeder Kamera- oder Video-App erteilen würden.
Diese Entwicklung stellt eine grundlegende Veränderung in der Bedrohungslandschaft dar. Die Technologie erfordert kein ausgefeiltes technisches Wissen mehr, sondern ist für jedermann zugänglich, wodurch fortschrittliche Identitätsbetrugstechniken in noch nie dagewesener Weise demokratisiert werden.
Der alarmierende Anstieg: Vom Experiment zum Mainstream
Unser Sicherheits-Betriebszentrum (iSOC) Daten zeigen eine klare Entwicklung bei den Angriffen auf native Kameras:
- Experimentelle Phase (2023): Begrenzte Sondierungsversuche mit grundlegenden Fähigkeiten
- Innovationsschub (Februar 2024): Erheblicher Anstieg aufgrund von Fortschritten bei virtuellen Kameratools
- Höchste Aktivität (Q2 2024): 785 wöchentliche Angriffsvorfälle entdeckt
- Taktische Verschiebung (Ende 2024): Weniger, aber gezieltere Angriffe, da die Bedrohungsakteure bei ihren Zielen selektiv vorgehen
Was diese Entwicklung besonders besorgniserregend macht, ist, dass sie den allgemeinen Erfolg und die Weiterentwicklung nativer Virtual-Camera-Taktiken in der gesamten Bedrohungslandschaft widerspiegelt. Dabei handelt es sich nicht lediglich um einen technologischen Fortschritt – vielmehr stellt dies einen grundlegenden Wandel dar, bei dem die Angreifer über experimentelle Sondierungsversuche hinausgegangen sind und nun ausgefeilte, bewährte Methoden entwickeln.
Nachdem sie die Wirksamkeit dieser Angriffe unter Beweis gestellt haben, gehen Kriminelle bei deren Einsatz zunehmend strategisch vor: Sie nehmen systematisch Organisationen mit anfälligen Identitätsprüfungssystemen ins Visier und tauschen dabei über globale Netzwerke Informationen über erfolgreiche Angriffstechniken aus. Parallel zu diesen Methoden entwickelt sich das „Crime-as-a-Service“-Modell, da Kriminelle ihre Techniken weitergeben und verkaufen.
Wie Native Virtual Cameras das Betriebssystem austricksen
Wenn man versteht, wie diese Angriffe funktionieren, wird klar, warum sie so schwer zu erkennen und zu verhindern sind. Die Raffinesse liegt nicht im komplexen Hacking, sondern in der Ausnutzung der normalen Art und Weise, wie Geräte mit Kamerarechten umgehen:
- Legitime Berechtigungsanforderung: Die bösartige Anwendung fordert standardmäßige Kamerazugriffsrechte an, die identisch mit denen sind, die von legitimen Videoanwendungen wie Zoom oder Instagram verwendet werden. Wie unser Intelligence-Team herausgefunden hat, werden bösartige Apps sogar in legitimen App-Stores gefunden. Das Betriebssystem sieht nichts Verdächtiges und schlägt daher keinen Alarm.
- Abfangen auf Systemebene Sobald der Zugriff gewährt wird, positioniert sich die App zwischen der physischen Kamera des Geräts und jeder Anwendung, die ein Video anfordert. Dies geschieht auf der Ebene des Betriebssystems, wodurch das Abfangen völlig unsichtbar wird.
- Ersetzen von Inhalten Anstatt den echten Kamerastrom durchzuleiten, fügt die App synthetische Inhalte ein - Deepfakes, vorab aufgezeichnete Videos oder manipulierte Bilder. Die Zielanwendung erhält einen scheinbar echten Kamerastream mit authentischen Metadaten und Geräteeigenschaften.
- Nahtlose Übermittlung Das Identitätsüberprüfungssystem empfängt den gefälschten Videostream genau so, als käme er direkt von der Kamera des Geräts, ohne dass es Anzeichen für eine Manipulation gäbe.
Warum herkömmliche Sicherheitsmaßnahmen versagen
Die Raffinesse der Angriffe auf native virtuelle Kameras stellt herkömmliche Sicherheitsansätze vor erhebliche Herausforderungen:
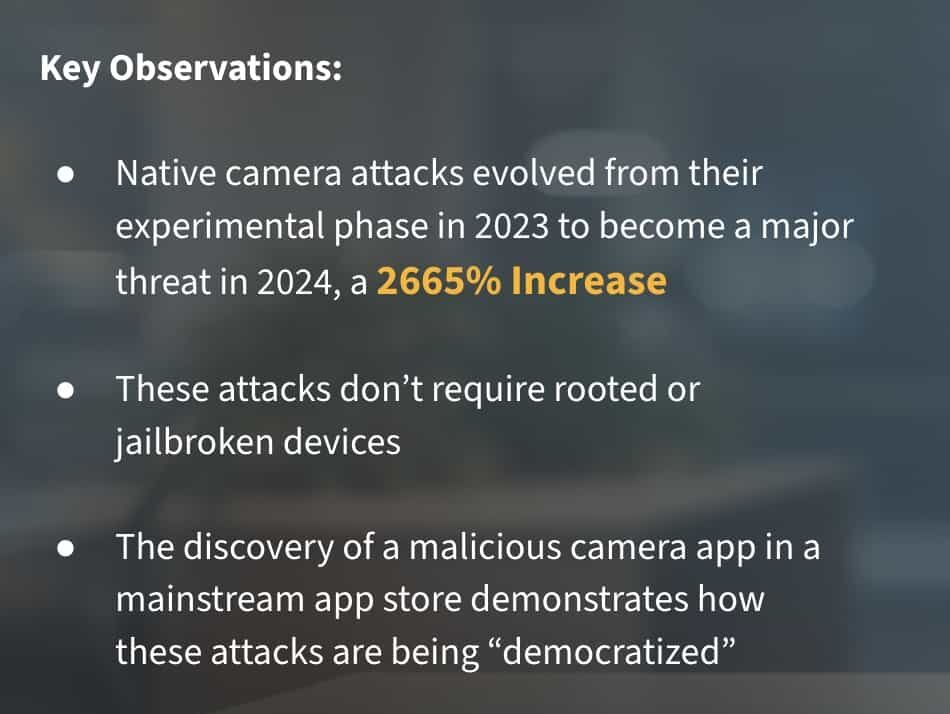
- Rechtmäßige Erlaubnisstruktur: Diese Angriffe erfolgen innerhalb der Standard-Geräteberechtigungen und sind daher durch die Überwachung der Berechtigungen schwer zu erkennen.
- Intakte Metadaten: Im Gegensatz zu früheren Injektionsmethoden bleiben bei nativen Kameraangriffen die korrekten Metadaten und Geräteeigenschaften erhalten, so dass viele herkömmliche Überprüfungen umgangen werden können.
- Kein Root-Zugriff erforderlich: Die besorgniserregendste Erkenntnis unserer Untersuchung aus dem Jahr 2024 war, dass für diese Angriffe keine gerooteten oder jailbroken Geräte erforderlich sind, wodurch die herkömmliche Root-Erkennung als Sicherheitsmaßnahme unzureichend ist („Rooting“ oder „Jailbreak“ bei iOS bezeichnet den Vorgang, bei dem vollständige Administratorrechte über das Betriebssystem eines Geräts erlangt werden, häufig um Einschränkungen zu umgehen oder nicht autorisierte Apps zu installieren).
- App Store Vertrieb: Unsere Forscher entdeckten bösartige Kameraanwendungen in gewöhnlichen App-Stores, was deutlich macht, wie diese Tools aus dem Dark Web in scheinbar legitime Vertriebskanäle gelangt sind.
Das App Store Problem
Die Entdeckung einer bösartigen Kameraanwendung in einem gängigen App-Store stellt einen wichtigen Meilenstein in der Entwicklung dieser Angriffe dar. Obwohl die App nach ihrer Entdeckung aus dem offiziellen Store entfernt wurde, ist sie weiterhin über Drittanbieter verfügbar, was die Hartnäckigkeit dieser Bedrohungen verdeutlicht.
Diese Entwicklung hat tiefgreifende Auswirkungen auf die Sicherheitsstrategien. Die Präsenz in App-Stores verleiht diesen Tools einen Anschein von Legitimität und erhöht ihre potenzielle Verbreitung, Skalierbarkeit und Reichweite erheblich.
Mehr als Biometrie: Eine Herausforderung für die Cybersicherheit
Die Zunahme von Angriffen über native Kameras stellt die herkömmliche Einteilung von Bedrohungen für die Identitätsprüfung. Diese Angriffe liegen an der Schnittstelle zwischen biometrischer Sicherheit und Cybersicherheit und erfordern integrierte Abwehrstrategien, die beide Bereiche abdecken.
Die Erkenntnisse aus unserer Bedrohungsanalyse zeigen deutlich, dass eine robuste Verteidigung sowohl eine starke biometrische Aktivitätserkennung und Cybersicherheitsmaßnahmen, die zusammenarbeiten. Die von uns beobachteten Angriffsmuster deuten darauf hin, dass Bedrohungsakteure diesen zweigleisigen Ansatz aktiv verfolgen und Schwachstellen an der Schnittstelle dieser beiden Sicherheitsbereiche anvisieren.
Die Lösung: Wie können Sie sich gegen Angriffe mit nativen virtuellen Kameras verteidigen?
Ein wirksamer Schutz gegen diese raffinierten Angriffe erfordert einen mehrschichtigen Ansatz. Alles beginnt mit der Sichtbarkeit: Was man nicht erkennt, kann man auch nicht abwehren. Die Fähigkeit, verdächtige Aktivitäten in Echtzeit zu erkennen, ist die Grundlage jeder wirksamen biometrischen Verteidigung.
1. Managed Detection und Response in Echtzeit
Am wichtigsten ist vielleicht, dass Unternehmen kontinuierliche Überwachungsfunktionen benötigen, die neue Angriffsmuster in Echtzeit erkennen können. Die schnelle Entwicklung dieser Bedrohungen bedeutet, dass statische Verteidigungsmaßnahmen schnell veraltet sind. Sicherheitsmaßnahmen, die sich nicht anpassen können, fallen schnell hinter die Bedrohung zurück, so dass neue Angriffstypen unbemerkt durchschlüpfen können. Aus diesem Grund ist eine verwaltete Erkennung und Reaktion mit Echtzeitsignalen von entscheidender Bedeutung, um Identitätsprüfungssysteme widerstandsfähig zu halten.
2. Dynamische Erkennung von Liveness
Traditionell aktive Aktivitätserkennung (basierend auf Challenge-Response-Mechanismen wie Blinzeln oder Drehen) ist anfällig für Angriffe auf native Kameras, da sie sich auf vorhersehbare Benutzeraktionen stützt, die nachgeahmt werden können. Wenn diese Systeme bestimmte Reaktionen wie Blinzeln oder Kopfbewegungen erwarten, kann virtuelle Kamerasoftware synthetische Bilder liefern, die diese Verhaltensweisen widerspiegeln.
Der weit verbreitete Einsatz aktiver Lebendigkeitserkennung hat die Nachfrage nach nativen Angriffstools für virtuelle Kameras angeheizt, da diese speziell darauf ausgelegt sind, die von diesen Systemen geforderten präzisen Bewegungen auszuführen. Passive Lösungen zur Lebendigkeitserkennung, wie beispielsweise Dynamic Liveness®, umgehen diese Schwachstelle, indem sie Angreifern keine vorhersehbaren Verhaltensmuster zur Nachahmung liefern.
Flashmark™ von iProov projiziert eine einzigartige Lichtsequenz auf den Bildschirm, die jedes Mal anders ist. Wird genau diese Reflektionssequenz nicht bestätigt, wissen wir in Echtzeit, dass es sich nicht um eine echte Person handelt.
3. Überprüfung der Geräteintegrität
Zwar reicht die Root-Erkennung allein nicht mehr aus, doch umfassende Prüfungen der Geräteintegrität bleiben ein wichtiger Schutzmechanismus als Teil einer umfassenderen mehrschichtigen Verteidigungsstrategie. Dabei sollte die gesamte Videoverarbeitungskette überprüft werden und nicht nur der Root-Status des Geräts.
Die Zukunft der Bedrohungen durch einheimische Kameras
Die Entwicklung der nativen virtuellen Kameraangriffe deutet auf eine kontinuierliche Weiterentwicklung und zunehmende Raffinesse hin. In dem Maße, in dem sich legale Kamera- und Videoverarbeitungstechnologien weiterentwickeln, können wir mit parallelen Entwicklungen bei den Angriffsmöglichkeiten rechnen.
Besonders besorgniserregend ist die potenzielle Integration dieser Angriffe mit anderen aufkommenden Bedrohungen, wie z. B. den Ende 2024 identifizierten Bild-zu-Video-Konvertierungstechniken. Diese kombinierten Angriffsketten könnten die Identitätsüberprüfungssysteme vor außerordentlich schwierige Herausforderungen stellen.
Bedrohung durch einheimische Kameras: Zusammenfassung
Angriffe mit virtuellen Kameras stellen eine grundlegende Veränderung in der Bedrohungslandschaft der Identitätsüberprüfung dar. Ihr dramatischer Anstieg unterstreicht die dringende Notwendigkeit für Unternehmen, ihre Sicherheitsstrategien neu zu bewerten und mehrschichtige Schutzmaßnahmen zu implementieren, die dieser sich entwickelnden Bedrohung begegnen können.
Die Zukunft der Identitätssicherheit liegt nicht in einer einzelnen Technologie, sondern in umfassenden Ansätzen, die biometrische Sicherheit, Cybersicherheit und Echtzeit-Bedrohungsdaten integrieren. Da sich diese Angriffe ständig weiterentwickeln, müssen Unternehmen wachsam und anpassungsfähig bleiben und Sicherheitsmaßnahmen implementieren, die sich genauso schnell weiterentwickeln können wie die Bedrohungen selbst.
Für eine umfassende Analyse von Angriffen über native virtuelle Kameras und detaillierte Anleitungen zum Schutz Ihres Unternehmens laden Sie den vollständigen „2026 Threat Intelligence Report“ von iProov herunter.
Buchen Sie noch heute eine Demo bei iProov, um zu erfahren, wie unsere dynamische Liveness Detection-Technologie Ihr Unternehmen vor Angriffen mit virtuellen Kameras schützen kann.