9 กันยายน 2026
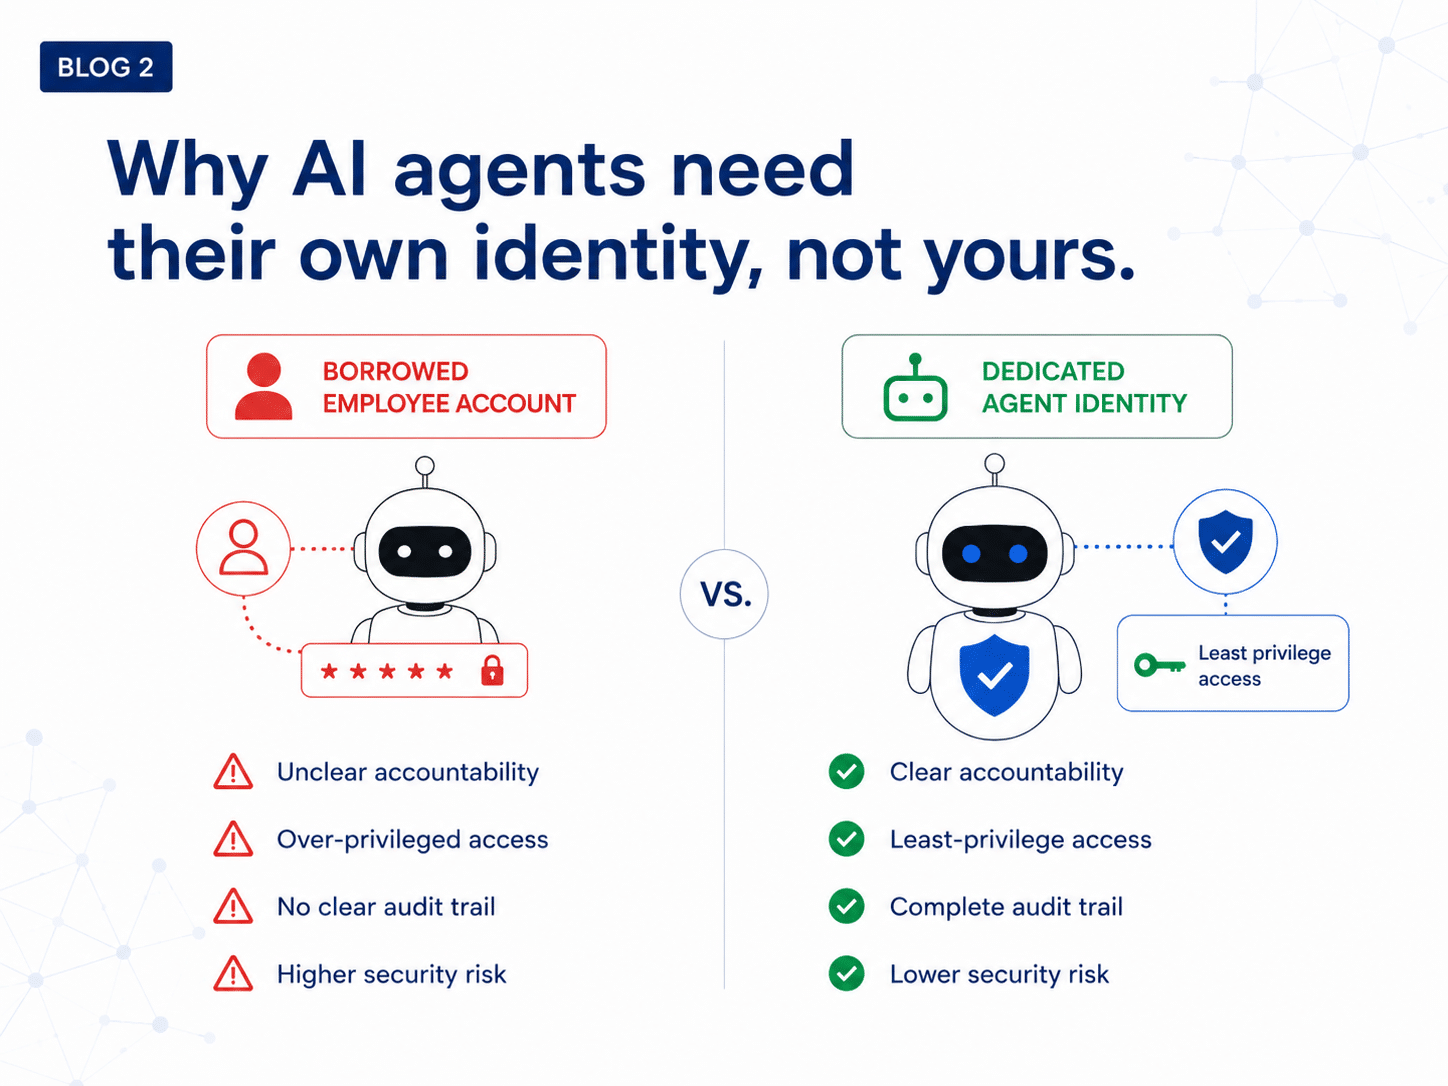
การให้เอเยนต์ AI ใช้บัญชีพนักงานอย่างไม่จำกัดอาจดูเหมือนเป็นทางเลือกที่ปฏิบัติได้จริง บัญชีดังกล่าวได้รับการยืนยันตัวตนแล้ว มีสิทธิ์การเข้าถึงที่ถูกต้องอยู่แล้ว และโครงการสามารถดำเนินต่อไปได้โดยไม่ต้องผ่านกระบวนการตรวจสอบความปลอดภัยที่ยาวนานอีก ปัญหาจะปรากฏขึ้นทันทีที่เอเจนต์เริ่มดำเนินการ และเส้นแบ่งระหว่างบุคคลกับซอฟต์แวร์จะหายไป บันทึกการตรวจสอบจะแสดงว่าพนักงานได้เปิดไฟล์ แก้ไขข้อมูล หรืออนุมัติธุรกรรม ทั้งที่ความจริงแล้วเอเจนต์เป็นผู้ดำเนินการ ความรับผิดชอบจึงกลายเป็นเรื่องคาดเดา และเอเจนต์ก็ถือสิทธิ์การเข้าถึงที่เกินกว่าที่งานกำหนดไว้อย่างเงียบๆ
การกำหนดอัตลักษณ์เฉพาะตัวให้กับแต่ละเอเจนต์เป็นวิธีแก้ไขที่ถูกต้อง และนี่เป็นขั้นตอนแรกในสองขั้นตอน การมีอัตลักษณ์ที่ชัดเจนจะช่วยให้ทราบได้ว่าเอเจนต์ใดเป็นผู้ดำเนินการ แต่ไม่ได้หมายความว่าบุคคลที่รับผิดชอบได้อนุมัติการกระทำของเอเจนต์นั้น ปัญหาข้อที่สองนี้ยังคงอยู่แม้จะมีระบบอัตลักษณ์ที่ดำเนินการอย่างดี และนี่คือปัญหาที่ก่อให้เกิดผลทางกฎหมายและทางการเงิน
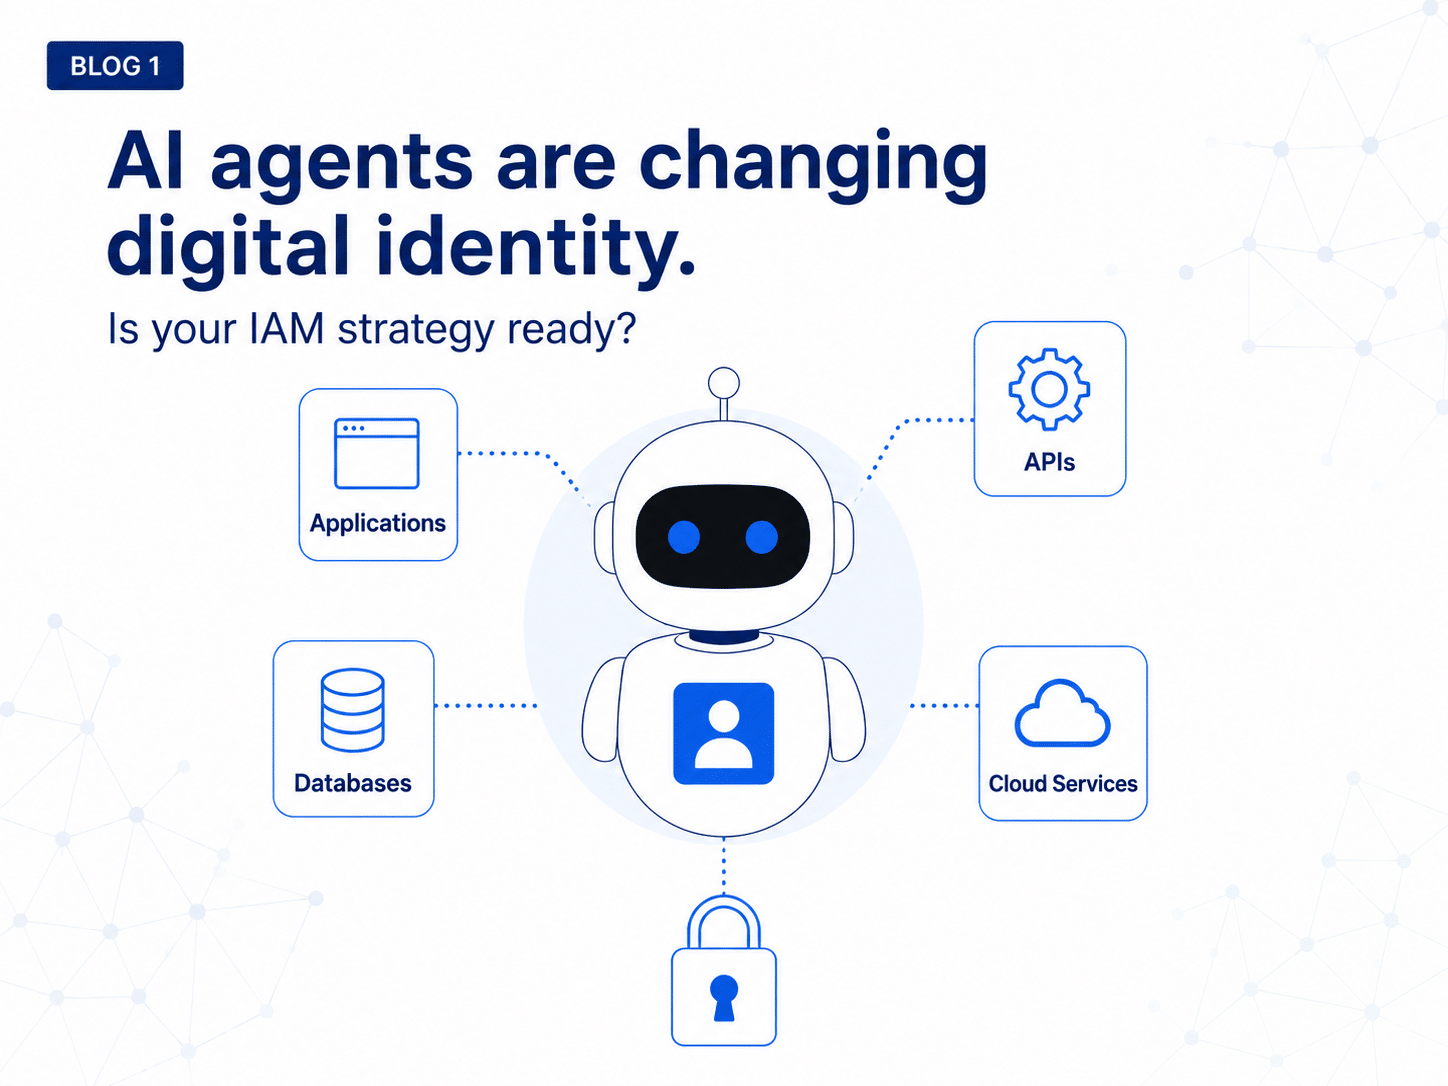
Gartner® Hype Cycle™ปี2026 สำหรับอัตลักษณ์ดิจิทัลได้กำหนดหมวดหมู่นี้ไว้ดังนี้: “อัตลักษณ์ของเอเยนต์ AI คือการแสดงผลดิจิทัลที่เป็นเอกลักษณ์ของเอเยนต์ AI ภายในองค์กร การกำหนดและบริหารจัดการอัตลักษณ์ของเอเยนต์ AI รวมถึงผู้ช่วยและแชทบอท ช่วยให้ระบบการจัดการอัตลักษณ์และการเข้าถึง (IAM) สามารถกำหนดตัวระบุที่ไม่ซ้ำกัน ออกข้อมูลรับรองที่ตรงตามเป้าหมายเพื่อเข้าถึงทรัพยากร (เช่น API ข้อมูล และบริการ) และกำหนดความรับผิดชอบของมนุษย์อย่างชัดเจน รวมถึงสร้างเส้นทางการตรวจสอบ (audit trails) ที่ชัดเจนในระบบองค์กรทั้งหมด”
ตัวระบุเอกลักษณ์ ข้อมูลรับรองที่มีขอบเขต และบันทึกการตรวจสอบที่ระบุผู้ดำเนินการที่ถูกต้อง ล้วนเป็นคุณสมบัติการระบุผู้ดำเนินการ ซึ่งช่วยกำหนดว่าผู้ดำเนินการใดได้ดำเนินการ และภายใต้ความอนุญาตของใคร ซึ่งคำถามนี้แตกต่างจากคำถามว่าบุคคลที่ระบุชื่อนั้นได้อนุมัติการดำเนินการดังกล่าวหรือไม่
การใช้ข้อมูลรับรองและบัญชีบริการที่ยืมมาสร้างจุดอ่อนด้านความปลอดภัย
โครงการ AI ในระยะแรกมักใช้ทรัพยากรที่มีอยู่พร้อมใช้งาน:
- ผู้ช่วยภายในอาจได้รับสิทธิ์การเข้าถึงที่มากเกินไป เว้นแต่สิทธิ์การเข้าถึงที่มอบหมายให้เขาจะถูกจำกัดอย่างชัดเจน
- กระบวนการทำงานถูกส่งผ่านบัญชีบริการร่วม
- ผู้พัฒนาเชื่อมต่อเอเจนต์กับ API โดยใช้กุญแจที่มีอายุการใช้งานยาวนาน
การจัดตั้งระบบเหล่านี้ก่อให้เกิดความเสี่ยงต่าง ๆ เช่น การเข้าถึงที่เกินความจำเป็น การระบุแหล่งที่มาที่ไม่ชัดเจน หรือข้อมูลรับรองที่ยังคงอยู่ ตัวเอเจนต์อาจได้รับสิทธิ์การเข้าถึงมากกว่าที่งานของมันต้องการ กิจกรรมของมนุษย์และตัวเอเจนต์อาจทับซ้อนกันเมื่อมีการใช้ข้อมูลรับรองร่วมกัน ทีมความปลอดภัยอาจไม่มีวิธีที่เชื่อถือได้เพื่อทราบว่าตัวเอเจนต์กำลังทำงานอยู่หรือไม่ หรือมันได้ดำเนินการธุรกรรมใดบ้าง
นี่คือเหตุผลที่ความปลอดภัยของบัญชีบริการได้กลายเป็นปัญหาที่เร่งด่วน แทนที่จะเป็นเพียงเรื่องการจัดการภายใน บัญชีบริการที่ใช้ร่วมกันไม่เคยถูกออกแบบมาเพื่อเป็นตัวแทนของฝ่ายที่ทำงานอย่างอิสระ ซึ่งสามารถตัดสินใจด้วยตนเองด้วยความเร็วของเครื่อง และกุญแจ API แบบคงที่ไม่มีข้อมูลใดเกี่ยวกับผู้ให้สิทธิ์ในการทำงานหรือเหตุผลที่อยู่เบื้องหลัง
ข้อมูลรับรองที่ถูกยืมมา ยังทำให้หลักการ “ไม่สามารถปฏิเสธการกระทำ” (non-repudiation) ถูกบ่อนทำลาย – ซึ่งเป็นคุณสมบัติด้านความปลอดภัยที่พิสูจน์ได้ว่าบุคคลเฉพาะเจาะจงได้ส่งข้อความหรือดำเนินการธุรกรรม และไม่สามารถปฏิเสธการกระทำดังกล่าวได้ในภายหลัง เมื่อบุคคลและเอเยนต์ใช้ตัวตนเดียวกัน องค์กรไม่สามารถพิสูจน์ได้ว่าใครในทั้งสองฝ่ายเป็นผู้ดำเนินการนั้น ตามรายงานระบุว่า: “การปฏิบัติที่เสี่ยงอันตรายในการใช้เอเยนต์ AI เป็นตัวแทนที่ทำงานด้วยข้อมูลรับรองการเข้าถึงของมนุษย์ ทำให้การตรวจสอบ การติดตาม และข้อกำหนดเรื่องความไม่สามารถปฏิเสธการกระทำถูกละเมิด ซึ่งเพิ่มความเสี่ยงของการให้สิทธิ์เกินความจำเป็น รวมถึงผลกระทบจากการรั่วไหลของข้อมูลรับรองและการยึดครองบัญชีอย่างมีนัยสำคัญ”
นี่คือปัญหาในการระบุแหล่งที่มา และวิธีแก้ไขที่ถูกต้องคือการใช้ตัวตนที่ชัดเจน
การเปลี่ยนอัตลักษณ์ที่แยกต่างหากจะส่งผลอย่างไร?
อัตลักษณ์เฉพาะตัวจะให้เอเจนต์มีบันทึกของตัวเองในสภาพแวดล้อม IAM พร้อมด้วยเจ้าของที่มีชื่อ วัตถุประสงค์ที่กำหนดไว้ และชุดสิทธิ์ที่จำกัดอย่างจงใจ ซึ่งได้รับการอนุมัติในนามของเอเจนต์โดยเจ้าของนั้น สามารถปิดการใช้งานได้โดยไม่ก่อให้เกิดความขัดข้องต่อพนักงานหรือทีมที่อยู่เบื้องหลัง การยืนยันตัวตนของเอเจนต์ AI จึงกลายเป็นเหตุการณ์ที่แยกต่างหาก ซึ่งคุณสามารถสังเกตและวิเคราะห์ได้ แทนที่จะเป็นสิ่งที่ซ่อนอยู่ภายในเซสชันของมนุษย์ เอเจนต์สามารถได้รับข้อมูลรับรองที่มีอายุการใช้งานสั้น แทนที่จะเป็นรหัสผ่านหรือกุญแจ API ที่ใช้ถาวร การเข้าถึงของมันสามารถถูกจำกัดไว้เฉพาะแอปพลิเคชัน งาน หรือธุรกรรมเฉพาะ กิจกรรมของมันสามารถถูกตรวจสอบตามเงื่อนไขของมันเอง แยกต่างหากจากกิจกรรมของมนุษย์
การเปลี่ยนผู้รับผิดชอบต้องได้รับการดูแลอย่างพิเศษ การโอนตัวแทนไปยังเจ้าของหรือผู้มอบหมายคนใหม่ถือเป็นการเปลี่ยนแปลงตัวตน ไม่ใช่การอัปเดตข้อมูลในช่องข้อมูล ดังนั้นจึงจำเป็นต้องมีการตรวจสอบใหม่ต่อบุคคลที่รับผิดชอบในขณะนี้ หากบันทึกการเป็นเจ้าของสามารถแก้ไขได้โดยไม่มีการยืนยันใหม่ว่าใครเป็นผู้ตกลงรับความเสี่ยง ความสัมพันธ์ดังกล่าวจะเปิดโอกาสให้เกิดข้อพิพาทได้
นี่เป็นวิธีการที่ใกล้เคียงกับหลักการของ Zero Trust มากขึ้น ซึ่งการยืนยันตัวตนในขั้นตอนก่อนหน้าจะไม่ถูกถือว่าเป็นหลักฐานที่คงอยู่สำหรับเรื่องใดๆ ทั้งสิ้น ส่วนกรณีของ agentic ได้ขยายตรรกะนี้ไปอีกขั้นหนึ่ง โดยการยืนยันตัวตนในขั้นตอนก่อนหน้าก็ไม่ใช่หลักฐานว่าบุคคลนั้นได้อนุมัติสิ่งที่เกิดขึ้นต่อไปเช่นกัน
เอเย่นต์ AI จำเป็นต้องมีสิทธิ์เข้าถึงแบบถาวรหรือไม่?
บ่อยครั้งก็ใช่ครับ การเข้าถึงของมนุษย์มักขึ้นอยู่กับบทบาทงาน เนื่องจากความรับผิดชอบยังคงอยู่ บางเอเจนต์ก็ทำงานในลักษณะเดียวกัน เอเจนต์การปรับสมดุลที่ทำงานทุกคืน หรือเอเจนต์บริการที่ทำงานกับคิวต่อเนื่อง จำเป็นต้องมีสิทธิ์อย่างต่อเนื่องเพื่อจะใช้งานได้จริง ส่วนเอเจนต์อื่น ๆ ต้องการสิทธิ์น้อยกว่ามาก: ดึงใบแจ้งหนี้หนึ่งใบ เปรียบเทียบกับใบสั่งซื้อ และส่งผลลัพธ์กลับมา การมอบสิทธิ์เต็มรูปแบบของพนักงานให้กับเอเจนต์ประเภทใดก็ตามจะไม่สามารถอธิบายได้ การใช้ข้อมูลรับรองที่มีอายุการใช้งานสั้นช่วยได้ในทั้งสองกรณี แม้ว่าจะลดช่วงเวลาที่อาจเกิดการใช้งานผิดวัตถุประสงค์ได้ แต่ไม่ได้ปิดโอกาสนั้นอย่างสมบูรณ์ และการหมดอายุของสิทธิ์เองก็ไม่ได้ยกเลิกสิทธิ์พื้นฐานที่อยู่เบื้องหลัง
รายงานนี้อธิบายโปรไฟล์นวัตกรรมที่เกี่ยวข้องดังต่อไปนี้: “การจัดการการเข้าถึงเวิร์กโหลด ซึ่งเป็นส่วนหนึ่งของโปรแกรม IAM สำหรับเครื่องโดยรวม ช่วยรักษาความปลอดภัยให้กับเวิร์กโหลดที่เพิ่มขึ้นอย่างรวดเร็ว ซึ่งรวมถึงเอเยนต์ AI แอปพลิเคชัน คอนเทนเนอร์ และไมโครเซอร์วิส โดยการบังคับใช้หลักการเข้าถึงด้วยสิทธิ์ขั้นต่ำที่สุดในช่วงเวลาการทำงาน (runtime) และแทนที่ข้อมูลรับรองแบบคงที่ด้วยกลไกควบคุมแบบไดนามิกที่ตระหนักถึงบริบท การจัดการการเข้าถึงเวิร์กโหลดช่วยขจัดสิทธิ์การเข้าถึงแบบถาวร ลดพื้นที่การโจมตีระหว่างเครื่องกับเครื่อง และปิดจุดบอดสำคัญที่บ่อนทำลายกลยุทธ์ Zero Trust ส่วนใหญ่”
เรารักษาสิทธิ์การอนุญาตแบบถาวร และตั้งคำถามที่แตกต่างออกไป ไม่ใช่ว่าตัวแทนจะถือสิทธิ์นั้นได้นานเท่าใด แต่เป็นใครที่ให้สิทธิ์นั้น แต่ละชุดสิทธิ์การอนุญาตควรได้รับการอนุมัติจากบุคคลที่ระบุชื่อ โดยใช้หลักฐานที่ตัวแทนไม่สามารถสร้างขึ้นได้ ตัวแทนที่สามารถสร้าง เล่นซ้ำ หรือพิสูจน์หลักฐานนั้นได้ ก็สามารถอนุมัติตัวเองได้อย่างมีประสิทธิภาพ
การระบุตัวตนเพียงอย่างเดียวไม่สามารถอธิบายเจตนาได้
การระบุตัวตนที่แยกต่างหากจะกำหนดว่าผู้ดำเนินการคือใคร แต่ไม่ได้ระบุถึงสิ่งที่ผู้ดำเนินการนั้นกำลังพยายามบรรลุ การแยกแยะนี้มีความสำคัญทันทีที่ผู้ดำเนินการได้รับคำสั่งที่กว้างขวาง เช่น “จัดจัดการเดินทางธุรกิจของฉัน” หรือ “แก้ไขปัญหาบัญชีของลูกค้าคนนี้” ผู้ดำเนินการอาจตีความคำขอในวิธีที่ผู้ใช้ไม่เคยตั้งใจไว้ และอาจถูกเบี่ยงเบนจากเป้าหมายได้ผ่านการแทรกคำสั่งหรือข้อมูลที่ถูกปนเปื้อน
การตรวจสอบความถูกต้องและการอนุญาตถูกแยกออกจากกันที่จุดนี้ การอนุญาตสำหรับเอเยนต์ AI ต้องตอบคำถามที่การลงชื่อเข้าใช้ไม่สามารถตอบได้ นั่นคือ: การกระทำเฉพาะนี้อยู่ในขอบเขตของสิ่งที่บุคคลนั้นขอไว้จริงหรือไม่?
รายงานดังกล่าวอธิบายถึงโปรไฟล์นวัตกรรมเพิ่มเติมที่มุ่งเน้นประเด็นนี้โดยตรง: “การควบคุมการเข้าถึงตามเจตนา (Intent-based access control) เป็นกรอบการอนุญาตแบบใหม่ที่กำลังเกิดขึ้น ซึ่งมาแทนที่สิทธิ์การเข้าถึงแบบกว้างและถาวร และปัจจุบันมุ่งเน้นไปที่ AI แบบเอเจนต์ (agent-based AI) แต่สามารถนำไปประยุกต์ใช้ได้อย่างกว้างขวาง การควบคุมการเข้าถึงตามเจตนานี้ให้สิทธิ์การเข้าถึงทรัพยากรด้านหลัง (back-end) โดยอิงจากเจตนาที่ตรวจจับได้หรืออนุมานได้จากผู้ใช้ที่โต้ตอบกับเอเจนต์ และประเมินการกระทำที่เอเจนต์ตั้งใจจะทำเทียบกับเจตนานั้น”
ความตั้งใจที่อนุมานได้เป็นข้อมูลนำเข้าที่มีประโยชน์ในการตัดสินใจเกี่ยวกับการเข้าถึง แต่ไม่ใช่การอนุมัติ ความตั้งใจที่เก็บรวบรวมจากการสนทนายังคงเป็นคำอธิบายที่จัดเรียงขึ้นภายในบริบทของเอเจนต์เอง ดังนั้นเอเจนต์ที่ไม่สอดคล้องกันหรือถูกแทรกแซงด้วยคำสั่งจากผู้ใช้จึงสามารถปรับเปลี่ยนความตั้งใจนั้นได้ การประเมินความตั้งใจสามารถจำกัดขอบเขตการกระทำของเอเจนต์ภายในอำนาจที่ผู้อื่นมอบให้ การยืนยันว่าอำนาจนั้นได้รับการมอบหมายแล้วเป็นขั้นตอนที่แยกต่างหาก ณ จุดนี้ มีระบบควบคุมสามระบบที่กำลังทำงานจริง และแต่ละระบบมีข้อจำกัดเดียวกัน:
- การตรวจสอบตัวตนของบุคคลนั้นช่วยยืนยันว่าบุคคลนั้นเป็นใคร แต่ไม่ได้ยืนยันว่าบุคคลนั้นได้ตกลงเรื่องอะไร
- การสันนิษฐานเจตนาช่วยกำหนดว่าคำขอดังกล่าวดูเหมือนเป็นอย่างไร แต่ไม่ได้พิสูจน์ว่าบุคคลนั้นได้เห็นการกระทำที่เกิดขึ้นตามมา
- การกำหนดขอบเขตการเข้าถึงอย่างจำกัดจะกำหนดเฉพาะสิ่งที่ตัวแทนสามารถเข้าถึงได้เท่านั้นไม่ได้หมายความว่ามีการต้องการให้ดำเนินการดังกล่าว
สิ่งที่การดำเนินการที่มีผลสำคัญที่สุดต้องการคือความเชื่อมโยงระหว่างสามสิ่ง: บุคคลที่ได้รับการยืนยันตัวตน, ตัวแทนที่ดำเนินการแทนบุคคลนั้น, และการดำเนินการหรือการอนุญาตเฉพาะที่บุคคลนั้นได้อนุมัติ ดังนั้น การดำเนินการดังกล่าวควรถูกเก็บไว้ก่อนที่จะมีผลบังคับใช้ ชั้นควบคุม (control layer) — ไม่ใช่ตัวแทน — ควรแสดงว่าการดำเนินการนั้นทำอะไรและภายในขอบเขตใด และการตัดสินใจควรส่งกลับแบบ out-of-band (นอกช่องทางหลัก) ไปยังชั้นควบคุมนั้นโดยตรง ผ่านช่องทางที่ตัวแทนผู้เสนอไม่ได้เป็นผู้กลาง เราเรียกหลักฐานที่เปิดเผยเพื่อสนับสนุนการตัดสินใจนั้นว่า “ต้านทานตัวแทน” (agent-resistant): ตัวแทนไม่สามารถสร้างหลักฐานนั้นขึ้นมาได้ไม่สามารถเล่นซ้ำได้หรือไม่สามารถได้รับมันโดยการจ้างตัวแทนคนที่สองบนอุปกรณ์อื่นได้iProov Dynamic Livenessเป็นผู้จัดหาหลักฐานนี้ โดยยืนยันว่ามีมนุษย์จริงอยู่ที่จุดอนุมัติและผูกพันกับการกระทำนั้นอย่างแม่นยำ เราได้อธิบายวิธีการทำงานของการมอบหมายนี้ไว้ในบทความแยกต่างหากเกี่ยวกับการอนุญาตจากมนุษย์ที่ได้รับการยืนยันใน AI แบบตัวแทน (agentic AI)
เริ่มด้วยการแยกคนออกจากตัวแทน แล้วพิสูจน์การอนุมัติ
เอเจนต์ไม่ควรเป็นส่วนขยายที่มองไม่เห็นของบัญชีพนักงาน ควรให้แต่ละเอเจนต์มีอัตลักษณ์ของตัวเอง กำหนดผู้รับผิดชอบที่ชัดเจน ควบคุมสิทธิ์การเข้าถึงอย่างเข้มงวด ติดตามกิจกรรมที่เอเจนต์ดำเนินการ และยกเลิกสิทธิ์การเข้าถึงเมื่องานเสร็จสิ้น หากจัดการอย่างถูกต้อง นี่คือการบริหารวงจรชีวิตของเอเจนต์ AI ไม่ใช่การตั้งค่าเพียงครั้งเดียว: เอเจนต์จะถูกจัดตั้ง ตรวจสอบ กำหนดหน้าที่ใหม่ และปลดประจำการ และการกำกับดูแลเอเจนต์ AI คือสิ่งที่ทำให้วงจรนี้ดำเนินไปอย่างถูกต้องตามหลักการ แม้จำนวนเอเจนต์จะเพิ่มขึ้นก็ตาม
จากนั้นให้ตัดสินใจว่ากิจกรรมใดไม่สามารถดำเนินการได้เพียงด้วยอำนาจที่มอบหมายเท่านั้น เพราะนี่คือจุดที่หลักฐานที่แข็งแกร่งกว่าจะให้ประโยชน์ที่คุ้มค่า องค์กรมักจำกัดให้ตัวแทนทำงานที่มีผลกระทบต่ำ ไม่ใช่เพราะตัวแทนไม่สามารถทำมากกว่านั้นได้ แต่เพราะพวกเขาไม่สามารถแสดงหลักฐานการอนุมัติจากมนุษย์สำหรับงานที่มีระดับความสำคัญสูงกว่าได้ หลักฐานการอนุมัติที่ตัวแทนใดก็ไม่สามารถตอบสนองได้ จะช่วยยกเพดานข้อจำกัดนั้นขึ้น การเริ่มต้นการชำระเงิน การเปลี่ยนผู้รับเงิน การยกระดับบทบาทที่มีสิทธิพิเศษ และการเปลี่ยนแปลงสิทธิ์ของตัวแทนเอง สามารถทำให้เป็นอัตโนมัติได้จนถึงจุดที่ต้องได้รับการอนุมัติ และถูกระงับไว้ที่นั่นเพื่อรอการยืนยันตัวตนระดับสูงจากนั้นจึงปล่อยให้ดำเนินการต่อเมื่อมีใบรับที่ระบุชื่อผู้อนุมัติ การดำเนินการ พารามิเตอร์ที่ผู้อนุมัติได้เห็น และระยะเวลาความถูกต้องที่ใช้ได้เพียงครั้งเดียว ความยุ่งยากจะเกิดขึ้นเฉพาะในช่วงเวลาสำคัญไม่กี่ครั้งเท่านั้น ส่วนงานประจำระหว่างนั้นจะดำเนินไปอย่างไม่ถูกขัดจังหวะ
หลักฐานการอนุมัติไม่สามารถสร้างขึ้นใหม่ได้หลังจากเหตุการณ์เกิดขึ้นแล้ว ดังนั้น ความเชื่อมโยงระหว่างการตัดสินใจของมนุษย์กับมาตรการที่ได้รับการอนุมัติจึงต้องถูกออกแบบไว้ก่อนที่จะนำเอเจนต์ไปใช้งาน ขั้นตอนเหล่านี้ต้องการความพยายามตั้งแต่ต้นโครงการ และช่วยป้องกันปัญหาที่ใหญ่กว่ามากในภายหลัง: เอเจนต์อัตโนมัติหลายพันตัวที่ทำงานโดยใช้ข้อมูลรับรองร่วมกันหรือข้อมูลรับรองที่ได้รับการควบคุมอย่างไม่เพียงพอ และทำการตัดสินใจที่มีผลสำคัญ ซึ่งไม่สามารถระบุได้ว่าบุคคลใดเป็นผู้ตัดสินใจ
Gartner, Hype Cycle for Digital Identity, 2026, Zachary Smith, Nayara Sangiorgio, 6 กรกฎาคม 2026.
Gartner และ Hype Cycle เป็นเครื่องหมายการค้าของ Gartner, Inc. และ/หรือบริษัทในเครือ
Gartner ไม่สนับสนุนบริษัท ผู้จำหน่าย ผลิตภัณฑ์ หรือบริการใดก็ตามที่ปรากฏในสิ่งพิมพ์ของบริษัท และไม่แนะนำให้ผู้ใช้เทคโนโลยีเลือกเฉพาะผู้จำหน่ายที่มีคะแนนสูงสุดหรือได้รับการจัดอันดับอื่นใด สิ่งพิมพ์ของ Gartner ประกอบด้วยความคิดเห็นขององค์กรวิเคราะห์ธุรกิจและเทคโนโลยีของ Gartner และไม่ควรถูกตีความว่าเป็นข้อเท็จจริง Gartner ปฏิเสธความรับผิดชอบทุกประการ ทั้งที่ระบุไว้อย่างชัดเจนหรือโดยนัย เกี่ยวกับสิ่งพิมพ์นี้ รวมถึงการรับประกันใดๆ เกี่ยวกับความสามารถในการขายได้หรือความเหมาะสมสำหรับวัตถุประสงค์เฉพาะ
ตอนต่อไปในซีรีส์นี้: ทำไมการมองเห็นตัวตนจึงมีความสำคัญอย่างยิ่ง เมื่อมนุษย์ เครื่องจักร และเอเยนต์ AI ต่างก็เข้ามาอยู่ในสภาพแวดล้อมเดียวกัน