9. September 2026
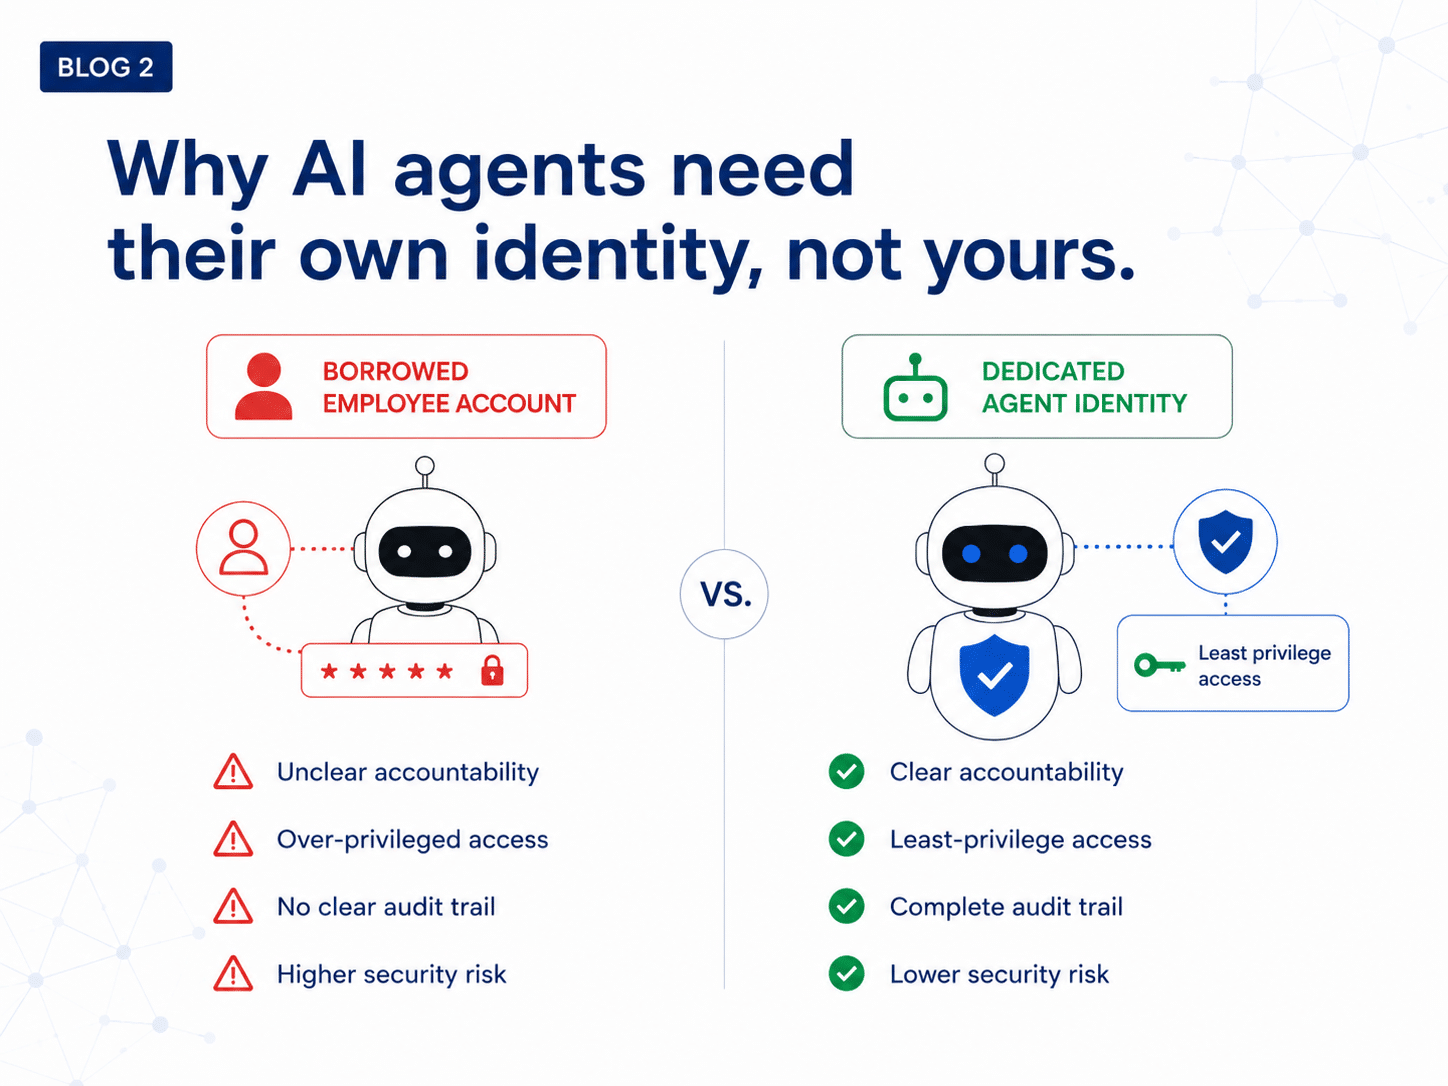
Einem KI-Agenten uneingeschränkten Zugriff auf ein Mitarbeiterkonto zu gewähren, mag auf den ersten Blick als pragmatische Lösung erscheinen. Das Konto ist bereits authentifiziert, verfügt über die erforderlichen Berechtigungen, und das Projekt kann ohne eine weitere langwierige Sicherheitsüberprüfung voranschreiten. Das Problem tritt jedoch in dem Moment zutage, in dem der Agent zu handeln beginnt und die Grenze zwischen Mensch und Software verschwindet. Das Prüfprotokoll vermerkt, dass ein Mitarbeiter eine Datei geöffnet, einen Datensatz geändert oder eine Transaktion genehmigt hat, obwohl in Wirklichkeit ein Agent die Arbeit erledigt hat. Die Nachvollziehbarkeit wird zum Ratespiel, und der Agent verfügt stillschweigend über weitaus mehr Zugriffsrechte, als seine Aufgabe erfordert.
Jedem Agenten eine eigene Identität zuzuweisen, ist die richtige Korrekturmaßnahme – und zwar die erste von zwei. Eine eindeutige Identität legt fest, welcher Agent gehandelt hat. Sie belegt jedoch nicht, dass ein verantwortlicher Mensch das Handeln des Agenten genehmigt hat. Dieses zweite Problem bleibt auch bei einem gut funktionierenden Identitätsprogramm bestehen, und genau dieses Problem hat rechtliche und finanzielle Konsequenzen.
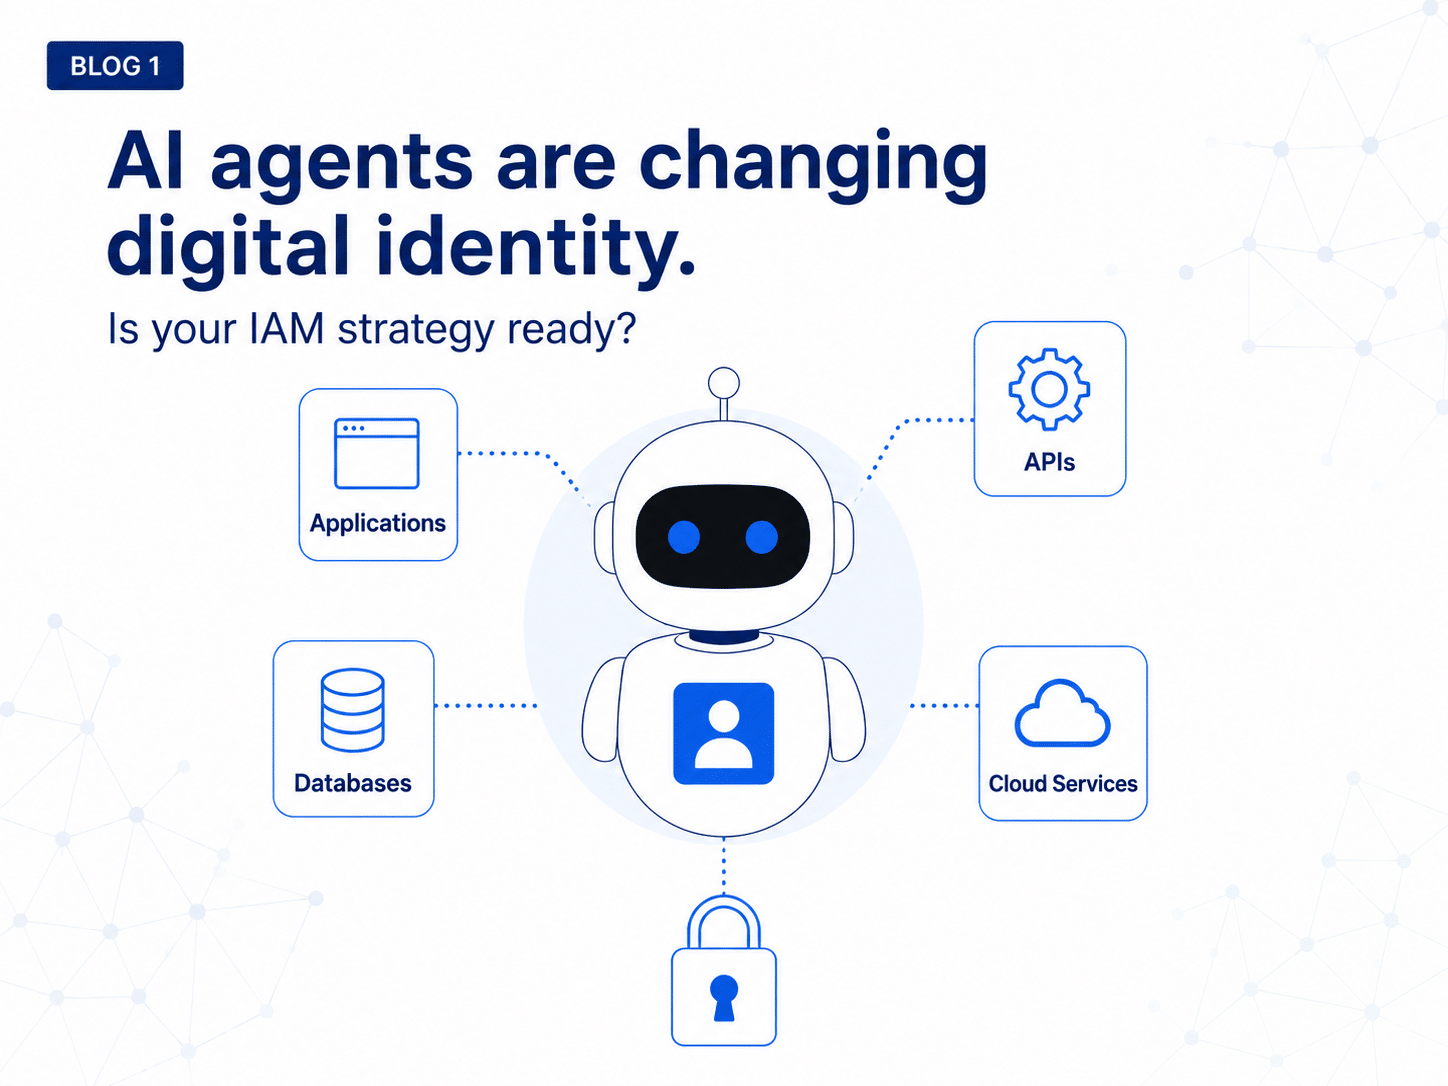
Der Gartner® Hype Cycle™ für digitale Identität 2026 definiert diese Kategorie wie folgt: „Die Identität von KI-Agenten ist die eindeutige digitale Darstellung von KI-Agenten innerhalb einer Organisation. Durch die Einrichtung und Verwaltung von Identitäten für KI-Agenten, einschließlich Assistenten und Chatbots, können Identitäts- und Zugriffsmanagementsysteme (IAM) eindeutige Kennungen zuweisen, gezielte Zugangsdaten für den Zugriff auf Ressourcen (z. B. APIs, Daten und Dienste) ausstellen und eine klare menschliche Verantwortlichkeit sowie Prüfpfade über alle Unternehmenssysteme hinweg etablieren.“
Eindeutige Identifikatoren, bereichsbezogene Anmeldedaten und ein Prüfpfad, der Aktionen dem richtigen Akteur zuordnet, sind allesamt Attributionsmerkmale. Sie legen fest, welcher Akteur gehandelt hat und unter wessen Befugnis – was eine andere Frage ist als die, ob eine namentlich genannte Person die von ihm durchgeführte Aktion genehmigt hat.
Entliehene Anmeldedaten und die Sicherheit von Dienstkonten schaffen eine Sicherheitslücke
Frühe KI-Projekte laufen in der Regel auf den Ressourcen, die gerade zur Verfügung stehen:
- Ein interner Mitarbeiter kann möglicherweise übermäßige Berechtigungen erhalten, sofern sein delegierter Zugriff nicht ausdrücklich eingeschränkt wird.
- Ein Workflow wird über ein gemeinsames Dienstkonto weitergeleitet.
- Ein Entwickler bindet einen Agenten mithilfe eines langfristig gültigen Schlüssels an eine API an.
Diese Konstellationen bergen verschiedene Risiken: übermäßige Zugriffsrechte, unklare Zuordnung oder dauerhaft verbleibende Anmeldedaten. Der Agent erhält möglicherweise mehr Berechtigungen, als für seine Aufgabe erforderlich sind. Die Aktivitäten von Menschen und Agenten können sich vermischen, wenn Anmeldedaten gemeinsam genutzt werden. Sicherheitsteams haben möglicherweise keine zuverlässige Möglichkeit zu erfahren, wann ein Agent läuft oder welche Transaktionen er ausgeführt hat.
Aus diesem Grund ist die Sicherheit von Dienstkonten mittlerweile zu einem dringenden Problem geworden und nicht mehr nur eine Frage der Verwaltung. Ein gemeinsam genutztes Dienstkonto war nie dafür gedacht, einen autonomen Akteur darzustellen, der eigene Entscheidungen in Maschinengeschwindigkeit trifft, und ein statischer API-Schlüssel enthält keinerlei Informationen darüber, wer die Arbeit autorisiert hat oder warum.
Entliehene Zugangsdaten untergraben zudem die Nichtabstreitbarkeit – ein Sicherheitsmerkmal, das belegt, dass eine bestimmte Person eine Nachricht gesendet oder eine Transaktion durchgeführt hat und dies später nicht leugnen kann. Wenn sich eine Person und ein Agent eine Identität teilen, kann das Unternehmen nicht nachweisen, wer von beiden eine bestimmte Aktion durchgeführt hat. Dem Bericht zufolge: „Die riskante Praxis, KI-Agenten als Stellvertreter einzusetzen, die mit den Zugangsdaten von Menschen operieren, verstößt gegen Anforderungen an die Prüfung, Rückverfolgbarkeit und Nichtabstreitbarkeit und erhöht das Risiko von übermäßigen Berechtigungen sowie die Auswirkungen von Zugangsdatenmissbrauch und Kontoübernahmen erheblich.“
Das sind Zuordnungsfehler, und eine eindeutige Identität ist das richtige Mittel, um sie zu beheben.
Was ändert sich durch eine eigenständige Identität?
Eine dedizierte Identität verschafft dem Agenten einen eigenen Datensatz in der IAM-Umgebung, mit einem namentlich genannten Eigentümer, einem definierten Zweck und einem bewusst eng gefassten Satz von Berechtigungen, die dieser Eigentümer in seinem Namen genehmigt hat. Er kann deaktiviert werden, ohne den dahinter stehenden Mitarbeiter oder das Team zu beeinträchtigen. Die Authentifizierung des KI-Agenten wird zu einem eigenständigen Ereignis, das Sie sehen und nachvollziehen können, anstatt etwas zu sein, das in einer menschlichen Sitzung verborgen ist. Dem Agenten können kurzlebige Zugangsdaten anstelle eines permanenten Passworts oder API-Schlüssels zugewiesen werden. Sein Zugriff kann auf eine bestimmte Anwendung, Aufgabe oder Transaktion beschränkt werden. Seine Aktivitäten lassen sich eigenständig und unabhängig von denen eines Menschen überprüfen.
Die Neuzuweisung erfordert besondere Sorgfalt. Die Neuzuweisung eines Beauftragten an einen anderen Eigentümer oder Auftraggeber stellt eher eine Identitätsänderung als eine Aktualisierung eines Feldes dar und sollte daher eine erneute Überprüfung der Person erfordern, die nun die Verantwortung übernimmt. Ein Eigentumsvermerk, der bearbeitet werden kann, ohne erneut festzustellen, wer sich bereit erklärt hat, das Risiko zu tragen, macht die Beziehung anfällig für Streitigkeiten.
Dies entspricht eher der vorgesehenen Funktionsweise von Zero Trust, bei der eine frühere Authentifizierung nicht als ständiger Beweis für irgendetwas angesehen wird. Der „agentebasierte“ Fall führt diese Logik noch einen Schritt weiter. Eine frühere Authentifizierung ist auch kein Beweis dafür, dass eine Person dem, was als Nächstes geschieht, zugestimmt hat.
Benötigen KI-Agenten ständigen Zugriff?
Oftmals ja. Der Zugriff durch Menschen richtet sich in der Regel nach der jeweiligen Rolle, da die Zuständigkeiten bestehen bleiben. Manche Agenten arbeiten auf die gleiche Weise. Ein Abgleich-Agent, der jede Nacht läuft, oder ein Service-Agent, der eine fortlaufende Warteschlange bearbeitet, benötigt fortlaufende Berechtigungen, um überhaupt nützlich zu sein. Andere benötigen weitaus weniger: eine Rechnung abrufen, sie mit einer Bestellung abgleichen, das Ergebnis zurückgeben. Es wäre nicht zu rechtfertigen, beiden Arten die vollständigen Berechtigungen eines Mitarbeiters zu übertragen. Kurzlebige Zugangsdaten sind in beiden Fällen hilfreich, auch wenn sie das Risiko des Missbrauchs lediglich verringern, anstatt es vollständig auszuschließen, und das Ablaufen der Gültigkeit an sich die zugrunde liegende Berechtigung nicht aufhebt.
Der Bericht beschreibt ein damit verbundenes Innovationsprofil wie folgt: „Das Workload-Zugriffsmanagement, das Teil eines umfassenden IAM-Programms für Maschinen ist, sichert das explosionsartig wachsende Universum an Workloads – darunter KI-Agenten, Anwendungen, Container und Microservices –, indem es zur Laufzeit den Zugriff mit minimalen Berechtigungen durchsetzt und statische Anmeldedaten durch dynamische, kontextbezogene Kontrollen ersetzt. Das Workload-Zugriffsmanagement beseitigt permanente Berechtigungen, reduziert die Angriffsflächen zwischen Maschinen und schließt den kritischen blinden Fleck, der die meisten Zero-Trust-Strategien untergräbt.“
Wir behalten dauerhafte Berechtigungen bei und stellen dabei eine andere Frage: Nicht, wie lange ein Akteur die Befugnis innehat, sondern wer sie erteilt hat. Jeder Berechtigungssatz sollte von einer namentlich genannten Person genehmigt werden, und zwar anhand von Nachweisen, die der Akteur selbst nicht hätte vorlegen können. Ein Akteur, der diese Nachweise vorlegen, wiedergeben oder erfüllen kann, kann sich praktisch selbst genehmigen.
Die Identität allein erklärt die Absicht nicht
Eine eigenständige Identität legt fest, welcher Akteur handelt. Sie sagt nichts darüber aus, was dieser Akteur zu erreichen versucht. Diese Unterscheidung ist von Bedeutung, sobald ein Akteur eine allgemeine Anweisung erhält, wie beispielsweise „Organisiere meine Geschäftsreise“ oder „Löse das Problem mit dem Konto dieses Kunden“. Der Akteur könnte die Anfrage auf eine Weise interpretieren, die der Nutzer nie beabsichtigt hat, und durch das Einfügen von Eingabeaufforderungen oder manipulierte Daten vom Kurs abgebracht werden.
Hier trennen sich Authentifizierung und Autorisierung voneinander. Die Autorisierung eines KI-Agenten muss eine Frage beantworten, die eine Anmeldung nicht beantworten kann: Liegt diese bestimmte Aktion im Rahmen dessen, was die Person tatsächlich angefordert hat?
Der Bericht beschreibt ein weiteres Innovationsprofil, das genau darauf abzielt: „Die absichtsbasierte Zugriffskontrolle ist ein aufkommendes Autorisierungsframework, das pauschale, dauerhaft geltende Berechtigungen ersetzt und derzeit auf agentenbasierte KI ausgerichtet ist, jedoch ein breites Anwendungsspektrum bietet. Die absichtsbasierte Zugriffskontrolle gewährt Zugriff auf Backend-Ressourcen auf der Grundlage der erfassten oder abgeleiteten Absicht von Nutzern, die mit einem Agenten interagieren, und bewertet die vom Agenten beabsichtigten Aktionen anhand dieser Absicht.“
Die abgeleitete Absicht ist ein nützlicher Beitrag zur Entscheidung über den Zugriff. Sie stellt keine Genehmigung dar. Eine aus einem Gespräch erfasste Absicht ist nach wie vor eine Beschreibung, die innerhalb des eigenen Kontexts des Agenten zusammengestellt wird; daher kann ein nicht richtig abgestimmter oder durch Eingaben beeinflusst Agent diese beeinflussen. Die Bewertung der Absicht kann den Handlungsspielraum eines Agenten innerhalb der ihm gewährten Befugnis eingrenzen. Die Feststellung, dass die Befugnis gewährt wurde, ist ein separater Schritt. Zu diesem Zeitpunkt sind drei Kontrollmechanismen aktiv, und jeder von ihnen unterliegt derselben Einschränkung:
- Durch die Identitätsprüfung wird festgestellt, wer die Person ist. Es wird jedoch nicht festgestellt, womit sie sich einverstanden erklärt hat.
- Durch die Ableitung der Absicht wird festgestellt, wie die Aufforderung zu verstehen war. Damit wird jedoch nicht festgestellt, dass die Person die daraus resultierende Handlung gesehen hat.
- Durch die enge Auslegung des Begriffs „Reichweite“ wird lediglich festgelegt, was der Akteur erreichen kann. Damit wird nicht festgestellt, dass diese bestimmte Handlung beabsichtigt war.
Was Aktionen mit den schwerwiegendsten Konsequenzen benötigen, ist eine Verknüpfung zwischen drei Elementen: einer verifizierten Person, dem für sie handelnden Agenten und der konkreten Aktion oder Berechtigung, die diese Person genehmigt hat. Daher sollte die Aktion zurückgehalten werden, bevor sie wirksam wird. Nicht der Agent, sondern die Kontrollschicht sollte darlegen, was die Aktion bewirkt und innerhalb welcher Grenzen, und die Entscheidung sollte „out-of-band“ – direkt an diese Kontrollschicht – über einen Kanal zurückgemeldet werden, der nicht vom vorschlagenden Agenten vermittelt wird. Wir bezeichnen die im Zusammenhang mit dieser Entscheidung freigegebenen Nachweise als „agentenresistent“: Der Agent kann sie weder erzeugen noch wiedergeben noch durch die Einbindung eines zweiten Agenten auf einem anderen Gerät beschaffen. iProov Dynamic Liveness liefert diese Nachweise und bestätigt damit die Anwesenheit eines echten Menschen zum Zeitpunkt der Genehmigung, der an die jeweilige Handlung gebunden ist. Wie diese Delegation funktionieren sollte, haben wir in einem separaten Beitrag zur verifizierten menschlichen Autorisierung in agentenbasierter KI dargelegt.
Trennen Sie zunächst die Personen von den Vertretern und weisen Sie dann die Zustimmung nach
Agenten sollten keine unsichtbaren Erweiterungen des Kontos eines Mitarbeiters sein. Geben Sie jedem Agenten eine eigene Identität, weisen Sie ihm einen verantwortlichen Eigentümer zu, beschränken Sie seine Berechtigungen streng, verfolgen Sie seine Aktivitäten und entziehen Sie ihm den Zugriff, sobald die Arbeit abgeschlossen ist. Bei richtiger Handhabung handelt es sich hierbei um das Lebenszyklusmanagement von KI-Agenten und nicht um eine einmalige Konfiguration: Agenten werden bereitgestellt, überprüft, neu zugewiesen und außer Betrieb genommen, und die KI-Agenten-Governance sorgt dafür, dass dieser Zyklus auch bei wachsender Anzahl von Agenten ordnungsgemäß abläuft.
Entscheiden Sie anschließend, welche Vorgänge nicht allein auf der Grundlage delegierter Befugnisse durchgeführt werden können, denn genau hier macht sich ein stärkerer Nachweis bezahlt. Unternehmen beschränken Agenten üblicherweise auf Aufgaben mit geringen Konsequenzen – nicht, weil der Agent nicht mehr leisten könnte, sondern weil sie für alles, was darüber hinausgeht, keine menschliche Genehmigung nachweisen können. Ein Genehmigungsnachweis, den kein Agent erbringen kann, hebt diese Obergrenze auf. Zahlungsauslösung, Änderungen des Zahlungsempfängers, die Erteilung privilegierter Rollen sowie Änderungen an den eigenen Berechtigungen eines Beauftragten können jeweils bis zum Genehmigungszeitpunkt automatisiert und dort für eine verstärkte Authentifizierung bereitgehalten werden; anschließend werden sie gegen eine Quittung freigegeben, in der der Genehmigende, die Maßnahme, die ihm angezeigten Parameter sowie eine einmalige Gültigkeitsdauer aufgeführt sind. Die Reibungsverluste beschränken sich auf eine Handvoll entscheidender Momente, während die Routinearbeiten dazwischen ununterbrochen ablaufen.
Da Genehmigungsnachweise nachträglich nicht mehr rekonstruiert werden können, muss der Zusammenhang zwischen einer menschlichen Entscheidung und der dadurch autorisierten Handlung bereits vor dem Einsatz der Agenten festgelegt werden. Diese Schritte erfordern zwar zu Beginn eines Projekts einen gewissen Aufwand, beugen jedoch später einem weitaus größeren Problem vor: Tausende autonomer Agenten, die mit gemeinsam genutzten oder unzureichend kontrollierten Zugangsdaten operieren und weitreichende Entscheidungen treffen, von denen nicht nachgewiesen werden kann, dass sie von einer identifizierbaren Person getroffen wurden.
Gartner, „Hype Cycle for Digital Identity“, 2026, Zachary Smith, Nayara Sangiorgio, 6. Juli 2026.
„Gartner“ und „Hype Cycle“ sind Marken von Gartner, Inc. und/oder deren verbundenen Unternehmen.
Gartner unterstützt keine der in seinen Publikationen genannten Unternehmen, Anbieter, Produkte oder Dienstleistungen und rät Technologieanwendern nicht dazu, ausschließlich Anbieter mit den höchsten Bewertungen oder anderen Auszeichnungen auszuwählen. Die Publikationen von Gartner geben die Meinungen der für Geschäfts- und Technologieanalysen zuständigen Abteilung von Gartner wieder und sind nicht als Tatsachenbehauptungen zu verstehen. Gartner lehnt jegliche ausdrückliche oder stillschweigende Gewährleistung in Bezug auf diese Publikation ab, einschließlich jeglicher Gewährleistung der Marktgängigkeit oder der Eignung für einen bestimmten Zweck.
Als Nächstes in dieser Reihe: Warum die Sichtbarkeit von Identitäten so wichtig ist, wenn Menschen, Maschinen und KI-Agenten alle auf dieselbe Umgebung zugreifen.