17 de novembro de 2026
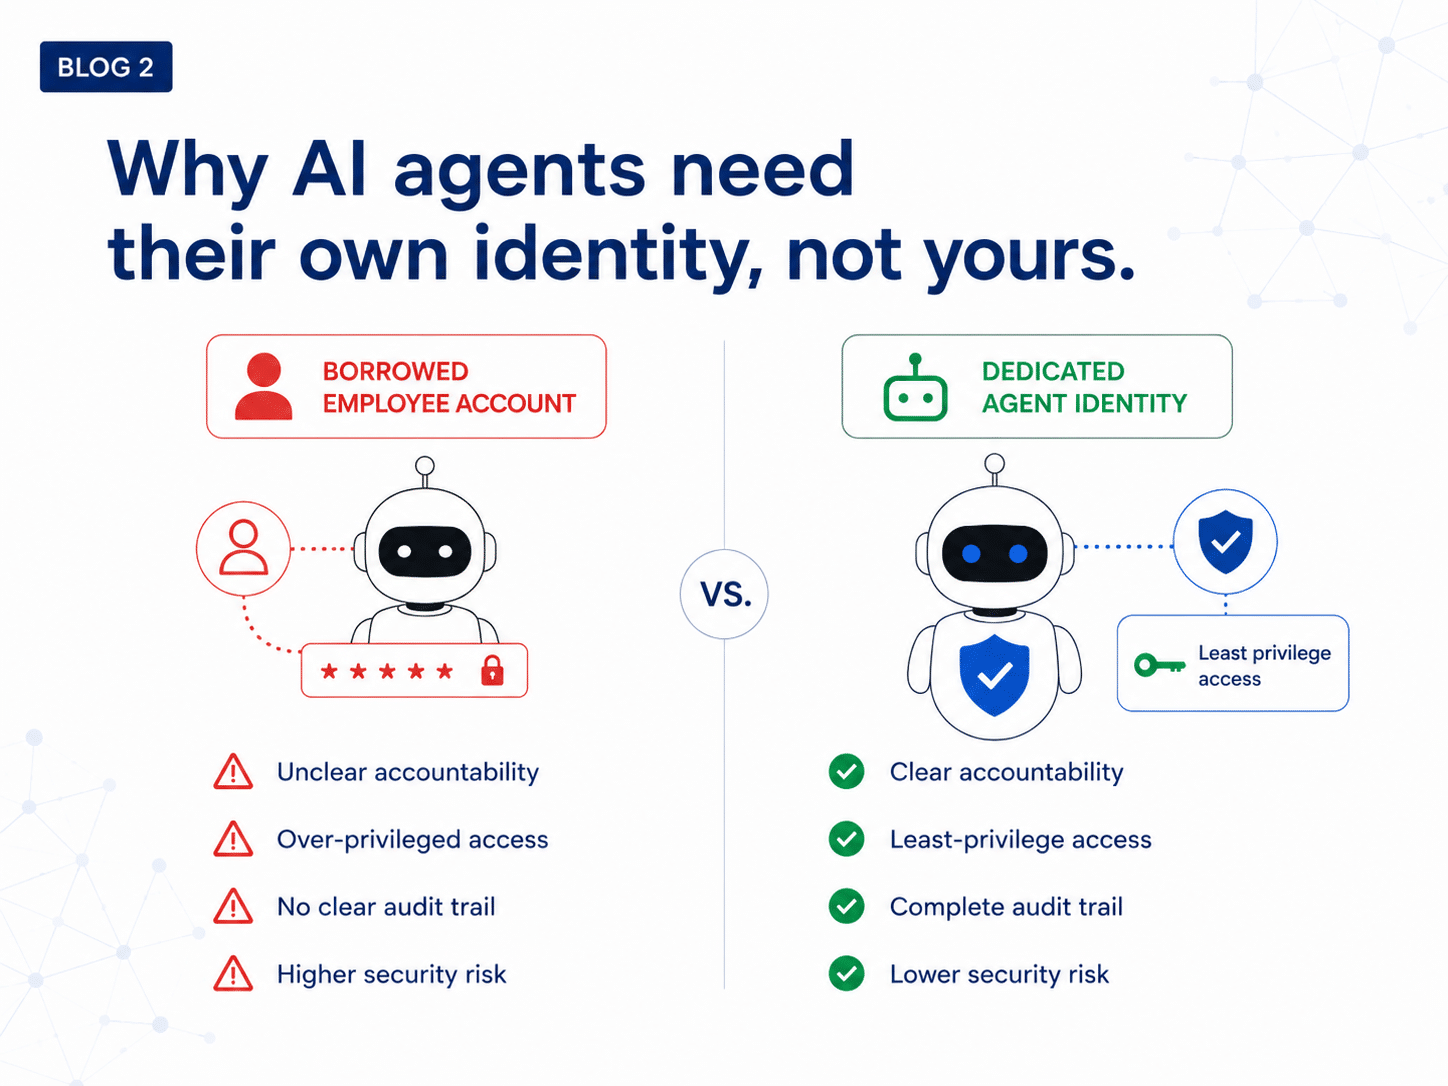
Em ambientes controlados, a iProov conseguiu fazer com que agentes de IA utilizassem muitas das mesmas ferramentas, sessões e credenciais que as pessoas tradicionalmente usam para exercer autoridade. Isso cria um novo problema para os sistemas de aprovação. A evidência de que um fator de autenticação válido foi utilizado, como uma senha, um código de uso único ou verificação por e-mail, não prova necessariamente que a pessoa autorizada tivesse a intenção de aprovar a ação específica. Um agente pode possuir, utilizar ou reproduzir credenciais convencionais e, em casos graves de injeção de prompts, pode até mesmo satisfazer as condições aparentes de sua própria autorização. No entanto, exigir aprovação humana para cada chamada de ferramenta anula grande parte do propósito e da eficiência que tornam a IA agentiva valiosa.
O principal desafio é encontrar um equilíbrio entre autonomia e prestação de contas controlada. Os agentes precisam de autoridade permanente para concluir longas sequências de trabalho, mas algumas decisões devem ser comprovadamente tomadas por seres humanos e registradas para fins de auditoria. Isso levanta duas questões:
- Em que situações a autoridade humana deve se sobrepor a um agente de IA?
- Que evidências podem comprovar essa autoridade quando o agente já pode controlar as credenciais, as ferramentas e os canais normalmente utilizados para a aprovação?
Distinguindo posse de intenção
A aprovação digital convencional costuma tratar a posse como um indicador de intenção, partindo do princípio de que, se alguém puder usar a credencial necessária, o sistema presume que essa pessoa tem a intenção de aprovar a ação. Os agentes de IA enfraquecem essa inferência, pois as credenciais podem ter sido deliberadamente delegadas a eles; um agente pode deter legalmente a sessão, as credenciais e as ferramentas de uma pessoa, ou pode obter acesso a elas de forma ilegal. As evidências resultantes podem, portanto, ser tecnicamente válidas, mas ainda assim não demonstrar que a pessoa correta tenha visto, compreendido e autorizado essa ação.
Um agente também pode reter um fator utilizado para uma finalidade e reutilizá-lo em outra, dissociando a aprovação da transação que a motivou. Esse risco se aplica a fatores de autenticação de segundo canal, como o SMS. O envio de um código de uma sessão em um computador para um celular costumava oferecer segurança, pois o controle de um dispositivo geralmente não implicava no controle do outro. No entanto, dado o risco de que um agente possa, em casos de injeção imediata ou grave mal-entendido, recrutar outro agente nesse dispositivo para recuperar a mensagem e concluir o processo no primeiro dispositivo, esse princípio é comprometido mesmo sem que haja violação dos controles de segurança convencionais de nenhum dos dispositivos.
Para ações rotineiras e de baixo impacto, essa incerteza remanescente pode ser aceitável, pois o risco de uma rara burla é superado pelos ganhos de eficiência e pelo valor comercial, dadas as repercussões limitadas e reversíveis. No entanto, isso não é suficiente para uma transação irreversível, uma apresentação juridicamente vinculativa ou uma decisão que crie ou amplie a autoridade do agente. Além desse limite, a comprovação de acesso deve ser substituída pela comprovação e por um registro duradouro da intervenção humana.
Provas de resistência a agentes
Uma prova de resistência ao agente é uma evidência de que o agente não pode produzir utilizando os sistemas à sua disposição. Seu objetivo não é obstruir o trabalho já confiado ao agente, mas proteger as poucas decisões que determinam a existência, o escopo ou o uso excepcional de sua autoridade.
A maneira mais estável de garantir isso é exigir evidências que tenham origem fora do contexto operacional de qualquer agente. Considerando que colocar uma aprovação em outro dispositivo, ambiente de execução ou ambiente em nuvem é insuficiente se outro agente puder recuperá-la, utilizá-la ou simulá-la, a prova mais sólida se origina além dos sistemas digitais nos quais um agente pode operar. Isso pode exigir uma ação humana deliberada, utilizando hardware seguro, uma chave física ou uma verificação biométrica que comprove a presença do usuário no momento da captura. Mesmo que um agente possa abrir a interface de aprovação, retransmitir um desafio ou observar o processo, ele não pode criar ou substituir a ação humana da qual a aprovação depende.
Sempre que possível, o pedido de aprovação e a resposta também devem passar por um canal separado. Mesmo evidências humanas genuínas são insuficientes se o agente controlar a forma como descreve a ação proposta. O sistema de controle deve apresentar a ação diretamente ao aprovador, utilizando detalhes oficiais extraídos da própria ação, em vez de um resumo redigido pelo agente. Isso impede que um agente comprometido ou desalinhado oculte informações importantes, subestime as consequências ou descreva uma ação diferente e mais aceitável.
A decisão deve, então, retornar diretamente da interface de aprovação para o sistema solicitante. O registro de aprovação deve vincular a pessoa identificada à decisão exata, tal como apresentada: os recursos, sistemas ou contrapartes afetados; as alterações a serem feitas; os limites aplicáveis; o resultado esperado; e o prazo de validade da autorização. Sem esse vínculo, mesmo provas sólidas de origem humana tornam-se tokens reutilizáveis que podem ser transferidos para outra transação ou apresentados como evidência de concordância com uma ação que a pessoa nunca viu.
Na iProov, consideramos a verificação biométrica com comprovação de presença como uma forma de fornecer essa evidência de origem humana. Seu valor reside em comprovar a presença da pessoa identificada no momento da aprovação, em vez de apenas demonstrar que um fator digital reutilizável estava disponível. A comprovação de presença, por si só, não prova a intenção. No entanto, quando combinada com detalhes confiáveis da ação e um caminho direto de retorno, ela pode ajudar a comprovar que foi a pessoa correta quem aprovou a decisão específica que lhe foi apresentada.
Apêndice
| Fator | Como um agente pode cumprir essa exigência |
| Senhas, PINs e respostas de segurança | Recupere-as da memória, de um gerenciador de senhas, de um cofre de segredos, do navegador ou de um arquivo acessível. |
| Cookies de sessão e sessões autenticadas | Aja por meio de uma sessão já estabelecida pelo ser humano. |
| Chaves de API, tokens OAuth e credenciais de carga de trabalho | Apresente as credenciais que foram legitimamente delegadas ao agente ou ao seu ambiente de execução. |
| E-mail, SMS e códigos TOTP | Leia o conteúdo da caixa de entrada, do aplicativo de mensagens ou do autenticador, seja diretamente ou por meio de um agente contratado. |
| Links mágicos | Abra o link em um navegador ou cliente de e-mail compatível. |
| Aprovações automáticas e correspondência de números | Utilize a interface de aprovação quando ela controlar o dispositivo ou contrate um agente que o faça. Resolvido por meio de um enclave seguro. |
| Credenciais vinculadas ao dispositivo | Utilize-as sempre que o controle do dispositivo ou da interface do sistema operacional for suficiente. A integração com o dispositivo não implica necessariamente a intervenção humana. |
| Senhas de acesso | Invocar o autenticador da plataforma, no qual o agente possa operar o dispositivo autorizado e cumprir o procedimento de verificação do usuário configurado. Isso é realizado por meio de um enclave seguro e/ou do uso de biometria baseada no dispositivo. |
| Verificações básicas de presença | Forneça dados pré-gravados, sintéticos ou obtidos por outros meios, nos casos em que a verificação não comprove a autenticidade da presença do indivíduo no momento da captura. |
| Telas de aprovação com cliques | Selecione “aprovar”, “confirmar” ou uma resposta equivalente, caso a interface seja acessível. Resolvido por meio de enclave seguro. |
| Afirmações de aprovação reutilizáveis | Repita ou redirecione uma asserção válida, caso ela não seja de uso único e não esteja criptograficamente vinculada à ação específica. |