Ngày 17 tháng 11 năm 2026
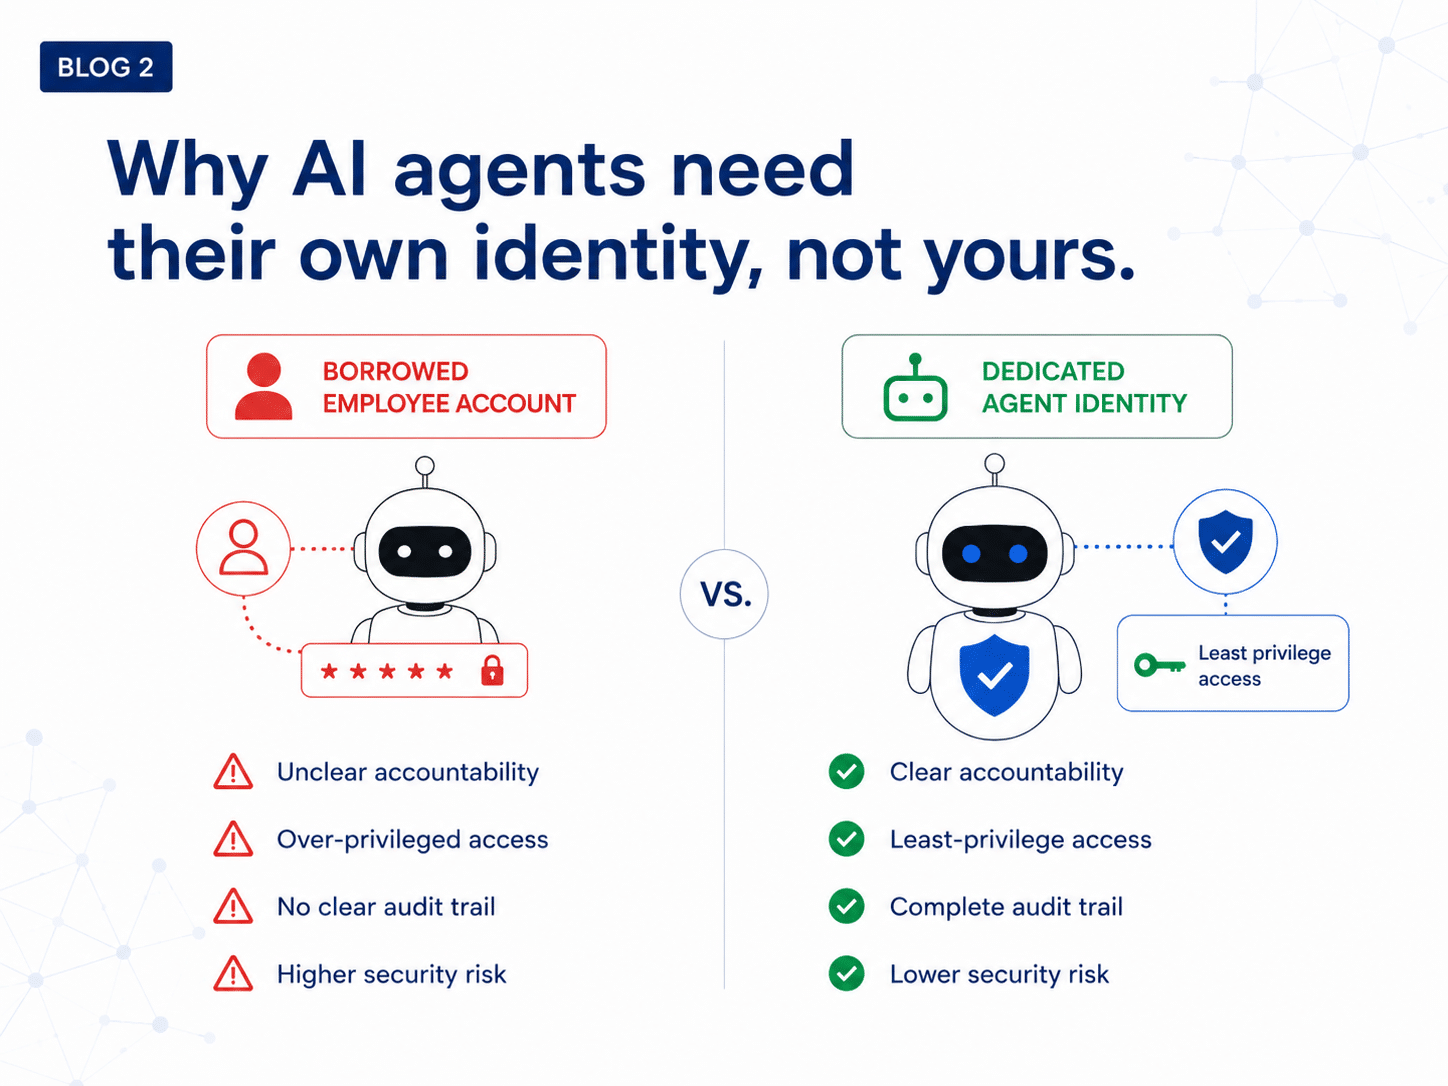
Trong các môi trường được kiểm soát, iProov đã thành công trong việc cho phép các tác nhân AI sử dụng nhiều công cụ, phiên làm việc và thông tin xác thực tương tự như những gì con người thường dùng để thực hiện quyền hạn. Điều này đặt ra một thách thức mới cho các hệ thống phê duyệt. Bằng chứng về việc sử dụng một yếu tố xác thực hợp lệ — chẳng hạn như mật khẩu, mã dùng một lần hoặc xác minh qua email — không nhất thiết chứng minh rằng người được ủy quyền có ý định phê duyệt hành động cụ thể đó. Một tác nhân có thể nắm giữ, sử dụng hoặc tái sử dụng thông tin xác thực thông thường, và trong những trường hợp nghiêm trọng liên quan đến việc chèn lời nhắc, nó thậm chí có thể đáp ứng các điều kiện bề ngoài của chính quyền hạn của mình. Tuy nhiên, việc yêu cầu sự phê duyệt của con người cho mỗi lần gọi công cụ sẽ làm mất đi phần lớn mục đích và hiệu quả khiến AI tác nhân trở nên có giá trị.
Thách thức cốt lõi là phải đạt được sự cân bằng giữa tính tự chủ và trách nhiệm giải trình có kiểm soát. Các tác nhân cần có quyền hạn thường trực để hoàn thành các chuỗi công việc dài, nhưng một số quyết định phải được chứng minh là do con người đưa ra và được ghi lại để phục vụ công tác kiểm toán. Điều này đặt ra hai câu hỏi:
- Trong trường hợp nào thì quyền lực của con người phải can thiệp vào hoạt động của một tác nhân trí tuệ nhân tạo?
- Khi người đại diện có thể đã kiểm soát các thông tin xác thực, công cụ và kênh thông tin thường được sử dụng để phê duyệt, thì bằng chứng nào có thể chứng minh thẩm quyền đó?
Phân biệt giữa hành vi chiếm giữ và ý định
Quy trình phê duyệt kỹ thuật số truyền thống thường coi việc sở hữu là đại diện cho ý định, dựa trên giả định rằng nếu ai đó có thể sử dụng thông tin xác thực cần thiết, hệ thống sẽ cho rằng người đó có ý định phê duyệt hành động đó. Các tác nhân AI làm suy yếu suy luận này vì thông tin xác thực có thể đã được ủy quyền một cách có chủ đích cho chúng; một tác nhân có thể hợp pháp nắm giữ phiên làm việc, thông tin xác thực và công cụ của một người, hoặc có thể truy cập vào chúng một cách bất hợp pháp. Do đó, bằng chứng thu được có thể hợp lệ về mặt kỹ thuật nhưng vẫn không chứng minh được rằng chính con người đó đã nhìn thấy, hiểu và ủy quyền cho hành động đó.
Một tác nhân cũng có thể lưu giữ một yếu tố được sử dụng cho một mục đích và tái sử dụng nó cho mục đích khác, tách biệt sự chấp thuận khỏi giao dịch đã kích hoạt nó. Rủi ro này áp dụng cho các yếu tố xác thực kênh thứ hai như tin nhắn SMS. Việc gửi mã từ phiên làm việc trên máy tính để bàn sang điện thoại di động từng đảm bảo an ninh vì việc kiểm soát một thiết bị thường không đồng nghĩa với việc kiểm soát thiết bị kia. Tuy nhiên, do có rủi ro rằng trong trường hợp bị can thiệp đột ngột hoặc hiểu lầm nghiêm trọng, một tác nhân có thể chiêu mộ một tác nhân khác trên thiết bị đó để lấy thông điệp và hoàn tất quy trình trên thiết bị đầu tiên, nguyên tắc này bị phá vỡ ngay cả khi không có vi phạm nào đối với các biện pháp bảo mật thông thường của cả hai thiết bị.
Đối với các hành động thường xuyên, có hậu quả nhẹ, mức độ không chắc chắn còn lại này có thể được chấp nhận được vì rủi ro vi phạm hiếm gặp sẽ được bù đắp bởi những lợi ích về hiệu quả và giá trị kinh doanh, do các tác động là hạn chế và có thể đảo ngược. Tuy nhiên, điều này là không đủ đối với một giao dịch không thể đảo ngược, một văn bản có tính ràng buộc pháp lý, hoặc một quyết định tạo ra hoặc mở rộng thẩm quyền của đại lý. Vượt quá ngưỡng này, bằng chứng về quyền truy cập phải được thay thế bằng bằng chứng và hồ sơ lâu dài về sự can thiệp của con người.
Bằng chứng kháng tác nhân
Bằng chứng chống lại người được ủy quyền là bằng chứng mà người được ủy quyền không thể tạo ra bằng cách sử dụng các hệ thống mà họ có sẵn. Mục đích của nó không phải là cản trở công việc đã được giao phó cho người được ủy quyền, mà là để bảo vệ những quyết định ít ỏi quyết định đến sự tồn tại, phạm vi hoặc việc sử dụng đặc biệt của quyền hạn của họ.
Cách ổn định nhất để đảm bảo điều này là yêu cầu bằng chứng có nguồn gốc từ bên ngoài bối cảnh hoạt động của bất kỳ tác nhân nào. Do việc đặt sự chấp thuận trên một thiết bị, môi trường chạy hoặc môi trường đám mây khác là không đủ nếu một tác nhân khác có thể truy xuất, sử dụng hoặc mô phỏng nó, nên bằng chứng mạnh mẽ nhất phải bắt nguồn từ bên ngoài các hệ thống kỹ thuật số mà một tác nhân có thể hoạt động trong đó. Điều này có thể đòi hỏi một hành động có chủ ý của con người bằng cách sử dụng phần cứng an toàn, chìa khóa vật lý hoặc kiểm tra sinh trắc học để xác nhận sự tồn tại tại thời điểm thu thập. Ngay cả khi một tác nhân có thể mở giao diện phê duyệt, chuyển tiếp một câu hỏi xác thực hoặc quan sát quá trình này, nó cũng không thể tạo ra hoặc thay thế hành động của con người mà sự phê duyệt phụ thuộc vào đó.
Khi có thể, yêu cầu phê duyệt và phản hồi cũng nên được thực hiện qua một kênh riêng biệt. Ngay cả bằng chứng từ con người thực sự cũng là không đủ nếu tác nhân kiểm soát cách mô tả hành động được đề xuất. Hệ thống kiểm soát nên trình bày hành động trực tiếp cho người phê duyệt, bằng cách sử dụng các chi tiết chính xác lấy từ chính hành động đó thay vì bản tóm tắt do tác nhân soạn thảo. Điều này ngăn chặn việc một tác nhân bị xâm nhập hoặc không đồng nhất che giấu thông tin quan trọng, đánh giá thấp hậu quả, hoặc mô tả một hành động khác, dễ chấp nhận hơn.
Quyết định sau đó phải được trả về trực tiếp từ giao diện phê duyệt đến hệ thống yêu cầu. Bản ghi phê duyệt phải liên kết người được xác định với chính xác quyết định như đã trình bày: các tài nguyên, hệ thống hoặc đối tác liên quan; các thay đổi cần thực hiện; các giới hạn áp dụng; kết quả dự kiến; và thời hạn hiệu lực của quyền hạn. Nếu thiếu sự liên kết này, ngay cả những bằng chứng có nguồn gốc từ con người dù mạnh mẽ đến đâu cũng sẽ trở thành các token có thể tái sử dụng, có thể được chuyển sang một giao dịch khác hoặc được trình bày như bằng chứng về sự đồng ý đối với một hành động mà người đó chưa từng được xem.
Tại iProov, chúng tôi coi việc xác minh sinh trắc học dựa trên tính hiện diện là một trong những cách để cung cấp bằng chứng xuất phát từ con người. Giá trị của phương pháp này nằm ở việc xác nhận sự hiện diện của người được chỉ định tại thời điểm phê duyệt, thay vì chỉ đơn thuần chứng minh rằng một yếu tố kỹ thuật số có thể tái sử dụng đã có sẵn. Bản thân tính hiện diện không chứng minh được ý định. Tuy nhiên, khi kết hợp với các chi tiết hành động có tính xác thực và một lộ trình truy vết trực tiếp, nó có thể giúp xác nhận rằng chính người đúng đã phê duyệt quyết định cụ thể được trình bày cho họ.
Phụ lục
| Yếu tố | Cách một đại lý có thể đáp ứng yêu cầu đó |
| Mật khẩu, mã PIN và câu trả lời bảo mật | Truy xuất chúng từ bộ nhớ, trình quản lý mật khẩu, kho lưu trữ thông tin bí mật, trình duyệt hoặc tệp tin có thể truy cập được. |
| Cookie phiên và các phiên đã xác thực | Thực hiện hành động thông qua một phiên làm việc đã được con người thiết lập sẵn. |
| Khóa API, mã thông báo OAuth và thông tin đăng nhập của khối lượng công việc | Trình bày các thông tin xác thực đã được ủy quyền hợp pháp cho tác nhân hoặc môi trường chạy của nó. |
| Email, tin nhắn SMS và mã TOTP | Đọc nội dung trong hộp thư đến, ứng dụng nhắn tin hoặc kết quả từ ứng dụng xác thực liên quan, bằng cách trực tiếp hoặc thông qua một đại lý được tuyển dụng. |
| Các liên kết kỳ diệu | Hãy mở liên kết này bằng một trình duyệt hoặc ứng dụng email tương thích. |
| Xác nhận đẩy và đối chiếu số | Vận hành giao diện phê duyệt khi giao diện này điều khiển thiết bị, hoặc chỉ định một đại lý thực hiện việc đó. Vấn đề được giải quyết thông qua cơ chế vùng an toàn. |
| Thông tin đăng nhập gắn với thiết bị | Hãy gọi các hàm này khi quyền kiểm soát thiết bị hoặc giao diện hệ điều hành là đủ. Việc liên kết thiết bị không nhất thiết phải có sự can thiệp của con người. |
| Mã truy cập | Kích hoạt bộ xác thực nền tảng để tác nhân có thể vận hành thiết bị được ủy quyền và thực hiện quy trình xác minh người dùng đã được cấu hình. Vấn đề này được giải quyết thông qua cơ chế vùng an toàn (secure enclaving) và/hoặc việc sử dụng các phương thức sinh trắc học trên thiết bị. |
| Các phép kiểm tra sự hiện diện cơ bản | Cung cấp dữ liệu đầu vào đã được ghi sẵn, tổng hợp hoặc được xử lý bằng các phương thức khác trong trường hợp quá trình xác minh không xác định được tính sống động thực sự tại thời điểm thu thập. |
| Các màn hình phê duyệt khi nhấp chuột | Chọn “chấp thuận”, “xác nhận” hoặc một phản hồi tương đương khi giao diện cho phép. Vấn đề đã được giải quyết thông qua cơ chế bảo mật bằng vùng cách ly. |
| Các tuyên bố phê duyệt có thể tái sử dụng | Phát lại hoặc chuyển hướng một khẳng định hợp lệ nếu khẳng định đó không phải là loại chỉ sử dụng một lần và không được liên kết mật mã với hành động cụ thể đó. |
Tiếp tục đọc
Ngày 1 tháng 10 năm 2026