17 novembre 2026
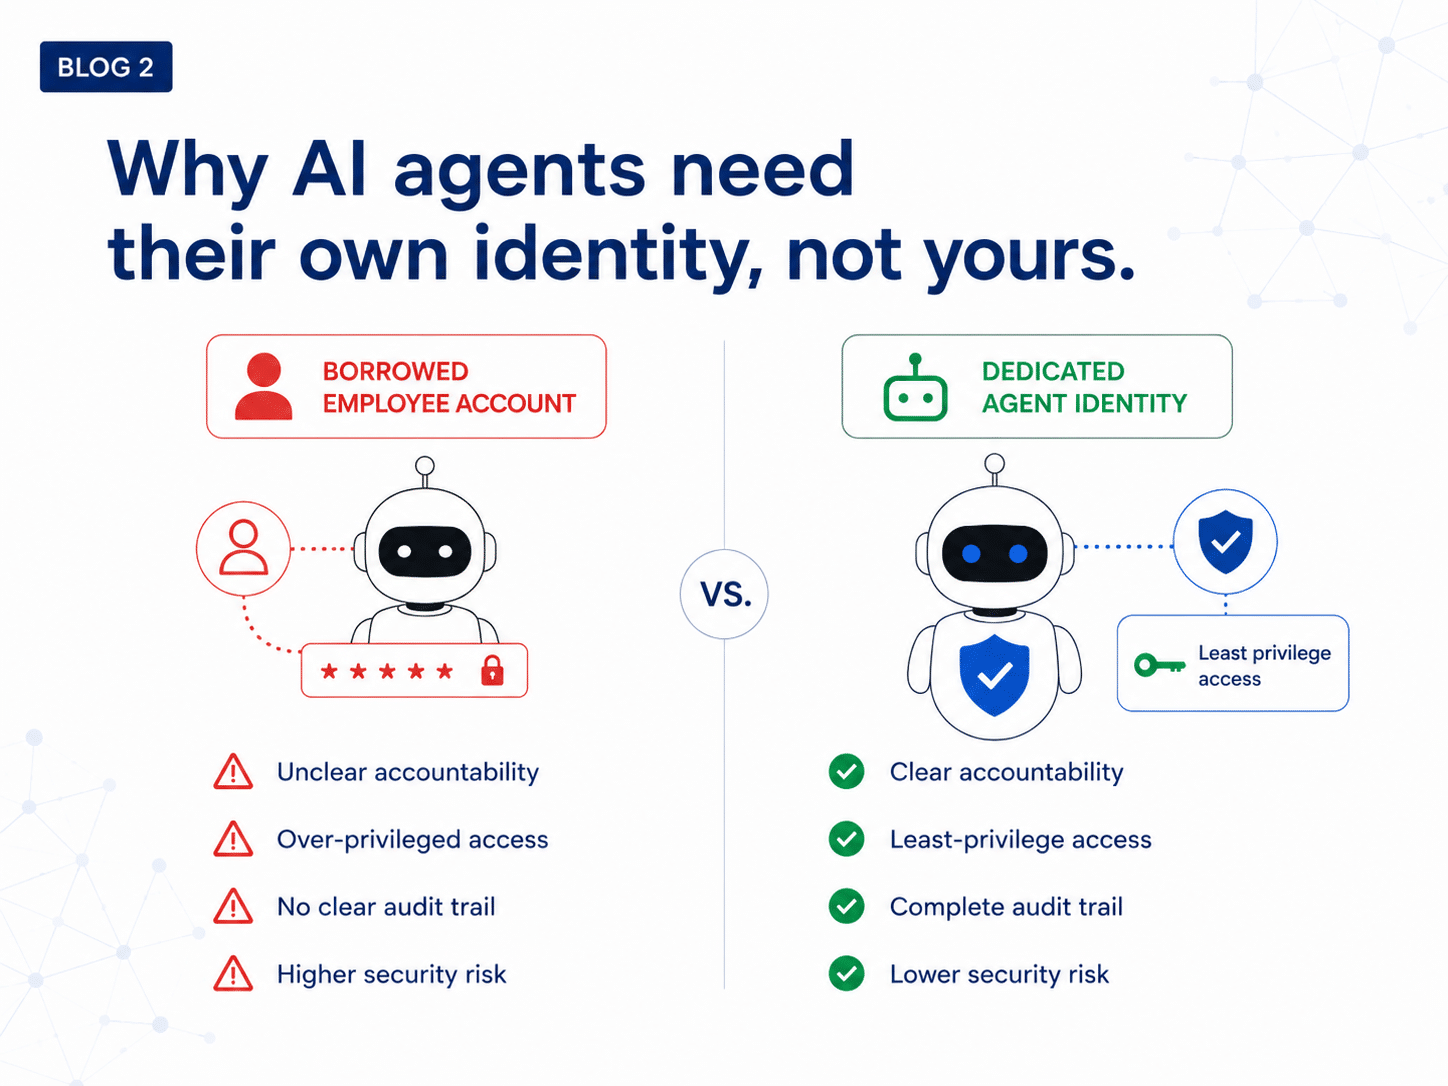
In ambienti controllati, iProov è riuscita a consentire agli agenti di intelligenza artificiale di utilizzare molti degli stessi strumenti, sessioni e credenziali che le persone hanno tradizionalmente impiegato per esercitare la propria autorità. Ciò crea un nuovo problema per i sistemi di approvazione. La prova dell’utilizzo di un fattore di autenticazione valido, come una password, un codice monouso o una verifica via e-mail, non dimostra necessariamente che la persona autorizzata avesse l’intenzione di approvare l’azione specifica. Un agente può detenere, utilizzare o riprodurre credenziali convenzionali e, in casi gravi di iniezione di prompt, può persino soddisfare le condizioni apparenti della propria autorizzazione. Tuttavia, richiedere l’approvazione umana per ogni richiamo di uno strumento vanifica gran parte dello scopo e dell’efficienza che rendono preziosa l’IA agentica.
La sfida principale consiste nel trovare un equilibrio tra autonomia e responsabilità controllata. Gli agenti devono disporre di un’autorità permanente per portare a termine lunghe sequenze di lavoro, ma alcune decisioni devono essere dimostrabilmente prese da esseri umani e registrate a fini di verifica. Ciò solleva due questioni:
- In quali casi l’autorità umana deve prevalere su un agente di intelligenza artificiale?
- Quali prove possono dimostrare tale autorità quando l’agente potrebbe già avere il controllo delle credenziali, degli strumenti e dei canali normalmente utilizzati per l’approvazione?
Distinguere il possesso dall’intenzione
L’approvazione digitale convenzionale spesso considera il possesso come un indicatore dell’intenzione, partendo dal presupposto che, se qualcuno è in grado di utilizzare le credenziali richieste, il sistema presume che intenda approvare l’azione. Gli agenti di intelligenza artificiale indeboliscono questa inferenza perché le credenziali potrebbero essere state loro delegate deliberatamente; un agente può detenere legittimamente la sessione, le credenziali e gli strumenti di una persona, oppure può ottenerne l’accesso in modo illegittimo. Le prove che ne derivano possono quindi essere tecnicamente valide, ma non riescono comunque a dimostrare che la persona giusta abbia visto, compreso e autorizzato quell’azione.
Un agente può anche conservare un fattore utilizzato per uno scopo e riutilizzarlo in un altro, separando l’approvazione dalla transazione che l’ha generata. Questo rischio riguarda i fattori di autenticazione a doppio canale, come gli SMS. L’invio di un codice da una sessione desktop a un telefono cellulare garantiva un tempo la sicurezza, poiché il controllo di un dispositivo non comportava solitamente il controllo dell’altro. Tuttavia, dato il rischio che un agente possa, in caso di iniezione improvvisa o grave fraintendimento, coinvolgere un altro agente su quel dispositivo per recuperare il messaggio e completare il processo sul primo dispositivo, questo principio viene compromesso anche senza una violazione dei controlli di sicurezza convenzionali di entrambi i dispositivi.
Per le azioni di routine e dalle conseguenze limitate, questa incertezza residua può essere accettabile poiché il rischio di una rara elusione è compensato dai guadagni in termini di efficienza e dal valore aziendale, date le ripercussioni limitate e reversibili. Ciò non è tuttavia sufficiente nel caso di una transazione irreversibile, di una presentazione giuridicamente vincolante o di una decisione che crei o estenda l’autorità dell’agente. Oltre questa soglia, la prova dell’accesso deve essere sostituita dalla prova e da una registrazione duratura dell’intervento umano.
Dimostrazioni di resistenza agli agenti
Una prova di resistenza dell’agente è una dimostrazione che l’agente non può fornire avvalendosi dei sistemi a sua disposizione. Il suo scopo non è quello di ostacolare il lavoro già affidato all’agente, ma di proteggere le poche decisioni che determinano l’esistenza, la portata o l’uso eccezionale della sua autorità.
Il modo più sicuro per garantire ciò è richiedere prove che provengano al di fuori del contesto operativo di qualsiasi agente. Dato che collocare un’approvazione su un altro dispositivo, ambiente di esecuzione o ambiente cloud non è sufficiente se un altro agente può recuperarla, utilizzarla o simularla, la prova più solida va ricercata al di là dei sistemi digitali in cui un agente può operare. Potrebbe essere necessaria un’azione umana deliberata che utilizzi hardware sicuro, una chiave fisica o un controllo biometrico che attesti la presenza dell’individuo al momento dell’acquisizione. Anche se un agente fosse in grado di aprire l’interfaccia di approvazione, trasmettere una richiesta di verifica o osservare il processo, non potrebbe creare né sostituire l’azione umana da cui dipende l’approvazione.
Ove possibile, anche la richiesta di approvazione e la risposta dovrebbero passare attraverso un canale separato. Anche una testimonianza umana autentica risulta insufficiente se l’agente controlla il modo in cui descrive l’azione proposta. Il sistema di controllo dovrebbe presentare l’azione direttamente all’approvatore, utilizzando dettagli autorevoli tratti dall’azione stessa piuttosto che da una sintesi redatta dall’agente. Ciò impedisce a un agente compromesso o disallineato di nascondere informazioni importanti, di minimizzare le conseguenze o di descrivere un’azione diversa e più accettabile.
La decisione dovrebbe quindi tornare direttamente dall’interfaccia di approvazione al sistema richiedente. Il record di approvazione deve collegare la persona identificata alla decisione esatta così come presentata: le risorse, i sistemi o le controparti interessate; le modifiche da apportare; i limiti applicabili; il risultato atteso; e la scadenza dell’autorizzazione. Senza questo collegamento, anche le prove più solide di origine umana diventano token riutilizzabili che possono essere trasferiti a un’altra transazione o presentati come prova di consenso a un’azione che la persona non ha mai visto.
Noi di iProov consideriamo la verifica biometrica basata sulla verifica della presenza come uno dei modi per fornire questa prova di origine umana. Il suo valore risiede nel dimostrare la presenza della persona identificata al momento dell’approvazione, piuttosto che limitarsi a mostrare la disponibilità di un fattore digitale riutilizzabile. La verifica della presenza non prova di per sé l’intenzionalità. Tuttavia, se combinata con dettagli autorevoli sull’azione e un percorso di tracciabilità diretto, può contribuire a stabilire che sia stata la persona corretta ad approvare la decisione specifica che le è stata presentata.
Appendice
| Fattore | In che modo un agente può soddisfarlo |
| Password, PIN e domande di sicurezza | Recuperali dalla memoria, da un gestore di password, da un archivio di dati riservati, dal browser o da un file accessibile. |
| Cookie di sessione e sessioni autenticate | Agire attraverso una sessione già stabilita dall'essere umano. |
| Chiavi API, token OAuth e credenziali dei carichi di lavoro | Presentare le credenziali che sono state legittimamente delegate all'agente o al suo ambiente di esecuzione. |
| E-mail, SMS e codici TOTP | Leggere i messaggi presenti nella casella di posta, nell’applicazione di messaggistica o nell’app di autenticazione, direttamente o tramite un agente reclutato. |
| Link magici | Apri il link utilizzando un browser o un client di posta elettronica accessibile. |
| Approvazioni automatiche e corrispondenza dei numeri | Utilizzare l'interfaccia di approvazione quando questa controlla il dispositivo, oppure incaricare un agente che lo faccia. Risolto tramite enclave sicura. |
| Credenziali associate al dispositivo | Utilizzarle nei casi in cui il controllo del dispositivo o dell’interfaccia del sistema operativo sia sufficiente. Il collegamento al dispositivo non implica necessariamente l’intervento umano. |
| Codici di accesso | Richiamare l'autenticatore della piattaforma in cui l'agente possa gestire il dispositivo autorizzato e soddisfare la procedura di verifica dell'utente configurata. Ciò avviene tramite l'utilizzo di un'enclave sicura e/o di sistemi biometrici integrati nel dispositivo. |
| Controlli di presenza di base | Fornire input preregistrati, sintetici o comunque mediati nei casi in cui il controllo non riesca a stabilire l’autentica vitalità al momento dell’acquisizione. |
| Schermate di approvazione con clic | Selezionare “approva”, “conferma” o una risposta equivalente, laddove l’interfaccia sia accessibile. Risolto tramite enclave sicura. |
| Asserzioni di approvazione riutilizzabili | Ripetere o reindirizzare un'asserzione valida se non è monouso e non è vincolata crittograficamente all'azione specifica. |