15 de outubro de 2026
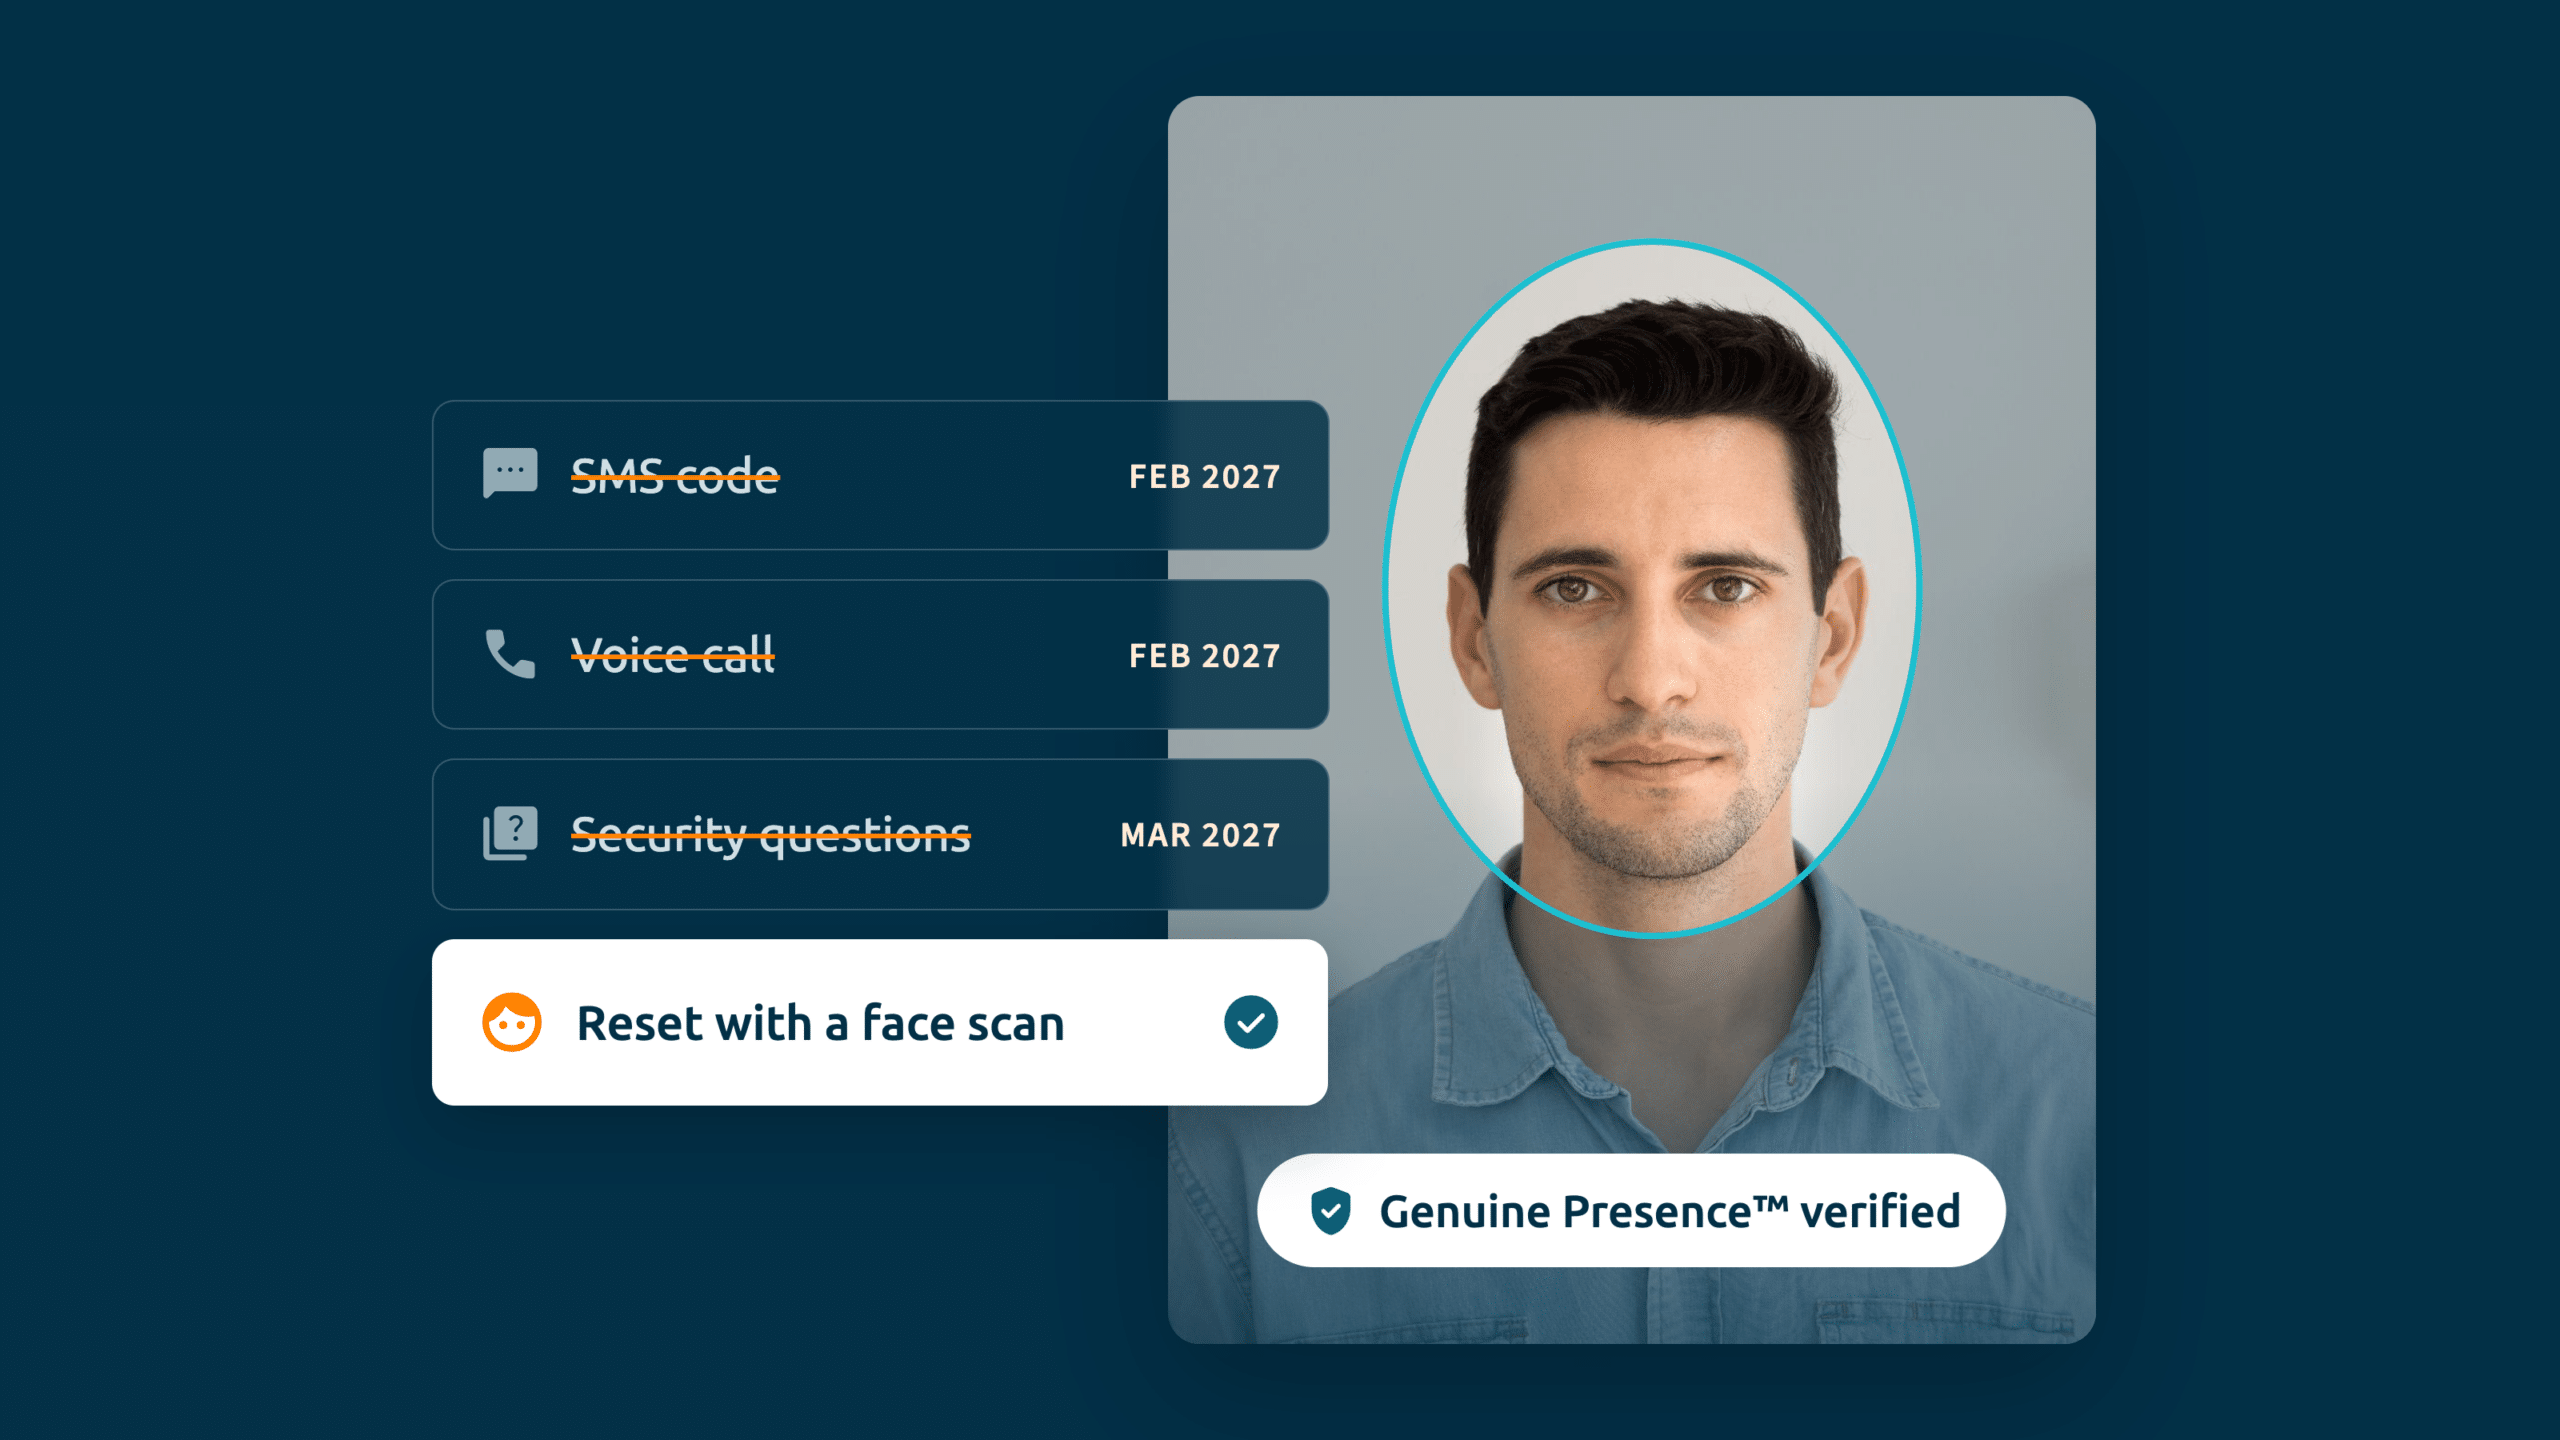
A Microsoft anunciou que deixará de oferecer seus próprios serviços de envio de SMS e chamadas de voz no Entra ID a partir de 1º de fevereiro de 2027. Isso faz parte de uma iniciativa mais ampla em direção à autenticação resistente a phishing, que já tornou as chaves de acesso o método padrão de login em setembro de 2026. Muitos líderes da área de identidade considerarão essa medida algo que já deveria ter ocorrido há muito tempo. Outros estarão avaliando o que isso significa para as partes de suas infraestruturas que, discretamente, dependem de SMS — e uma das mais importantes é a redefinição de senha por autoatendimento (SSPR).
O SMS é uma das formas mais comuns pelas quais os usuários se identificam durante uma redefinição de senha. Se a gente tirar essa opção, surge a pergunta: o que resta para o SSPR, e isso funciona para todo mundo?
O que resta para o SSPR sem mensagens de texto e chamadas de voz?
O SSPR permite que os usuários redefinam suas senhas sem a necessidade do suporte técnico, utilizando um método de autenticação registrado. Quando os serviços de SMS e voz fornecidos pela Microsoft forem descontinuados — e com as perguntas de segurança também sendo retiradas de uso, por volta de março de 2027 —, os métodos SSPR compatíveis se resumirão a uma lista reduzida:
- Microsoft Authenticator — notificação push ou código baseado em tempo
- Tokens OATH de hardware ou software — um código único digitado, considerado suscetível a phishing pela Microsoft
- Código de acesso único por e-mail — tem a mesma segurança da caixa de e-mail e não adianta nada se for a conta do trabalho que a pessoa não consegue acessar
Vale destacar que os métodos robustos e resistentes a tentativas de phishing que a Microsoft está incentivando todos a adotarem — chaves de acesso, Windows Hello for Business e chaves de segurança FIDO2 — não podem ser utilizados de forma alguma para o SSPR. Assim, o processo de redefinição fica restrito a opções que exigem, cada uma, um smartphone, um aplicativo, um dispositivo de autenticação ou uma caixa de correio.
As organizações podem manter o SMS em uso por meio de um operadora de telecomunicações gerenciada pelo cliente na Loja de Segurança da Microsoft, mas isso mantém um risco de phishing com um novo custo — uma solução provisória, não uma correção definitiva.
O SSPR já estava fora do alcance da linha de frente
Para um funcionário que trabalha em um escritório e tem um telefone da empresa, um desses métodos geralmente funciona. Para os funcionários que não trabalham em escritório, da linha de frente e que atuam em turnos, muitas vezes nenhum deles funciona.
Em muitas fábricas, armazéns, lojas de varejo e centrais de atendimento, não é permitido o uso de celulares particulares na área de produção. Na verdade, 64% dos funcionários da linha de frente trabalham sob restrições parciais ou totais ao uso de smartphones na área de produção (Weavix, 2025). Se um funcionário não puder levar um celular, ele não poderá registrar o aplicativo Authenticator nem receber uma OTP — o que significa que ele nunca foi cadastrado na Autenticação Multifatorial (MFA) e que o SSPR nunca esteve disponível para ele. Para esse grupo, a remoção do SMS não torna a redefinição por autoatendimento mais difícil; ela confirma que o único método de baixo atrito que poderia ter chegado até eles deixou de existir.
Por isso, as equipes improvisam. Senhas são anotadas em post-its ao lado de terminais compartilhados, os dispositivos ficam permanentemente conectados e um único login é compartilhado por toda uma linha de produção — de modo que uma redefinição de senha em um turno impede o acesso do turno seguinte. Não se trata de falhas de disciplina; é o que acontece quando o processo de recuperação não se adapta à forma como as pessoas realmente trabalham.
O custo da lacuna na recuperação
Quando o autoatendimento não funciona, cada bloqueio de acesso se transforma em um ticket de suporte ou na necessidade de aprovação de um gerente. De acordo com a Gartner, redefinições de senha e bloqueios de acesso representam até 50% dos tickets de suporte, com um custo médio de mão de obra de cerca de US$ 70 por redefinição (Forrester, 2022). Para um funcionário da linha de frente, isso também acarreta um custo significativo em termos de perda de produtividade. Nossas entrevistas com clientes indicam que o tempo necessário para recuperar totalmente o acesso de um funcionário bloqueado varia de 30 minutos a um dia inteiro, e a equipe de segurança de uma grande empresa nos informou que dedica aproximadamente dois funcionários em tempo integral apenas à recuperação manual.
O suporte técnico também é um ponto fraco. Quando alguém liga, os atendentes não têm como saber com quem estão falando. O Scattered Spider provou como é fácil usar engenharia social contra o suporte técnico e convencê-los a redefinir a autenticação multifatorial (MFA), o que levou ainvasões prejudiciaisde contas na MGM, M&S, Co-op, Qantas e muitas outras. Não fazer nada tem um custo: é um custo operacional constante e um vetor de ataque aberto.
Verifique a pessoa, não o dispositivo
A maneira de preencher essa lacuna é passar da verificação de uma credencial ou de um dispositivo para a verificação da pessoa. O iProov adiciona uma camada de identidade biométrica baseada em nuvem ao Microsoft Entra ID. Os usuários se cadastram uma única vez com seu documento de identidade e seu rosto e, a partir daí, podem redefinir sua senha ou recuperar sua conta com um único reconhecimento facial.
Como verifica a pessoa em vez de uma credencial, ela não pode ser perdida, roubada ou interceptada, e foi projetada para resistir a ataques de deepfake e injeção. Ela é executada no navegador em qualquer dispositivo com câmera, como uma estação de trabalho compartilhada ou um quiosque na área de produção. Sem a necessidade de smartphone, aplicativo complementar ou token, ela atende aos cenários de dispositivos perdidos e compartilhados que os métodos SSPR nativos não conseguem.
Quando um usuário solicita uma redefinição de senha, ele é redirecionado para o iProov, realiza a verificação facial e, em ambientes híbridos do Entra, a senha é gravada novamente no Active Directory; caso contrário, é emitido um Passe de Acesso Temporário. Essa mesma verificação pode substituir as perguntas de conhecimento em um processo de recuperação pelo suporte técnico, eliminando o vetor de engenharia social.
Planejamento para o prazo final
O prazo final de 1º de fevereiro de 2027 obriga todos os usuários a deixar de usar os serviços de SMS e voz fornecidos pela Microsoft. Para os profissionais que não utilizam computadores de mesa e aqueles que compartilham dispositivos — e para qualquer pessoa que fique sem acesso por não ter um dispositivo para comprovar sua identidade —, o método para o qual migrarem precisa funcionar mesmo sem um celular no bolso. As equipes que superarem essa transição sem problemas serão aquelas que identificarem esses usuários agora e lhes oferecerem um caminho de recuperação que não dependa de nenhum dispositivo.
Veja como o iProov Recover funciona com o Microsoft Entra ID.