Ngày 15 tháng 10 năm 2026
Microsoft đã thông báo sẽ ngừng cung cấp dịch vụ gửi tin nhắn SMS và cuộc gọi thoại trong Entra ID kể từ ngày 1 tháng 2 năm 2027. Đây là một phần trong nỗ lực rộng lớn hơn nhằm hướng tới phương thức xác thực chống lừa đảo, vốn đã đưa “passkey” trở thành phương thức đăng nhập mặc định vào tháng 9 năm 2026. Nhiều chuyên gia hàng đầu trong lĩnh vực quản lý danh tính sẽ coi đây là một động thái đã quá muộn màng. Một số khác sẽ phải tìm hiểu xem điều này có ý nghĩa như thế nào đối với các phần trong hệ thống của họ vốn đang âm thầm phụ thuộc vào tin nhắn SMS — và một trong những phần quan trọng nhất chính là tính năng tự đặt lại mật khẩu (SSPR).
Tin nhắn SMS là một trong những phương thức phổ biến nhất mà người dùng sử dụng để xác thực danh tính khi đặt lại mật khẩu. Nếu loại bỏ phương thức này, câu hỏi đặt ra là: còn lại những gì cho quy trình đặt lại mật khẩu tự động (SSPR), và liệu nó có phù hợp với tất cả mọi người hay không?
Nếu không còn tin nhắn SMS và cuộc gọi thoại, SSPR còn lại gì?
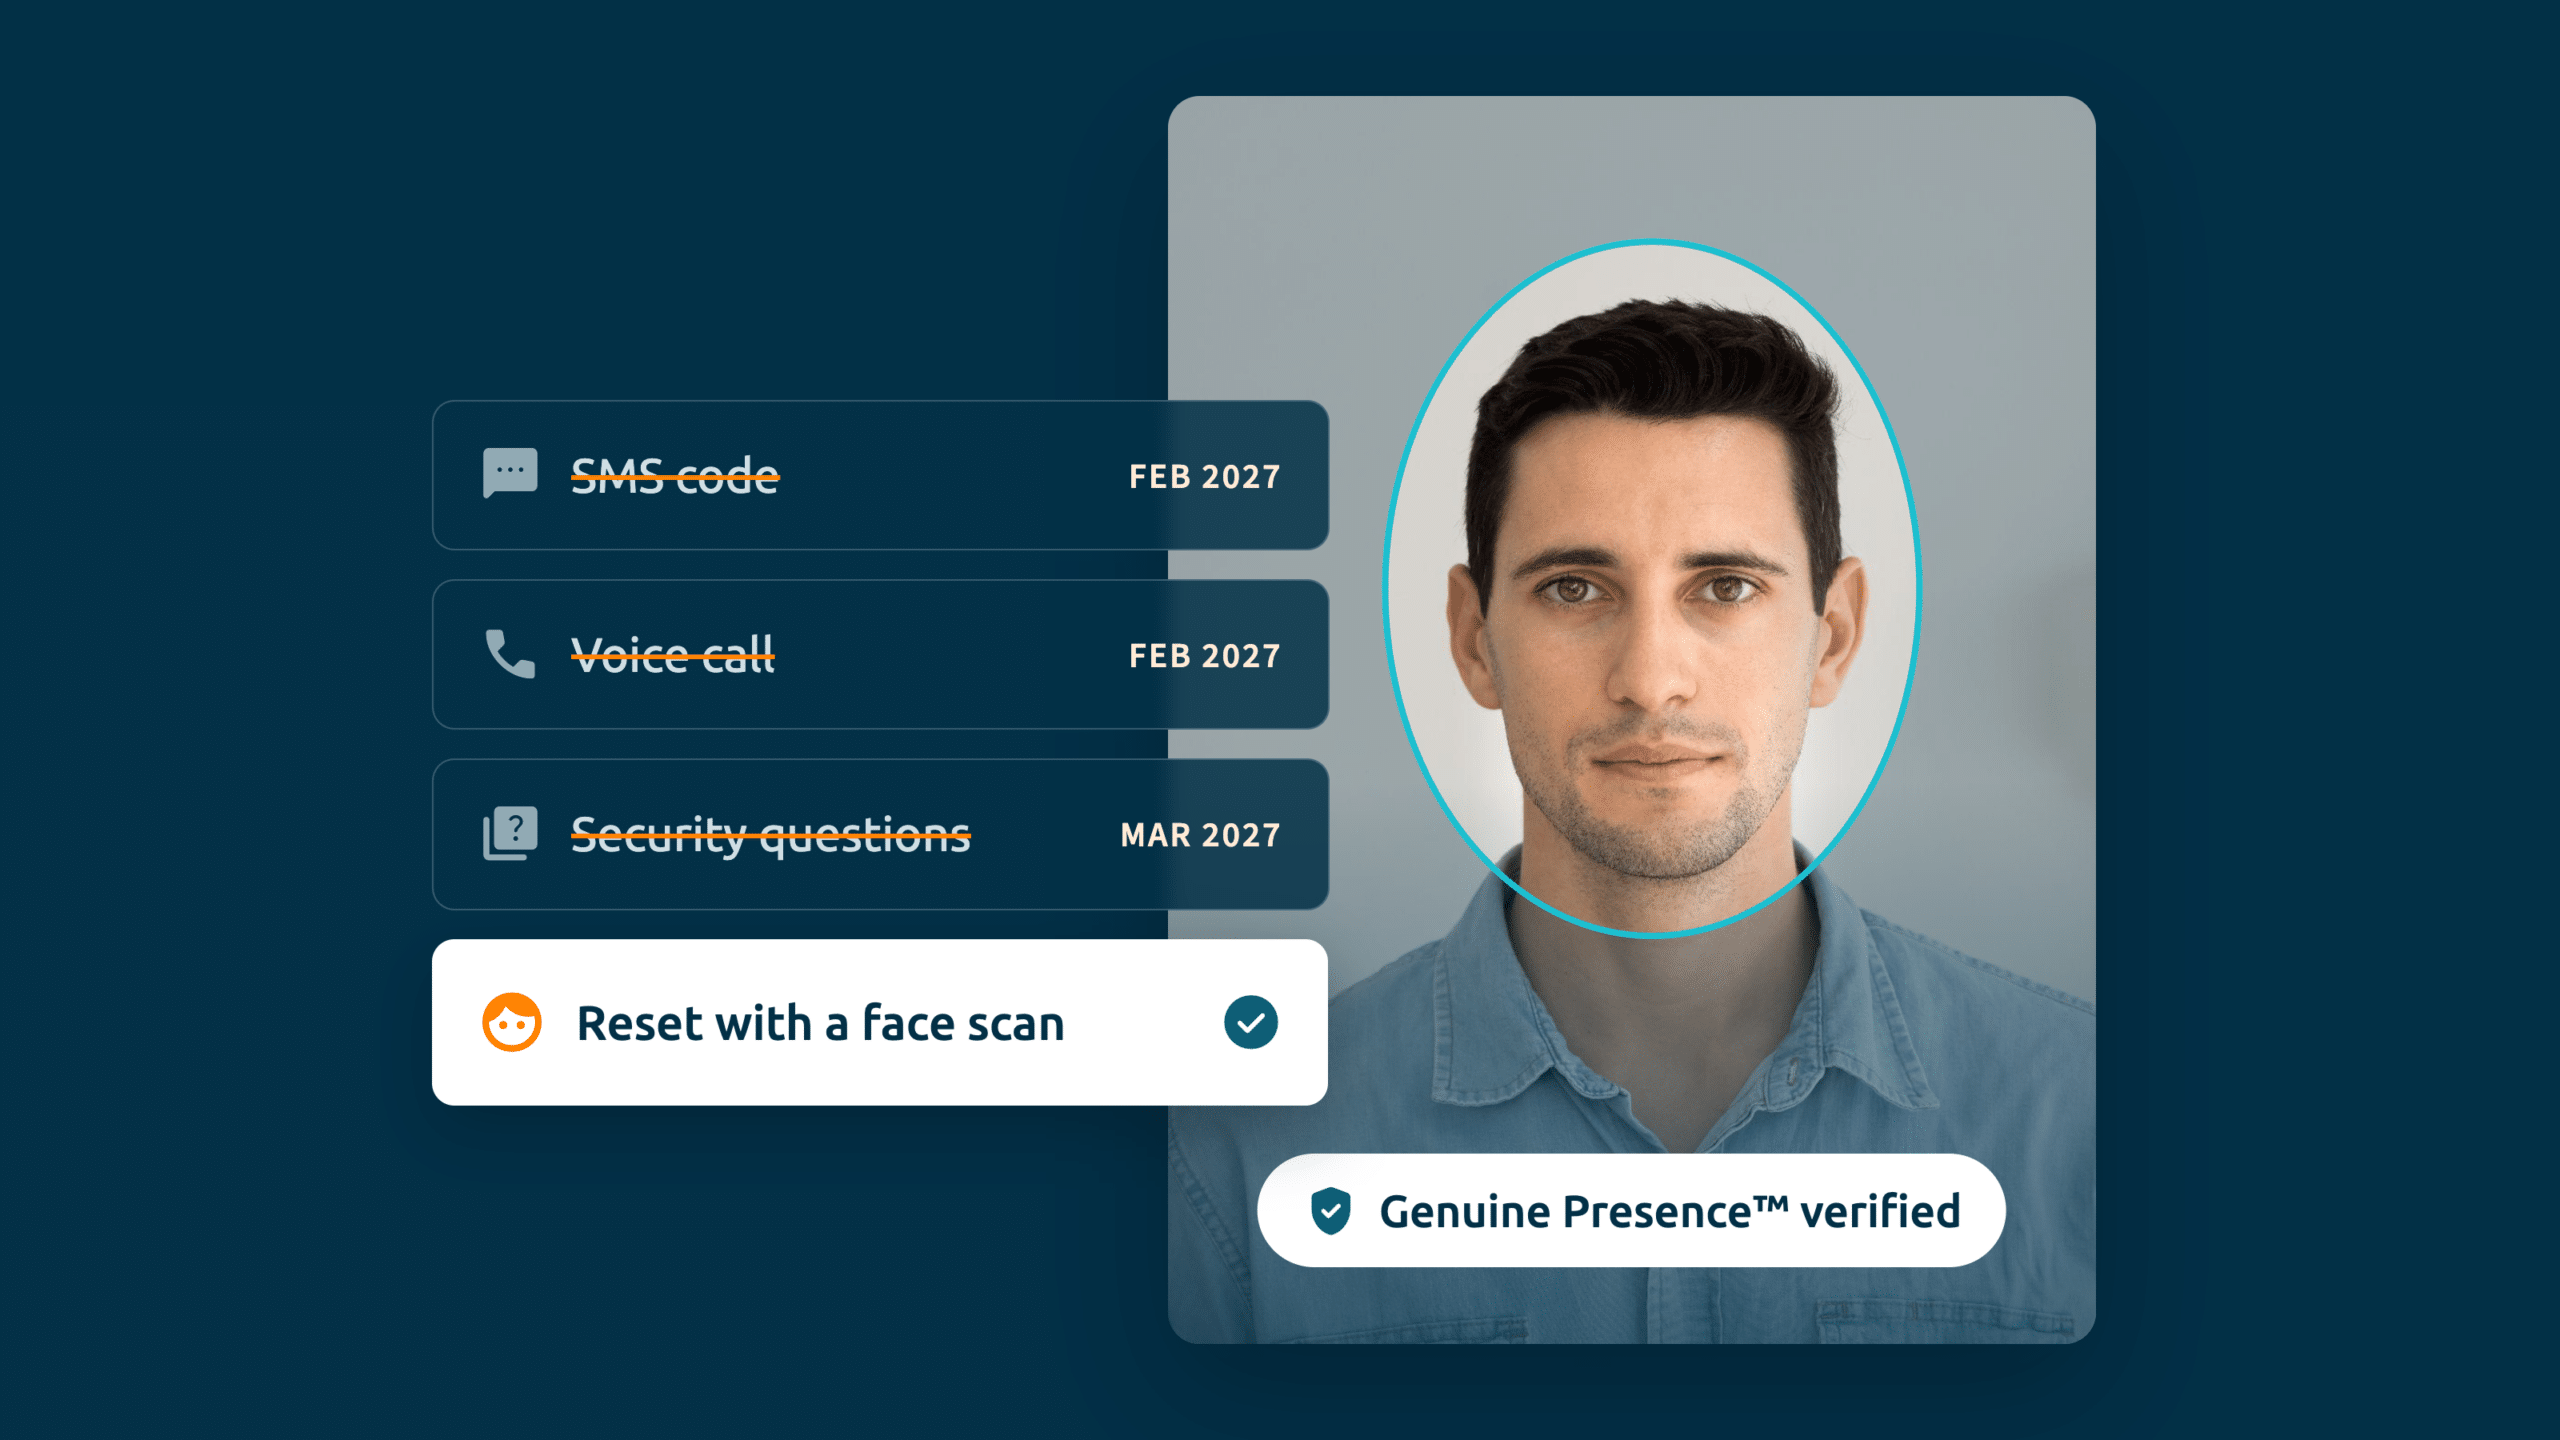
SSPR cho phép người dùng đặt lại mật khẩu mà không cần sự hỗ trợ từ bộ phận hỗ trợ kỹ thuật, thông qua một phương thức xác thực đã đăng ký. Khi các phương thức SMS và cuộc gọi thoại do Microsoft cung cấp không còn được hỗ trợ nữa — và cùng với việc các câu hỏi bảo mật cũng sẽ bị loại bỏ vào khoảng tháng 3 năm 2027 — các phương thức SSPR được hỗ trợ sẽ chỉ còn lại một danh sách ngắn:
- Microsoft Authenticator — thông báo đẩy hoặc mã dựa trên thời gian
- Token OATH dạng phần cứng hoặc phần mềm — một mã dùng một lần được nhập bằng tay, được Microsoft đánh giá là có nguy cơ bị lừa đảo
- Mã xác thực dùng một lần qua email — chỉ an toàn như hộp thư điện tử, và sẽ không giúp được gì nếu đó là tài khoản công việc mà họ bị khóa
Đáng chú ý là các phương pháp bảo mật mạnh mẽ và chống lừa đảo mà Microsoft đang khuyến khích mọi người sử dụng — passkeys, Windows Hello for Business, khóa bảo mật FIDO2 — hoàn toàn không thể được dùng cho quy trình SSPR. Do đó, quy trình đặt lại mật khẩu chỉ còn lại các tùy chọn mà mỗi tùy chọn đều yêu cầu phải có điện thoại thông minh, ứng dụng, thiết bị chìa khóa điện tử hoặc hộp thư.
Các tổ chức có thể duy trì hoạt động của dịch vụ tin nhắn SMS thông qua một nhà cung cấp dịch vụ viễn thông do khách hàng tự quản lý trong Microsoft Security Store, nhưng điều này vẫn tiềm ẩn nguy cơ bị lừa đảo với một chi phí mới — đây chỉ là giải pháp tạm thời, không phải là giải pháp triệt để.
SSPR đã nằm ngoài tầm với của những người ở tuyến đầu
Đối với nhân viên làm việc tại bàn có điện thoại công ty, một trong những phương pháp đó thường có hiệu quả. Đối với nhân viên không làm việc tại bàn, nhân viên tuyến đầu và nhân viên làm việc theo ca, thường thì không phương pháp nào trong số đó hiệu quả cả.
Tại nhiều nhà máy sản xuất, kho hàng, cửa hàng bán lẻ và trung tâm chăm sóc khách hàng, điện thoại cá nhân không được phép mang vào khu vực làm việc. Trên thực tế, 64% nhân viên tuyến đầu phải làm việc trong điều kiện bị hạn chế sử dụng điện thoại thông minh một phần hoặc hoàn toàn tại khu vực sản xuất (Weavix, 2025). Nếu nhân viên không được mang theo điện thoại, họ sẽ không thể đăng ký ứng dụng Authenticator hoặc nhận mã OTP — điều này có nghĩa là họ chưa bao giờ được đăng ký vào hệ thống Xác thực Đa Yếu tố (MFA), và SSPR vốn dĩ đã không bao giờ khả dụng đối với họ ngay từ đầu. Đối với nhóm đối tượng này, việc loại bỏ SMS không làm cho việc tự đặt lại mật khẩu trở nên khó khăn hơn; nó chỉ khẳng định rằng phương thức duy nhất ít rào cản có thể tiếp cận được họ đã không còn nữa.
Vì vậy, các đội phải ứng biến. Mật khẩu được ghi lên giấy dán bên cạnh các máy tính dùng chung, các thiết bị được để ở trạng thái đăng nhập liên tục, và một tài khoản đăng nhập duy nhất được dùng chung cho cả một dây chuyền — do đó, việc đặt lại mật khẩu trong một ca làm việc sẽ khiến ca tiếp theo không thể truy cập được. Đây không phải là những sơ suất về kỷ luật; đó là những gì xảy ra khi quy trình khôi phục không phù hợp với cách mọi người thực sự làm việc.
Chi phí của khoảng cách phục hồi
Khi tính năng tự phục vụ không hoạt động, mỗi trường hợp bị khóa tài khoản đều trở thành một phiếu yêu cầu hỗ trợ hoặc cần sự phê duyệt của quản lý. Theo Gartner, việc đặt lại mật khẩu và các trường hợp bị khóa tài khoản chiếm tới 50% số phiếu yêu cầu hỗ trợ, với chi phí nhân công trung bình khoảng 70 USD cho mỗi lần đặt lại (Forrester, 2022). Đối với nhân viên tuyến đầu, điều này cũng gây ra chi phí đáng kể do mất năng suất. Các cuộc phỏng vấn khách hàng của chúng tôi cho thấy thời gian để khôi phục hoàn toàn quyền truy cập cho một nhân viên bị khóa tài khoản dao động từ 30 phút đến cả một ngày, và một đội ngũ an ninh của một doanh nghiệp lớn đã chia sẻ với chúng tôi rằng họ phải dành khoảng hai nhân viên toàn thời gian chỉ để thực hiện việc khôi phục thủ công.
Bộ phận hỗ trợ khách hàng cũng là một điểm yếu. Khi có người gọi đến, các nhân viên hỗ trợ không có cách nào để xác định chính xác người họ đang nói chuyện là ai. Vụ việc Scattered Spider đã chứng minh việc lợi dụng tâm lý để lừa gạt bộ phận hỗ trợ khách hàng và thuyết phục họ đặt lại xác thực hai yếu tố (MFA) dễ dàng đến mức nào, dẫn đếncác vụ chiếm quyền kiểm soát tài khoản gây thiệt hại nghiêm trọngtại MGM, M&S, Co-op, Qantas và nhiều tổ chức khác. Việc không làm gì cũng không phải là miễn phí: đó là một chi phí vận hành thường xuyên và một lỗ hổng bảo mật luôn mở.
Xác minh danh tính người dùng, không phải thiết bị
Cách để thu hẹp khoảng cách này là chuyển từ việc xác minh thông tin xác thực hoặc thiết bị sang việc xác minh chính người dùng. iProov bổ sung một lớp nhận dạng sinh trắc học dựa trên đám mây cho Microsoft Entra ID. Người dùng chỉ cần đăng ký một lần bằng thông tin nhận dạng và khuôn mặt của mình, sau đó có thể đặt lại mật khẩu hoặc khôi phục tài khoản chỉ bằng một lần quét khuôn mặt.
Vì hệ thống này xác thực chính người dùng chứ không phải thông tin xác thực, nên nó không thể bị mất, bị đánh cắp hay bị chặn lại, đồng thời được thiết kế để chống lại các cuộc tấn công deepfake và tấn công chèn dữ liệu. Hệ thống này hoạt động trực tiếp trên trình duyệt của bất kỳ thiết bị nào có camera, chẳng hạn như máy tính làm việc chung hoặc kiosk tại khu vực làm việc. Không cần đến điện thoại thông minh, ứng dụng đi kèm hay mã thông báo, hệ thống này có thể giải quyết các tình huống mất thiết bị hoặc sử dụng thiết bị chung – những trường hợp mà các phương pháp SSPR truyền thống không thể xử lý được.
Khi người dùng yêu cầu đặt lại mật khẩu, họ sẽ được chuyển hướng đến iProov, xác thực bằng khuôn mặt, và mật khẩu sẽ được ghi lại vào Active Directory đối với các môi trường Entra lai, hoặc một Thẻ truy cập tạm thời sẽ được cấp. Quy trình xác thực này có thể thay thế các câu hỏi kiểm tra kiến thức trong quy trình khôi phục của bộ phận hỗ trợ kỹ thuật, từ đó loại bỏ lỗ hổng bảo mật liên quan đến kỹ thuật xã hội.
Lập kế hoạch cho thời hạn
Hạn chót ngày 1 tháng 2 năm 2027 buộc mọi người dùng phải ngừng sử dụng dịch vụ tin nhắn SMS và cuộc gọi do Microsoft cung cấp. Đối với nhân viên không có máy tính để bàn và nhân viên dùng chung thiết bị — cũng như bất kỳ ai bị khóa tài khoản mà không có thiết bị để xác minh danh tính — phương thức mà họ chuyển sang phải hoạt động mà không cần có điện thoại trong túi. Các đội ngũ vượt qua thách thức này một cách suôn sẻ sẽ là những đội ngũ xác định được những người dùng đó ngay từ bây giờ và cung cấp cho họ một lộ trình khôi phục hoàn toàn không phụ thuộc vào thiết bị.
Tìm hiểu cách iProov Recover hoạt động cùng với Microsoft Entra ID.
Tiếp tục đọc
Ngày 1 tháng 10 năm 2026