15 ottobre 2026
Microsoft ha annunciato che dal 1° febbraio 2027 interromperà il proprio servizio di invio di SMS e chiamate vocali in Entra ID. Questa decisione fa parte di una più ampia strategia volta a promuovere un’autenticazione resistente al phishing, che già nel settembre 2026 aveva reso le passkey il metodo di accesso predefinito. Molti responsabili della gestione delle identità riterranno che si tratti di una misura attesa da tempo. Altri dovranno valutare cosa ciò comporti per quelle parti del proprio sistema che, in modo discreto, dipendono dagli SMS — e una delle più importanti è la reimpostazione self-service della password (SSPR).
Gli SMS sono uno dei metodi più diffusi utilizzati dagli utenti per autenticarsi durante la reimpostazione della password. Se li eliminassimo, la domanda sarebbe: cosa rimarrebbe per l’SSPR, e funzionerebbe per tutti?
Cosa resta all’SSPR senza SMS e chiamate vocali?
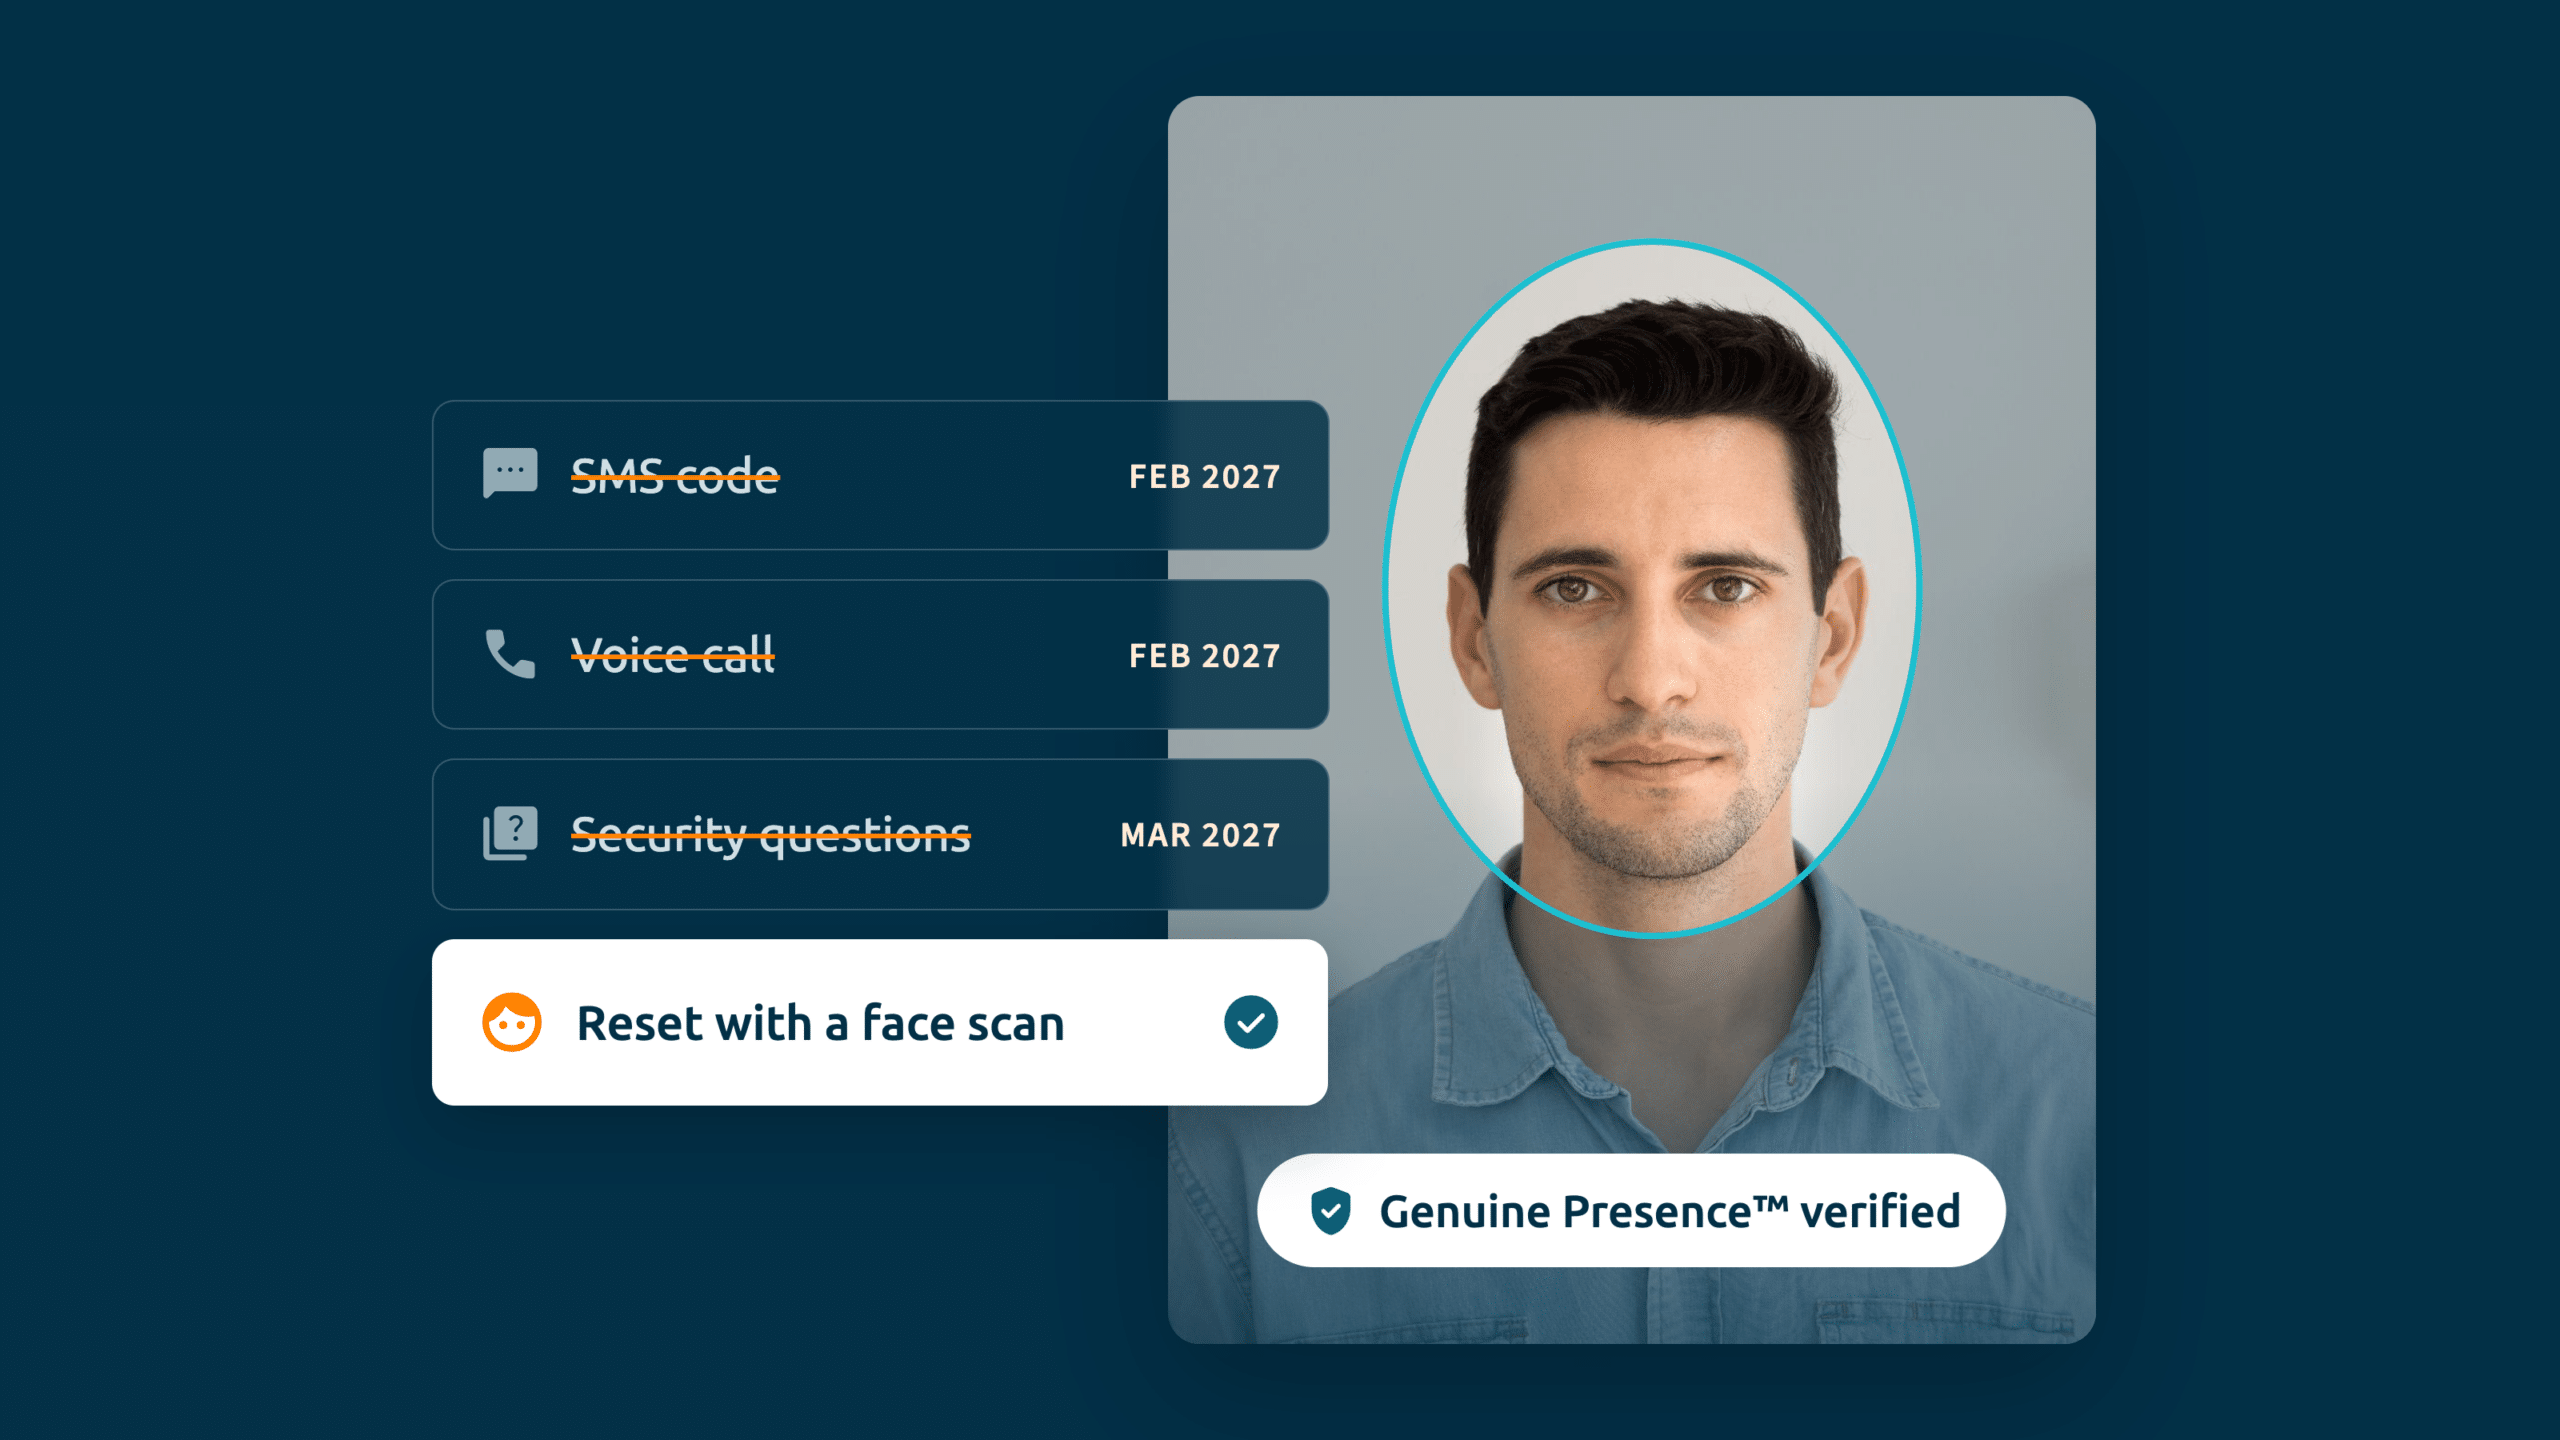
L'SSPR consente agli utenti di reimpostare la propria password senza ricorrere all'help desk, utilizzando un metodo di autenticazione registrato. Una volta che i servizi SMS e vocali forniti da Microsoft non saranno più disponibili — e con l'eliminazione anche delle domande di sicurezza, prevista intorno a marzo 2027 — i metodi SSPR supportati si ridurranno a un breve elenco:
- Microsoft Authenticator — notifiche push o codice a tempo
- Token OATH hardware o software — un codice monouso digitato, che Microsoft ritiene suscettibile di phishing
- Codice di accesso monouso via e-mail — la cui sicurezza dipende esclusivamente da quella della casella di posta, e che non serve a nulla se si tratta dell'account di lavoro a cui non riescono più ad accedere
È importante sottolineare che i metodi sicuri e resistenti al phishing verso cui Microsoft sta orientando tutti — passkey, Windows Hello for Business, chiavi di sicurezza FIDO2 — non possono essere utilizzati in alcun modo per l'SSPR. Pertanto, le opzioni disponibili per la procedura di reimpostazione richiedono tutte l'uso di uno smartphone, un'app, un dispositivo di autenticazione o una casella di posta.
Le organizzazioni possono mantenere attivi i servizi SMS tramite un operatore di telecomunicazioni gestito dal cliente presente nel Security Store di Microsoft, ma ciò comporta comunque un rischio di phishing a un costo aggiuntivo: si tratta di una soluzione provvisoria, non di una soluzione definitiva.
L'SSPR era già fuori dalla portata di chi lavora in prima linea
Per un dipendente che lavora alla scrivania e dispone di un telefono aziendale, uno di questi metodi di solito funziona. Per chi lavora fuori sede, a contatto con il pubblico o a turni, spesso nessuno di essi funziona.
In molti stabilimenti produttivi, magazzini, negozi al dettaglio e call center, i telefoni personali non sono ammessi nell’area di lavoro. Infatti, il 64% dei lavoratori in prima linea opera in condizioni di restrizioni parziali o totali sull’uso degli smartphone nell’area di produzione (Weavix, 2025). Se un lavoratore non può portare con sé un telefono, non può registrare l’app Authenticator né ricevere un OTP — il che significa che non è mai stato registrato nell’autenticazione a più fattori (MFA) e che l’SSPR non è mai stato a sua disposizione. Per questa fascia di lavoratori, l’eliminazione degli SMS non rende più difficile il ripristino self-service; conferma piuttosto che l’unico metodo semplice che avrebbe potuto raggiungerli è ormai scomparso.
Così i team improvvisano. Le password vengono scritte su post-it accanto ai terminali condivisi, i dispositivi vengono lasciati sempre connessi e un unico account di accesso viene condiviso da un’intera linea: di conseguenza, se si reimposta l’accesso durante un turno, il turno successivo non può più accedervi. Non si tratta di mancanze disciplinari; è ciò che accade quando il processo di ripristino non si adatta al modo in cui le persone lavorano realmente.
Il costo del divario nella ripresa
Quando il self-service non funziona, ogni blocco dell’accesso si trasforma in un ticket all’help desk o in una richiesta di approvazione da parte di un responsabile. Secondo Gartner, le reimpostazioni delle password e i blocchi dell’accesso rappresentano fino al 50% dei ticket all’help desk, con un costo medio della manodopera di circa 70 dollari per ogni reimpostazione (Forrester, 2022). Per un dipendente in prima linea, ciò comporta anche un costo significativo in termini di perdita di produttività. Dalle interviste ai nostri clienti emerge che il tempo necessario per ripristinare completamente l’accesso a un dipendente bloccato varia da 30 minuti a un’intera giornata, e il team di sicurezza di una grande impresa ci ha riferito di impiegare circa due dipendenti a tempo pieno solo per il ripristino manuale.
Anche l’help desk rappresenta un anello debole. Quando qualcuno chiama, gli operatori non hanno modo di sapere con chi stanno parlando. Scattered Spider ha dimostrato quanto sia facile sfruttare tecniche di ingegneria sociale per manipolare il personale dell’help desk e convincerlo a reimpostare l’autenticazione a più fattori (MFA), portando a pericoloseviolazioni degli account su MGM, M&S, Co-op, Qantas e molte altre aziende. Non intervenire ha un costo: si tratta di un costo operativo ricorrente e di un vettore di attacco aperto.
Verificare la persona, non il dispositivo
Il modo per colmare questa lacuna è passare dalla verifica di una credenziale o di un dispositivo alla verifica della persona. iProov aggiunge a Microsoft Entra ID un livello di identità biometrica basato sul cloud. Gli utenti effettuano una registrazione una tantum utilizzando il proprio documento d’identità e il proprio volto e, da quel momento in poi, possono reimpostare la password o recuperare l’accesso al proprio account con una singola scansione facciale.
Poiché verifica l’identità della persona anziché una credenziale, non può essere smarrita, rubata o intercettata ed è progettata per resistere agli attacchi deepfake e di iniezione. Funziona nel browser su qualsiasi dispositivo dotato di fotocamera, come una postazione di lavoro condivisa o un chiosco nell’area di lavoro. Non richiedendo smartphone, app dedicata o token, copre gli scenari di smarrimento del dispositivo e di utilizzo di dispositivi condivisi che i metodi SSPR nativi non sono in grado di gestire.
Quando un utente richiede un reset, viene reindirizzato a iProov, dove effettua la verifica tramite riconoscimento facciale; la password viene quindi reinserita in Active Directory per gli ambienti Entra ibridi, oppure viene emesso un pass di accesso temporaneo. Lo stesso controllo può sostituire le domande di sicurezza basate sulle conoscenze nel processo di recupero tramite help desk, eliminando così il vettore di ingegneria sociale.
Pianificazione in vista della scadenza
La scadenza del 1° febbraio 2027 costringerà tutti gli utenti ad abbandonare i servizi SMS e voce forniti da Microsoft. Per i lavoratori senza postazione fissa e con dispositivi condivisi — e per chiunque si ritrovi escluso dall’accesso senza un dispositivo con cui dimostrare la propria identità — il metodo a cui passeranno dovrà funzionare senza bisogno di avere un telefono in tasca. I team che supereranno questa sfida senza intoppi saranno quelli che identificheranno fin da ora tali utenti e forniranno loro un percorso di recupero che non dipenda affatto da un dispositivo.