1 de octubre de 2026
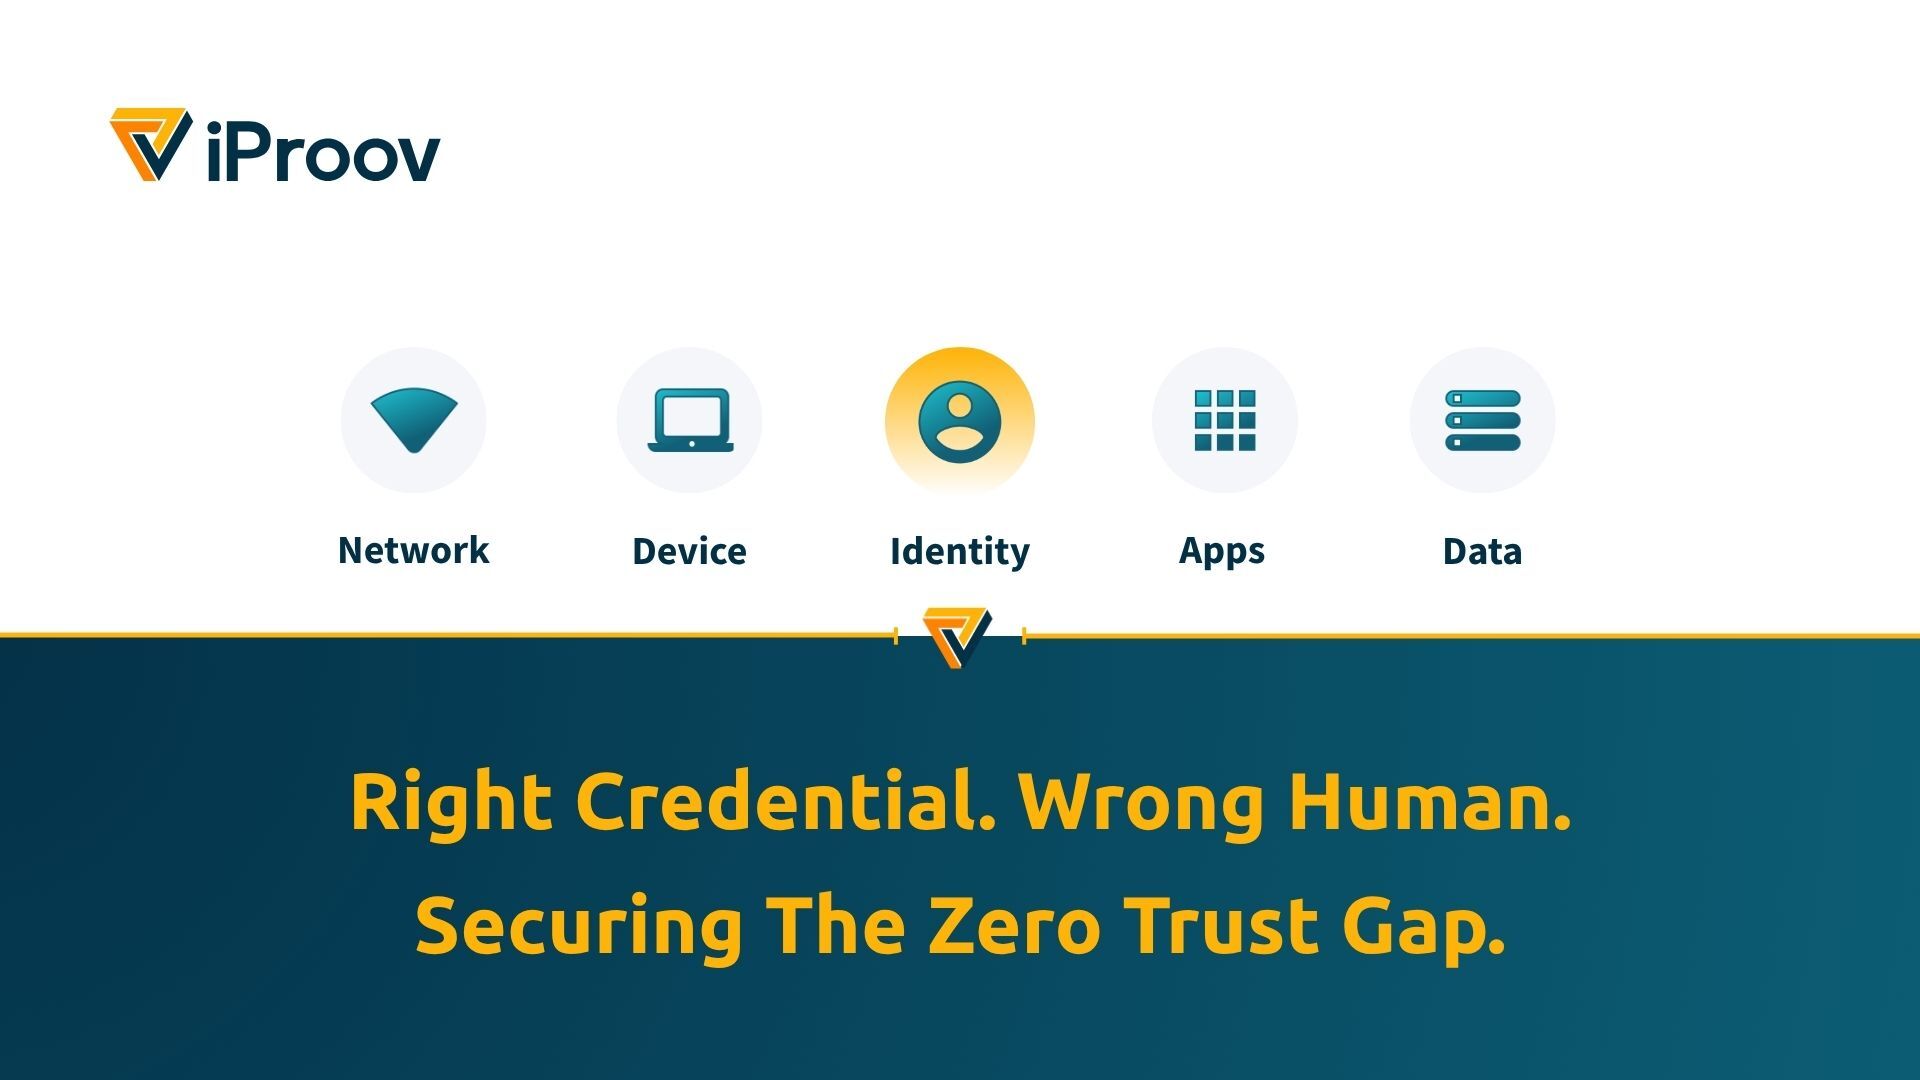
La identidad «Zero Trust» se basa en un principio: nunca confiar, siempre verificar. Sin embargo, la mayoría de las estructuras de identidad empresariales verifican las credenciales, los dispositivos y las sesiones, pero no a la persona que los utiliza. Esto deja una brecha que los atacantes están aprovechando ahora a gran escala: la credencial correcta en manos de la persona equivocada.
Por qué la identidad es el punto débil de la seguridad «Zero Trust»
En las principales filtraciones de datos sufridas por las empresas en los últimos años, los controles de identidad han sido un punto crítico de fallo. En 2023, según se informó, Scattered Spider demostró que una sola llamada telefónica al servicio de asistencia informática bastaba para paralizar MGM Resorts, lo que supuso un coste de 100 millones de dólares. Volvieron a demostrarlo en 2025, con ataques de ingeniería social contra M&S y Co-op que causaron pérdidas estimadas entre 270 y 440 millones de libras esterlinas.
Se lanzó un ataque similar contra Jaguar Land Rover, lo que paralizó la producción de automóviles durante cinco semanas, afectó a cientos de proveedores y causó unos daños estimados en 1.900 millones de libras a la economía del Reino Unido.
El ataque de «deepfake» a Arup demostró que los atacantes pueden introducir en videollamadas a ejecutivos sintéticos lo suficientemente convincentes como para autorizar transferencias bancarias por valor de 25,6 millones de dólares.
Además, la infiltración de teletrabajadores norcoreanos, activa al menos desde 2018, ha colocado a miles de trabajadores del sector de las tecnologías de la información en empresas de la lista Fortune 500 y se calcula que ha generado casi 800 millones de dólares para el régimen solo en 2024.
Cómo está cambiando la IA los ataques basados en la identidad
La IA ha supuesto un multiplicador de potencia en cuanto a la eficacia y la escala de los ataques basados en la identidad. Lo que antes requería operadores cualificados, mucho tiempo y esfuerzo manual, ahora puede llevarse a cabo a gran escala, con mayor precisión y a un menor coste. Todas las fases de la cadena de ataques basados en la identidad se han visto afectadas: investigación de objetivos, recopilación de credenciales, phishing, ingeniería social y suplantación de identidad, acceso inicial y evasión. La IA agentiva promete ampliar aún más el alcance de los ataques, permitiendo flujos de trabajo semiautónomos que perfeccionan continuamente las campañas de phishing, mejoran la selección de objetivos y adaptan las técnicas.
Por qué la brecha de identidad en el modelo «Zero Trust» es estructural
La razón por la que los ataques actuales son tan eficaces es que esta brecha es estructural. La gestión de identidades y accesos (IAM) ha modernizado la forma en que verificamos las credenciales, los dispositivos y las sesiones, pero ha heredado una suposición: si la credencial es válida, la persona también lo es. En última instancia, se basa en la integridad del vínculo entre una credencial y su legítimo propietario, más que en la propia persona.
Una credencial puede parecer correctamente autenticada, pero eso no garantiza que la persona que la utiliza, la restablece o la recupera sea la misma a la que se le expidió originalmente. La inteligencia artificial ha convertido esta brecha en una amenaza sistémica y de gran alcance.
El 62 % de las organizaciones ha sufrido un ataque de «deepfake» (encuesta de Gartner, septiembre de 2025), y el phishing por voz ha superado al correo electrónico como principal vector de ingeniería social, alcanzando el 11 % de las intrusiones, mientras que el phishing por correo electrónico se ha reducido al 6 % (informe M-Trends 2026 de Mandiant).
Por qué la autenticación multifactorial (MFA) resistente al phishing no impide la suplantación de identidad
La autenticación multifactorial (MFA) resistente al phishing, como las claves de acceso y las claves de seguridad FIDO2, reduce considerablemente el phishing de credenciales y la repetición de credenciales. Sin embargo, no sirve de nada cuando un atacante convence al servicio de asistencia técnica para que restablezca un autenticador, registra su propio dispositivo durante el proceso de incorporación o es contratado bajo una identidad falsa. En cada uno de estos casos, la MFA funciona exactamente como está diseñada. Simplemente autentica a la persona equivocada.
Ampliación del modelo de identidad «Zero Trust» a los agentes de IA
Esta misma brecha se está agravando en una segunda dirección. Las organizaciones están implementando agentes semiautónomos con capacidad para ejecutar acciones de gran importancia y jurídicamente vinculantes bajo la autoridad humana delegada. Sin embargo, los enfoques de gobernanza diseñados específicamente para agentes de IA autónomos aún se encuentran en fase incipiente. Iniciativas como la «Especificación de Aprobación y Presencia Humana» (HAPS) de iProov, una especificación experimental para verificar la aprobación humana de las acciones de los agentes de IA, están empezando a abordar una parte de este reto.
La cuestión no es simplemente si un agente tiene permiso para actuar, sino si un ser humano real ha autorizado la acción concreta que está a punto de llevar a cabo. Sin una forma fiable de establecer ese vínculo, resulta más difícil garantizar la rendición de cuentas.
En un mundo en el que la identidad no solo es sintética, sino también activa, ¿cómo se verifica quién es la persona que hay detrás de la acción?
Cómo la verificación biométrica subsana las carencias en materia de identidad del modelo «Zero Trust»
Para cerrar esa brecha, es necesario ir más allá de verificar lo que sabes o lo que tienes, y pasar a verificar quién eres. iProov establece ese vínculo en el momento de la contratación y la incorporación, verificando la presencia humana real antes de que comience el ciclo de vida de la identidad en la empresa. De este modo, se crea una credencial reutilizable que acompaña al individuo a lo largo de todo el ciclo de vida de la identidad y que se activa en cada momento de alto riesgo: incorporación a distancia, autenticación reforzada, recuperación de cuentas y autorización de agentes.
La tecnología que lo hace posible es «Genuine Presence». Al iluminar el dispositivo con una secuencia de luz aleatoria y leer el reflejo del rostro de la persona, iProov crea un proceso de verificación que solo puede completarse con la presencia de un ser humano real en un entorno físico real. No puede pregrabarse, reproducirse ni generarse mediante inteligencia artificial. Gartner identifica la detección de la presencia humana real como una de las siete fuerzas que dan forma a la identidad.
Subsanar las deficiencias en materia de seguridad de la identidad de los empleados a lo largo de todo su ciclo de vida
En el entorno actual, impulsado por la inteligencia artificial, un marco de identidad empresarial consolidado no es suficiente si no se puede verificar que se trata de una persona real. Las deficiencias en la contratación y la incorporación a distancia, el acceso privilegiado y la recuperación de cuentas son habituales en la mayoría de los entornos empresariales y están siendo objeto de ataques a gran escala. Cada etapa del ciclo de vida de la identidad conlleva sus propios riesgos:
- Contratación: la contratación a distancia permite a los atacantes realizar entrevistas y incorporarse a la empresa bajo una identidad falsa.
- Incorporación: las credenciales se asignan a quien complete el proceso, por lo que cualquier comprobación posterior hereda cualquier error cometido en esta fase.
- Las acciones con privilegios —transferencias bancarias, cambios administrativos y exportaciones de datos— son aquellas en las que una persona no autorizada puede causar el mayor daño.
- Recuperación de cuentas: existen procedimientos de restablecimiento para cuando fallan las credenciales habituales, lo que las convierte en el punto más fácil para suplantar una identidad.
- Autorización por parte de un agente: cuando un agente actúa en nombre de una persona, es necesario demostrar que un ser humano real lo ha autorizado.
iProov subsana esas carencias mediante una capa de verificación de identidad biométrica integrada en las estructuras de identidad existentes, que abarca las plataformas de gestión de identidades y accesos (IAM), los dispositivos gestionados y no gestionados (Microsoft, iOS y Android), así como las herramientas de comunicación y videoconferencia.
¡Visita nuestra página «Workforce Solution Suite » o reserva hoy mismo tu demostración consultiva de iProov!
Seguir leyendo
9 de septiembre de 2026