1. Oktober 2026
Das Zero-Trust-Identitätskonzept basiert auf einem Grundsatz: Niemals vertrauen, immer überprüfen. Doch die meisten Identitätslösungen in Unternehmen überprüfen zwar Anmeldedaten, Geräte und Sitzungen, nicht jedoch die Person, die sie nutzt. Dadurch entsteht eine Lücke, die Angreifer mittlerweile in großem Umfang ausnutzen: die richtigen Anmeldedaten in den Händen der falschen Person.
Warum die Identitätsprüfung die Schwachstelle der Zero-Trust-Sicherheit ist
Bei den großen Sicherheitsvorfällen in Unternehmen der letzten Jahre waren Identitätskontrollen ein entscheidender Schwachpunkt. Im Jahr 2023 demonstrierte die Gruppe „Scattered Spider“ Berichten zufolge, dass ein einziger Anruf beim IT-Helpdesk ausreichte, um MGM Resorts lahmzulegen – mit Kosten in Höhe von 100 Millionen US-Dollar. Im Jahr 2025 bewiesen sie dies erneut mit Social-Engineering-Angriffen auf M&S und Co-op, die Schäden in Höhe von schätzungsweise 270 bis 440 Millionen Pfund verursachten.
Ein ähnlicher Angriff wurde gegen Jaguar Land Rover verübt, wodurch die Fahrzeugproduktion fünf Wochen lang zum Erliegen kam, Hunderte von Zulieferern in ihren Betriebsabläufen beeinträchtigt wurden und der britischen Wirtschaft ein Schaden in Höhe von schätzungsweise 1,9 Milliarden Pfund entstand.
Der Deepfake-Angriff auf Arup hat gezeigt, dass Angreifer synthetisch erzeugte Führungskräfte so überzeugend in Videokonferenzen einblenden können, dass diese Überweisungen in Höhe von 25,6 Millionen Dollar genehmigen.
Und die nordkoreanische Infiltration durch Remote-Mitarbeiter, die seit mindestens 2018 im Gange ist, hat dazu geführt, dass Tausende von IT-Fachkräften in Fortune-500-Unternehmen eingeschleust wurden, und soll dem Regime allein im Jahr 2024 schätzungsweise fast 800 Millionen US-Dollar eingebracht haben.
Wie KI identitätsbasierte Angriffe verändert
KI hat die Effektivität und das Ausmaß identitätsbasierter Angriffe erheblich verstärkt. Was früher erfahrene Akteure, viel Zeit und manuellen Aufwand erforderte, lässt sich nun in großem Maßstab, mit höherer Präzision und zu geringeren Kosten durchführen. Jede Phase der Identitätsangriffskette ist davon betroffen: Zielrecherche, Erfassung von Anmeldedaten, Phishing, Social Engineering und Identitätsbetrug, Erstzugang sowie Umgehung von Sicherheitsmaßnahmen. Agente-basierte KI verspricht eine weitere Skalierung von Angriffen und ermöglicht halbautonome Arbeitsabläufe, die Phishing-Kampagnen kontinuierlich verfeinern, die Zielausrichtung verbessern und Techniken anpassen.
Warum die Identitätslücke beim Zero-Trust-Ansatz struktureller Natur ist
Der Grund, warum die heutigen Angriffe so effektiv sind, liegt darin, dass diese Lücke struktureller Natur ist. IAM hat die Art und Weise modernisiert, wie wir Anmeldedaten, Geräte und Sitzungen überprüfen, hat jedoch eine Annahme übernommen: Wenn die Anmeldedaten gültig sind, ist auch die Person gültig. Letztendlich stützt es sich auf die Integrität der Verknüpfung zwischen den Anmeldedaten und ihrem rechtmäßigen Besitzer und nicht auf die Person selbst.
Ein Zugangsnachweis mag zwar korrekt authentifiziert erscheinen, beweist jedoch nicht, dass die Person, die ihn verwendet, zurücksetzt oder wiederherstellt, tatsächlich dieselbe Person ist, an die er ursprünglich ausgestellt wurde. Die KI hat diese Lücke zu einer sich ausweitenden und systemischen Bedrohung gemacht.
62 % der Unternehmen waren von einem Deepfake-Angriff betroffen (Gartner-Umfrage, September 2025), und Voice-Phishing hat E-Mail als wichtigsten Social-Engineering-Vektor abgelöst: Sein Anteil an den Sicherheitsverletzungen stieg auf 11 %, während der Anteil von E-Mail-Phishing auf 6 % sank (Mandiant-Bericht „M-Trends 2026“).
Warum eine phishing-resistente MFA Identitätsbetrug nicht verhindert
Eine phishing-resistente Multi-Faktor-Authentifizierung (MFA), wie beispielsweise Passkeys und FIDO2-Sicherheitsschlüssel, mindert das Risiko von Phishing-Angriffen auf Anmeldedaten und deren Wiederverwendung erheblich. Sie hilft jedoch nicht weiter, wenn ein Angreifer den Helpdesk dazu bringt, einen Authentifikator zurückzusetzen, während des Onboardings sein eigenes Gerät registriert oder unter einer falschen Identität eingestellt wurde. In jedem dieser Fälle funktioniert die MFA genau so, wie sie konzipiert wurde. Sie authentifiziert lediglich die falsche Person.
Ausweitung des Zero-Trust-Identitätskonzepts auf KI-Agenten
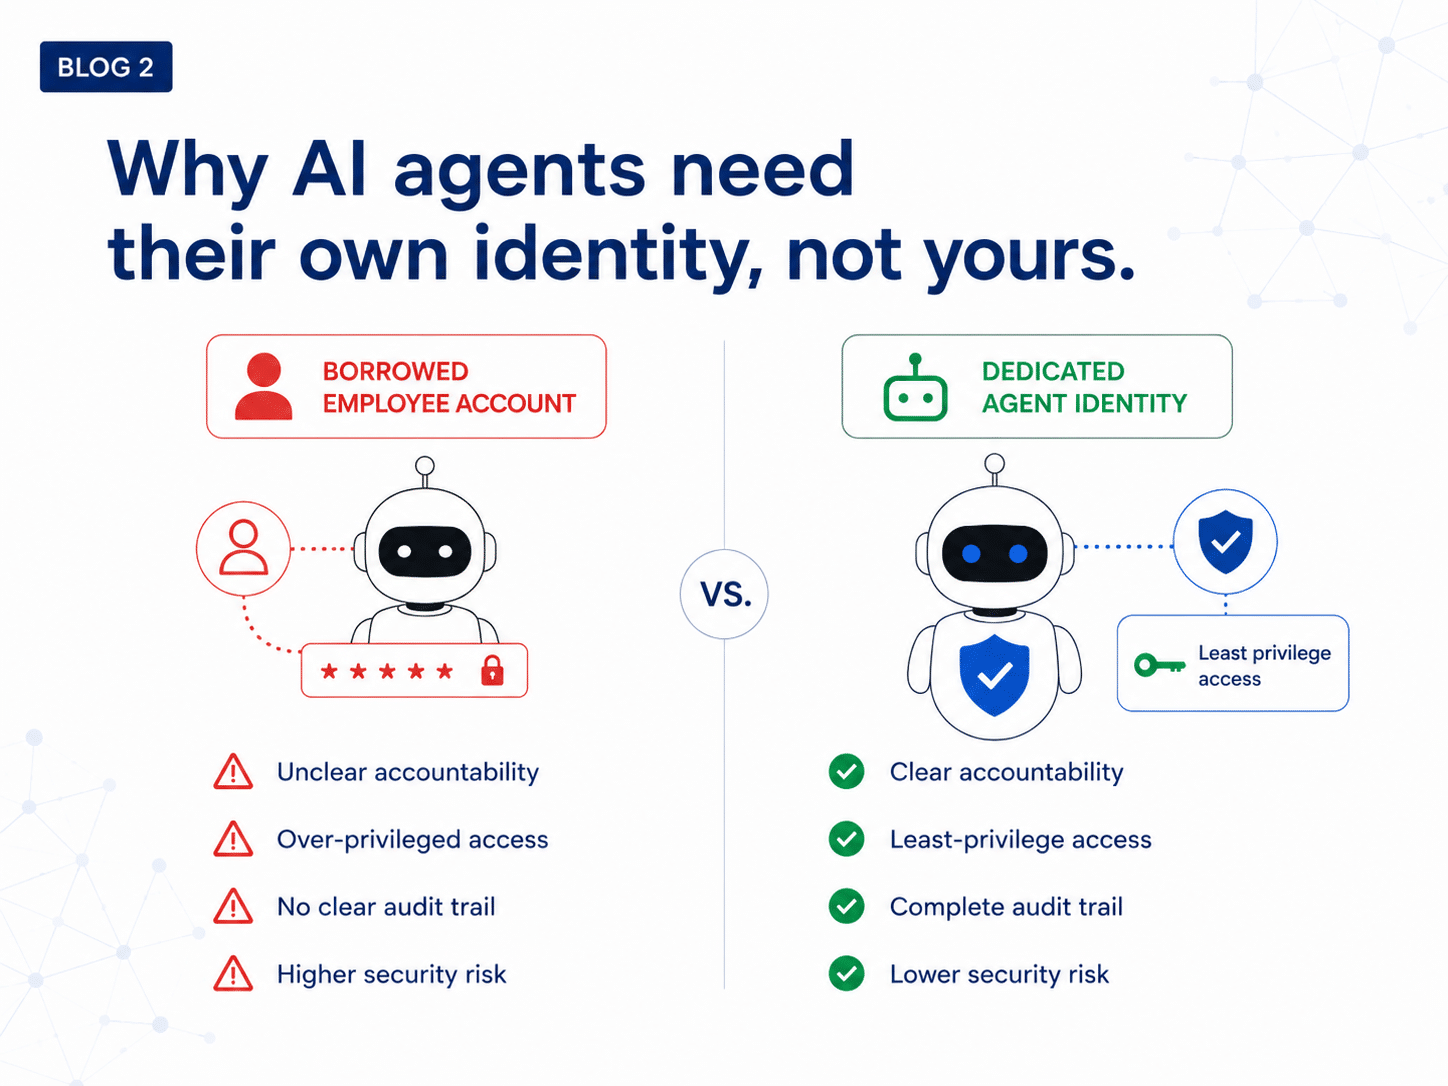
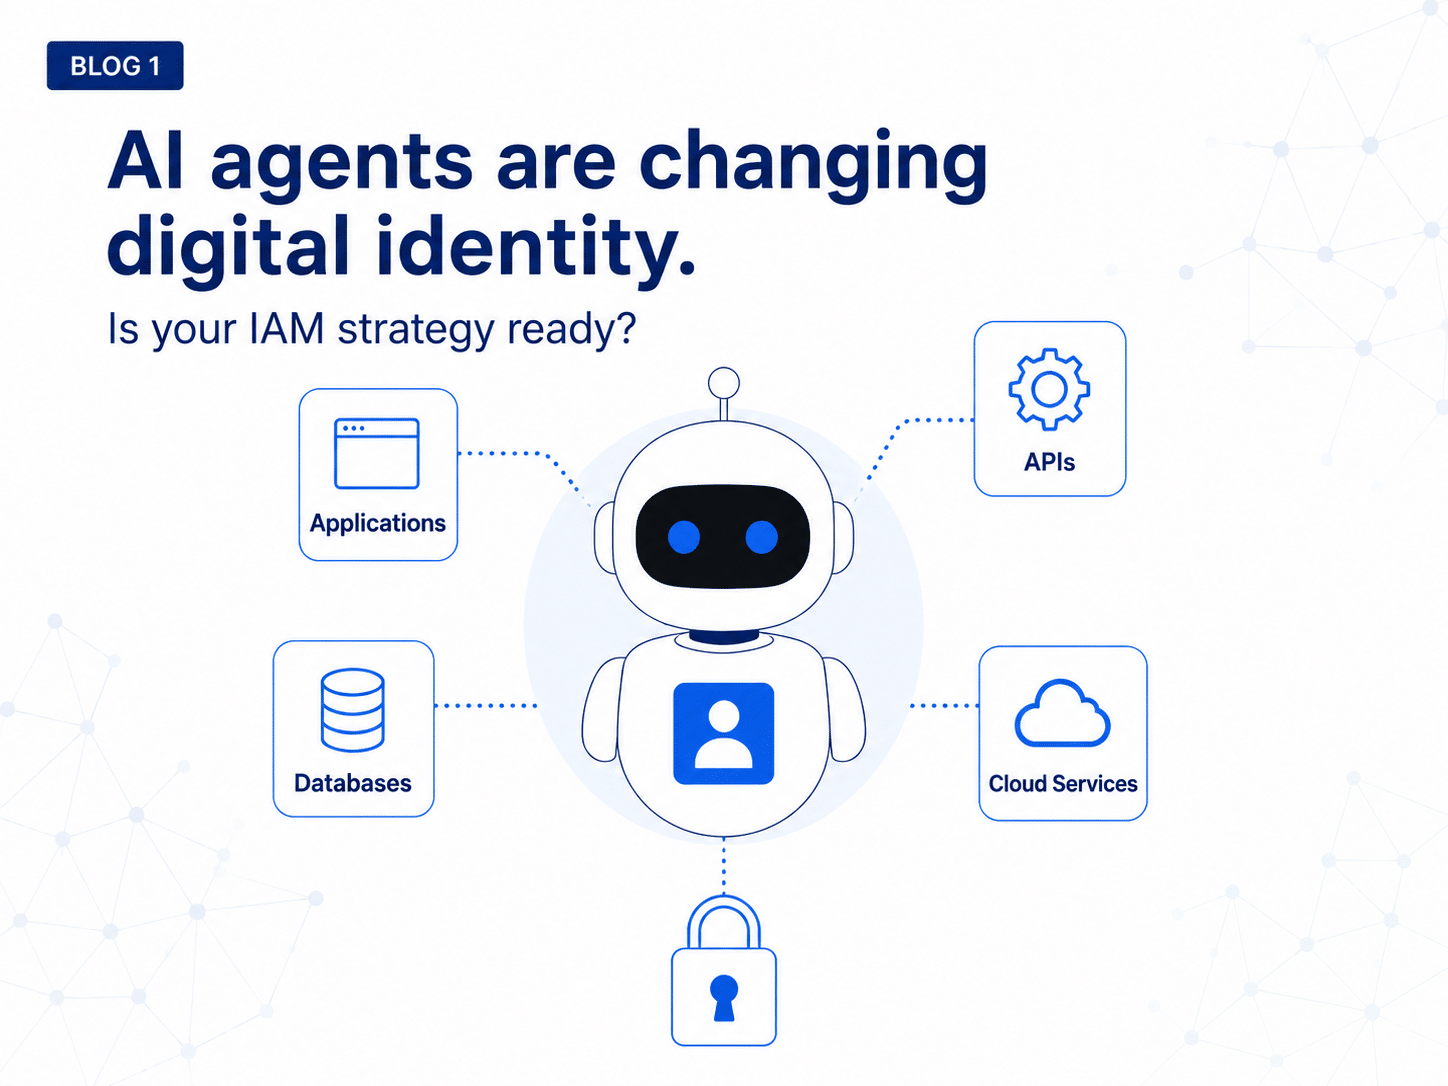
Die gleiche Lücke verschärft sich in einer zweiten Hinsicht. Unternehmen setzen halbautonome Agenten ein, die in der Lage sind, unter delegierter menschlicher Autorität risikoreiche, rechtsverbindliche Handlungen auszuführen. Doch Governance-Ansätze, die speziell für autonome KI-Agenten konzipiert sind, befinden sich noch im Entstehen. Initiativen wie die „Human Approval and Presence Specification“ (HAPS) von iProov, eine experimentelle Spezifikation zur Überprüfung der menschlichen Zustimmung zu Handlungen von KI-Agenten, beginnen, einen Teil dieser Herausforderung anzugehen.
Es geht nicht nur darum, ob ein Akteur die Erlaubnis zum Handeln hat, sondern darum, ob ein echter Mensch die konkrete Handlung, die er ausführen will, genehmigt hat. Ohne eine zuverlässige Möglichkeit, diesen Zusammenhang nachzuweisen, wird es schwieriger, die Rechenschaftspflicht aufrechtzuerhalten.
Wie lässt sich in einer Welt, in der Identität nicht nur synthetisch, sondern auch handlungsorientiert ist, der Mensch hinter der Handlung identifizieren?
Wie die biometrische Identitätsprüfung die Lücke im Zero-Trust-Identitätsmanagement schließt
Um diese Lücke zu schließen, muss man über die Überprüfung dessen, was man weiß oder besitzt, hinausgehen und stattdessen überprüfen, wer man ist. iProov stellt diese Verknüpfung bereits bei der Einstellung und beim Onboarding her und überprüft die tatsächliche Anwesenheit einer Person, noch bevor der Identitätslebenszyklus des Unternehmens beginnt. Dadurch entsteht ein wiederverwendbarer Identitätsnachweis, der die Person während des gesamten Identitätslebenszyklus begleitet und in jedem risikoreichen Moment zum Einsatz kommt: beim Remote-Onboarding, bei der verstärkten Authentifizierung, bei der Kontowiederherstellung und bei der agentenbasierten Autorisierung.
Die Technologie, die dies ermöglicht, heißt „Genuine Presence“. Indem das Gerät mit einer zufälligen Lichtsequenz beleuchtet wird und die Reflexion vom Gesicht der Person erfasst wird, erzeugt iProov einen Verifizierungsvorgang, der nur von einem echten Menschen in einer realen physischen Umgebung durchgeführt werden kann. Er kann weder vorab aufgezeichnet noch wiedergegeben oder durch KI generiert werden. Gartner bezeichnet die Erkennung der tatsächlichen Anwesenheit eines Menschen als eine der sieben Kräfte, die die Identität prägen.
Schließung von Sicherheitslücken bei der Identitätsverwaltung von Mitarbeitern über den gesamten Lebenszyklus hinweg
In der heutigen KI-gestützten Umgebung reicht ein ausgereiftes Identitätsmanagement-Framework für Unternehmen nicht aus, wenn Sie nicht überprüfen können, ob es sich tatsächlich um eine echte Person handelt. Lücken bei der Fernrekrutierung und -einstellung, beim privilegierten Zugriff sowie bei der Kontowiederherstellung sind in den meisten Unternehmensumgebungen weit verbreitet und werden in großem Umfang ausgenutzt. Jede Phase des Identitätslebenszyklus birgt ihre eigenen Risiken:
- Personalbeschaffung: Bei der Remote-Einstellung können Angreifer unter einer falschen Identität Vorstellungsgespräche führen und in das Unternehmen eintreten.
- Onboarding: Die Zugangsdaten werden demjenigen zugewiesen, der den Vorgang abschließt; daher werden bei jeder späteren Überprüfung hier aufgetretene Fehler übernommen.
- Privilegierte Vorgänge: Bei Überweisungen, Änderungen an Verwaltungsdaten und Datenexporten kann eine falsche Person den größten Schaden anrichten.
- Wiederherstellung des Kontos: Für den Fall, dass die üblichen Anmeldedaten nicht funktionieren, gibt es Rücksetzungsmöglichkeiten, was diese zum einfachsten Weg macht, eine Identität zu übernehmen.
- Befugnis durch einen Beauftragten: Wenn ein Beauftragter im Namen einer Person handelt, benötigen Sie einen Nachweis, dass dies von einem echten Menschen genehmigt wurde.
iProov schließt diese Lücken durch eine biometrische Identitätsüberprüfungsebene, die in bestehende Identitätsinfrastrukturen integriert ist und Identitäts- und Zugriffsmanagement-Plattformen (IAM), verwaltete und nicht verwaltete Geräte (Microsoft, iOS und Android) sowie Kommunikations- und Videokonferenz-Tools abdeckt.
Besuchen Sie unsere Seite zur „Workforce Solution Suite“ oder vereinbaren Sie noch heute einen Termin für eine beratende iProov-Demo!