1er octobre 2026
L'identité « Zero Trust » repose sur un principe unique : ne jamais faire confiance, toujours vérifier. Or, la plupart des infrastructures d'identité d'entreprise vérifient les identifiants, les appareils et les sessions, mais pas la personne qui les utilise. Il en résulte une faille que les pirates exploitent désormais à grande échelle : les bons identifiants entre les mains de la mauvaise personne.
Pourquoi l'identité constitue le maillon faible de la sécurité « Zero Trust »
Dans toutes les violations de données majeures subies par les entreprises ces dernières années, les contrôles d’identité ont constitué un point de défaillance critique. En 2023, le groupe Scattered Spider aurait démontré qu’un simple appel téléphonique au service d’assistance informatique suffisait à paralyser MGM Resorts, ce qui a coûté 100 millions de dollars. Il a de nouveau prouvé ce même principe en 2025, avec des attaques d’ingénierie sociale contre M&S et Co-op qui ont causé des perturbations estimées entre 270 et 440 millions de livres sterling.
Une attaque similaire a été lancée contre Jaguar Land Rover, entraînant l'arrêt de la production automobile pendant cinq semaines, perturbant l'activité de centaines de fournisseurs et causant des dommages estimés à 1,9 milliard de livres sterling à l'économie britannique.
L'attaque par « deepfake » contre Arup a démontré que des pirates sont capables d'introduire, lors d'appels vidéo, des dirigeants synthétiques suffisamment convaincants pour autoriser des virements bancaires d'un montant de 25,6 millions de dollars.
Par ailleurs, l'opération nord-coréenne d'infiltration par le biais de télétravailleurs, en cours depuis au moins 2018, a permis de placer des milliers de professionnels de l'informatique au sein d'entreprises du classement Fortune 500 et aurait généré près de 800 millions de dollars pour le régime rien qu'en 2024.
Comment l'IA transforme les attaques ciblant l'identité
L'IA a considérablement renforcé l'efficacité et l'ampleur des attaques ciblant l'identité. Ce qui nécessitait autrefois des opérateurs qualifiés, beaucoup de temps et un travail manuel peut désormais être exécuté à grande échelle, avec une plus grande précision et à moindre coût. Chaque étape de la chaîne d’attaque par usurpation d’identité a été touchée : recherche de cibles, collecte d’identifiants, hameçonnage, ingénierie sociale et usurpation d’identité, accès initial et contournement des mesures de sécurité. L’IA agentique promet d’amplifier encore davantage ces attaques, en permettant la mise en place de flux de travail semi-autonomes qui affinent en permanence les campagnes d’hameçonnage, améliorent le ciblage et adaptent les techniques utilisées.
Pourquoi le déficit en matière d'identité dans le modèle « Zero Trust » est structurel
Si les attaques actuelles sont si efficaces, c’est parce que cette faille est structurelle. L’IAM a modernisé la manière dont nous vérifions les identifiants, les appareils et les sessions, mais il a hérité d’un postulat : si l’identifiant est valide, la personne l’est aussi. En fin de compte, il repose sur l’intégrité du lien entre un identifiant et son propriétaire légitime, plutôt que sur la personne elle-même.
Un identifiant peut sembler avoir été correctement authentifié, mais cela ne prouve pas que la personne qui l'utilise, le réinitialise ou le récupère soit bien celle à qui il a été initialement attribué. L'intelligence artificielle a transformé cette faille en une menace systémique et à grande échelle.
62 % des entreprises ont été victimes d'une attaque par « deepfake » (enquête Gartner, septembre 2025), et le hameçonnage vocal a supplanté l'e-mail comme principal vecteur d'ingénierie sociale, représentant désormais 11 % des intrusions, tandis que le hameçonnage par e-mail est tombé à 6 % (rapport M-Trends 2026 de Mandiant).
Pourquoi l'authentification multifactorielle (MFA) résistante au phishing n'empêche pas l'usurpation d'identité
L'authentification multifactorielle (MFA) résistante au phishing, telle que les passkeys et les clés de sécurité FIDO2, réduit considérablement les risques de phishing et de réutilisation des identifiants. Cependant, elle s'avère inefficace lorsqu'un attaquant persuade le service d'assistance de réinitialiser un authentificateur, enregistre son propre appareil lors de la procédure d'intégration ou est embauché sous une fausse identité. Dans chacun de ces cas, la MFA fonctionne exactement comme prévu. Elle authentifie simplement la mauvaise personne.
Étendre le modèle d'identité « Zero Trust » aux agents d'IA
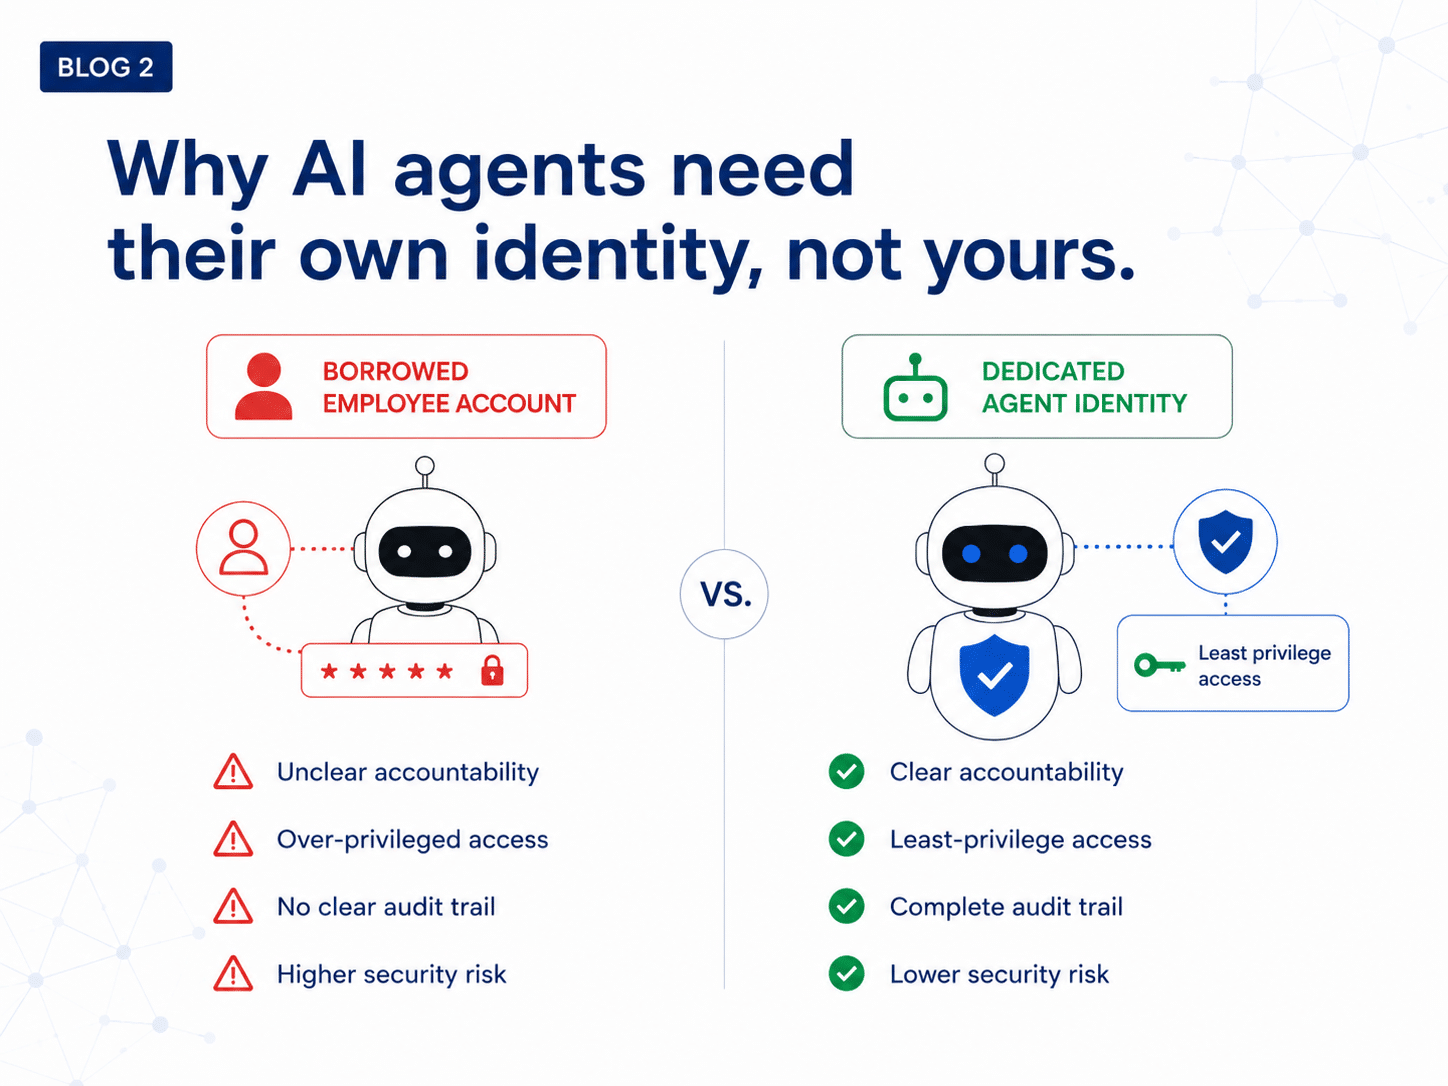
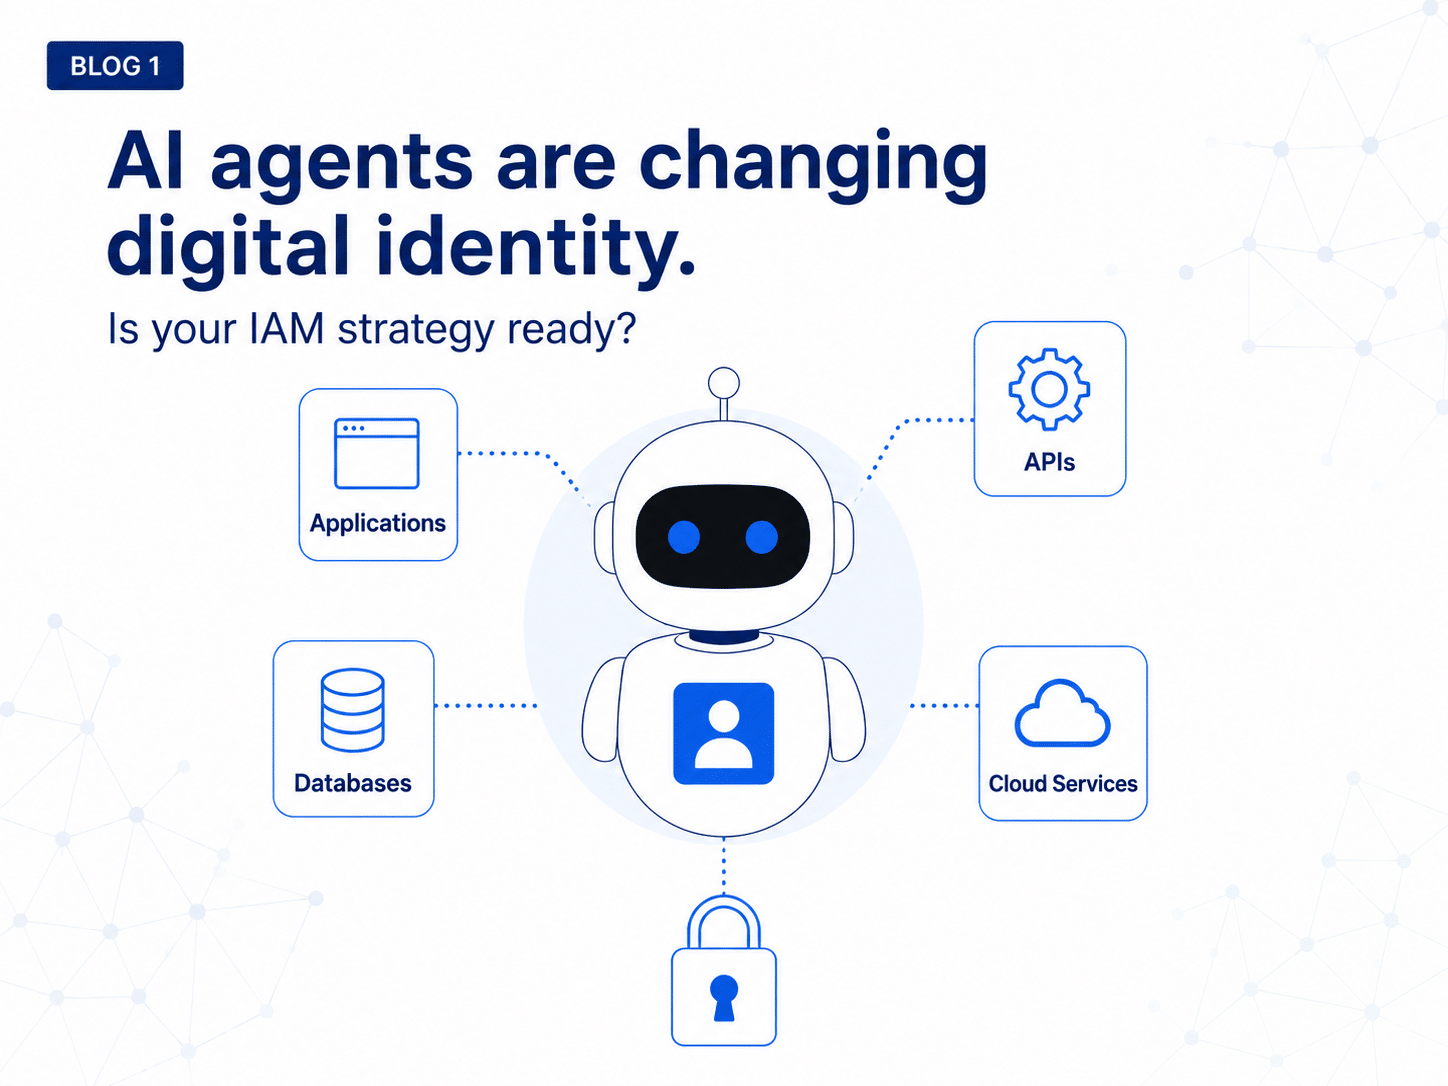
Ce même fossé s’aggrave dans un deuxième sens. Les organisations déploient des agents semi-autonomes capables d’exécuter des actions à enjeux élevés et juridiquement contraignantes, sous l’autorité déléguée d’un être humain. Pourtant, les approches de gouvernance conçues spécifiquement pour les agents d’IA autonomes n’en sont encore qu’à leurs débuts. Des initiatives telles que la « Human Approval and Presence Specification » (HAPS) d’iProov, une spécification expérimentale visant à vérifier l’approbation humaine des actions des agents d’IA, commencent à répondre à une partie de ce défi.
La question n'est pas simplement de savoir si un agent est autorisé à agir, mais si un véritable être humain a autorisé l'action spécifique qu'il s'apprête à accomplir. Sans moyen fiable d'établir ce lien, il devient plus difficile de garantir la responsabilité.
Dans un monde où l'identité est non seulement synthétique, mais aussi agentique, comment vérifier qui est la personne derrière l'action ?
Comment la vérification biométrique comble les lacunes en matière d'identité dans le modèle « Zero Trust »
Pour combler cette lacune, il faut aller au-delà de la simple vérification de ce que vous savez ou possédez, pour vérifier qui vous êtes réellement. iProov établit ce lien dès le recrutement et l’intégration, en vérifiant la présence humaine réelle avant même que le cycle de vie de l’identité au sein de l’entreprise ne commence. Cela permet de créer un identifiant réutilisable qui accompagne la personne tout au long du cycle de vie de son identité, et qui est utilisé à chaque étape à haut risque : intégration à distance, authentification renforcée, récupération de compte et autorisation d’agent.
La technologie qui rend cela possible s’appelle « Genuine Presence ». En éclairant l’appareil avec une séquence lumineuse aléatoire et en analysant la réflexion sur le visage de la personne, iProov crée un processus de vérification qui ne peut être mené à bien que par un être humain réel, dans un environnement physique réel. Ce processus ne peut être ni préenregistré, ni reproduit, ni généré par l’IA. Gartner identifie la détection de la présence humaine réelle comme l’une des sept forces qui façonnent l’identité.
Combler les lacunes en matière de sécurité des identités des collaborateurs tout au long de leur cycle de vie
Dans le contexte actuel, où l’intelligence artificielle est omniprésente, un cadre d’identité d’entreprise bien rodé ne suffit pas si l’on ne peut pas vérifier qu’il s’agit bien d’un être humain. Les failles liées au recrutement et à l’intégration à distance, aux accès privilégiés et à la récupération de compte sont courantes dans la plupart des environnements d’entreprise et font l’objet d’attaques à grande échelle. Chaque étape du cycle de vie de l’identité comporte ses propres risques :
- Recrutement : le recrutement à distance permet aux pirates de passer des entretiens et d'intégrer une entreprise sous une fausse identité.
- Intégration : les identifiants sont attribués à la personne qui mène à bien la procédure ; par conséquent, toute vérification ultérieure hérite des erreurs commises à ce stade.
- Les actions privilégiées : virements bancaires, modifications administratives et exportations de données sont les domaines dans lesquels une erreur commise par une personne non habilitée peut causer le plus de dégâts.
- Récupération de compte : les procédures de réinitialisation sont prévues pour les cas où les identifiants habituels ne fonctionnent pas, ce qui en fait le moyen le plus simple de s'approprier une identité.
- Autorisation par un mandataire : lorsqu'un mandataire agit au nom d'une personne, il faut pouvoir prouver qu'un véritable être humain a donné son accord.
iProov comble ces lacunes grâce à une couche de vérification biométrique de l'identité intégrée aux infrastructures d'identité existantes, couvrant les plateformes de gestion des identités et des accès (IAM), les appareils gérés et non gérés (Microsoft, iOS et Android), ainsi que les outils de communication et de visioconférence.
Rendez-vous sur notre page « Workforce Solution Suite » ou réservez dès aujourd'hui votre démonstration personnalisée d'iProov !