1 de outubro de 2026
A identidade «Zero Trust» assenta num único princípio: nunca confiar, verificar sempre. No entanto, a maioria das infraestruturas de identidade empresariais verifica as credenciais, os dispositivos e as sessões, mas não a pessoa que os utiliza. Isso cria uma lacuna que os atacantes estão agora a explorar em grande escala: a credencial certa nas mãos da pessoa errada.
Por que razão a identidade é o ponto fraco da segurança Zero Trust
Em todas as principais violações de segurança a empresas ocorridas nos últimos anos, os controlos de identidade têm sido um ponto crítico de falha. Em 2023, a Scattered Spider terá demonstrado que bastou uma única chamada telefónica para o serviço de assistência informática para paralisar a MGM Resorts, com um custo de 100 milhões de dólares. Em 2025, voltaram a comprovar o mesmo, com ataques de engenharia social à M&S e à Co-op que causaram prejuízos estimados entre 270 e 440 milhões de libras.
Foi lançado um ataque semelhante contra a Jaguar Land Rover, o que paralisou a produção automóvel durante cinco semanas, afetou centenas de fornecedores e causou prejuízos estimados em 1,9 mil milhões de libras à economia do Reino Unido.
O ataque de deepfake à Arup demonstrou que os atacantes conseguem inserir executivos sintéticos em videochamadas de forma suficientemente convincente para autorizar transferências bancárias no valor de 25,6 milhões de dólares.
E a infiltração de trabalhadores remotos norte-coreanos, em curso pelo menos desde 2018, colocou milhares de profissionais de TI em empresas da Fortune 500 e estima-se que tenha gerado quase 800 milhões de dólares para o regime só em 2024.
Como a IA está a mudar os ataques baseados na identidade
A IA tem sido um multiplicador de força na eficácia e na escala dos ataques baseados na identidade. O que antes exigia operadores qualificados, tempo significativo e esforço manual pode agora ser executado em grande escala, com maior precisão e menor custo. Todas as fases da cadeia de ataques de identidade foram afetadas: pesquisa de alvos, recolha de credenciais, phishing, engenharia social e suplantação de identidade, acesso inicial e evasão. A IA agentiva promete ampliar ainda mais a escala dos ataques, permitindo fluxos de trabalho semiautónomos que aperfeiçoam continuamente as campanhas de phishing, melhoram a segmentação e adaptam as técnicas.
Por que razão a lacuna de identidade no modelo Zero Trust é estrutural
A razão pela qual os ataques atuais são tão eficazes é que esta lacuna é estrutural. O IAM modernizou a forma como verificamos credenciais, dispositivos e sessões, mas herdou um pressuposto: se a credencial é válida, a pessoa também o é. Em última análise, baseia-se na integridade da ligação entre uma credencial e o seu legítimo titular, em vez de se basear na própria pessoa.
Uma credencial pode parecer ter sido devidamente autenticada, mas isso não prova que a pessoa que a utiliza, a redefine ou a recupera seja a mesma a quem foi originalmente emitida. A IA transformou esta lacuna numa ameaça generalizada e sistémica.
62 % das organizações foram alvo de um ataque de deepfake (inquérito da Gartner, setembro de 2025), e o phishing por voz ultrapassou o e-mail como principal vetor de engenharia social, atingindo 11 % das intrusões, enquanto o phishing por e-mail caiu para 6 % (relatório M-Trends 2026 da Mandiant).
Por que é que a autenticação multifator (MFA) resistente ao phishing não impede a usurpação de identidade
A autenticação multifator (MFA) resistente ao phishing, como as chaves de acesso e as chaves de segurança FIDO2, reduz significativamente o risco de phishing de credenciais e de repetição de credenciais. No entanto, não é eficaz quando um atacante convence o serviço de assistência a reiniciar um autenticador, regista o seu próprio dispositivo durante o processo de integração ou é contratado sob uma identidade falsa. Em cada um destes casos, a MFA funciona exatamente como foi concebida. Apenas autentica a pessoa errada.
Alargar a identidade «Zero Trust» aos agentes de IA
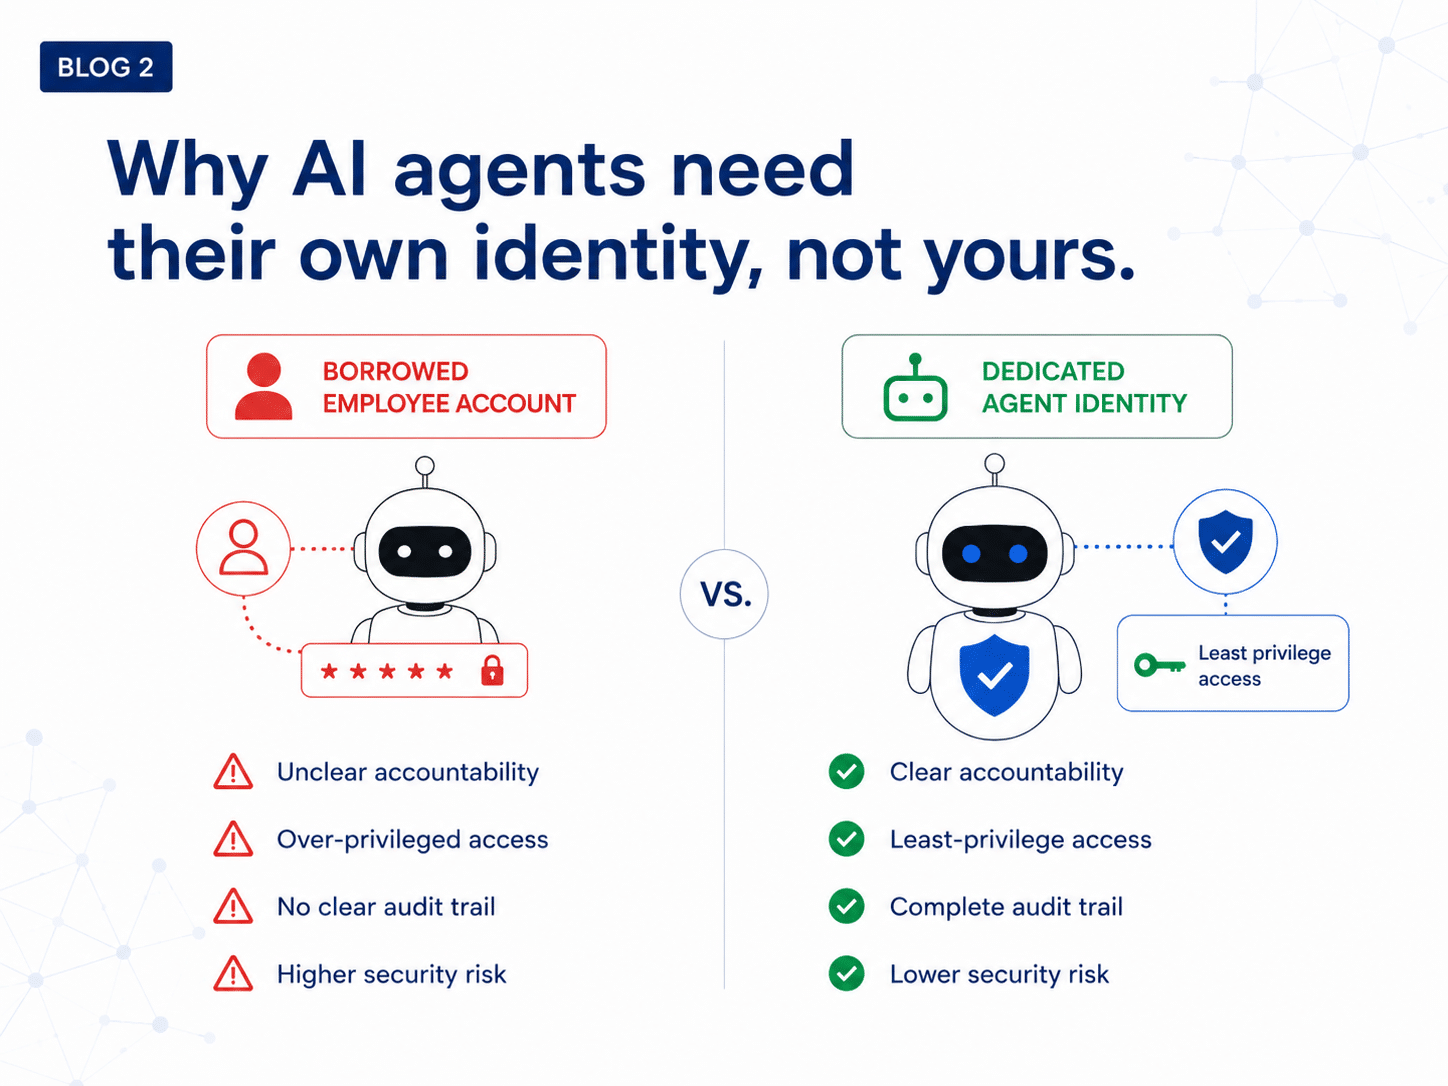
Esta mesma lacuna está a agravar-se numa segunda vertente. As organizações estão a implementar agentes semi-autónomos com a capacidade de executar ações de alto risco e juridicamente vinculativas, sob autoridade humana delegada. No entanto, as abordagens de governação concebidas especificamente para agentes de IA autónomos ainda estão a surgir. Iniciativas como a «Human Approval and Presence Specification» (HAPS) da iProov, uma especificação experimental para verificar a aprovação humana das ações dos agentes de IA, estão a começar a dar resposta a uma parte deste desafio.
A questão não é simplesmente saber se um agente tem permissão para agir, mas sim se um ser humano real autorizou a ação específica que este está prestes a realizar. Sem uma forma fiável de estabelecer essa ligação, torna-se mais difícil garantir a responsabilização.
Num mundo em que a identidade não é apenas sintética, mas também agênica, como se verifica quem é o ser humano por trás da ação?
Como a verificação biométrica colmata a lacuna de identidade no modelo Zero Trust
Para colmatar essa lacuna, é necessário ir além da verificação do que se sabe ou se possui e passar a verificar quem se é. A iProov estabelece essa ligação na fase de contratação e integração, verificando a presença humana genuína antes do início do ciclo de vida da identidade empresarial. Isso cria uma credencial reutilizável que acompanha o indivíduo ao longo de todo o ciclo de vida da identidade, sendo invocada em todos os momentos de alto risco: integração remota, autenticação reforçada, recuperação de conta e autorização de agente.
A funcionalidade que torna isto possível é a «Presença Genuína». Ao iluminar o dispositivo com uma sequência de luz aleatória e ao ler o reflexo do rosto da pessoa, o iProov cria um evento de verificação que requer a presença de um ser humano real num ambiente físico real para ser concluído. Não pode ser pré-gravado, reproduzido nem gerado por IA. A Gartner identifica a deteção da presença humana genuína como uma das sete forças que moldam a identidade.
Colmatar as lacunas de segurança na identificação dos colaboradores ao longo de todo o ciclo de vida
No atual contexto marcado pela IA, uma estrutura de identidade empresarial madura não é suficiente se não for possível verificar a autenticidade do utilizador humano. As lacunas na contratação e integração remotas, no acesso privilegiado e na recuperação de contas são comuns na maioria dos ambientes empresariais e estão a ser alvo de ataques em grande escala. Cada fase do ciclo de vida da identidade acarreta os seus próprios riscos:
- Recrutamento: o recrutamento à distância permite que os atacantes façam entrevistas e se integrem na empresa sob uma identidade falsa.
- Integração: as credenciais são atribuídas a quem concluir o processo, pelo que qualquer verificação posterior herda qualquer erro cometido nesta fase.
- Ações privilegiadas: transferências bancárias, alterações administrativas e exportações de dados são as áreas em que uma pessoa não autorizada pode causar os maiores danos.
- Recuperação de conta: existem mecanismos de redefinição para os casos em que as credenciais normais falham, o que faz com que sejam o ponto mais fácil para se usurpar uma identidade.
- Autorização por meio de um agente: quando um agente age em nome de uma pessoa, é necessário comprovar que a autorização foi concedida por um ser humano real.
A iProov colmata essas lacunas através de uma camada de garantia de identidade biométrica integrada nas infraestruturas de identidade existentes, abrangendo plataformas de Gestão de Identidade e Acesso (IAM), dispositivos geridos e não geridos (Microsoft, iOS e Android) e ferramentas de comunicação e videoconferência.
Visite a nossa página «Workforce Solution Suite » ou marque hoje mesmo a sua demonstração consultiva do iProov!