1º de outubro de 2026
A identidade do modelo Zero Trust se baseia em um princípio: nunca confie, sempre verifique. No entanto, a maioria das infraestruturas de identidade corporativas verifica credenciais, dispositivos e sessões, mas não a pessoa que os utiliza. Isso cria uma brecha que os invasores estão explorando em grande escala: a credencial certa nas mãos da pessoa errada.
Por que a identidade é o ponto fraco da segurança Zero Trust
Em todas as principais violações de segurança em empresas ocorridas nos últimos anos, os controles de identidade têm sido um ponto crítico de falha. Em 2023, o grupo Scattered Spider teria demonstrado que uma única ligação para o suporte técnico de TI foi suficiente para paralisar a MGM Resorts, causando um prejuízo de US$ 100 milhões. Eles comprovaram o mesmo fato novamente em 2025, com ataques de engenharia social contra a M&S e a Co-op, causando prejuízos estimados entre 270 e 440 milhões de libras.
Um ataque semelhante foi lançado contra a Jaguar Land Rover, interrompendo a produção de automóveis por cinco semanas, afetando centenas de fornecedores e causando prejuízos estimados em 1,9 bilhão de libras à economia do Reino Unido.
O ataque de deepfake à Arup demonstrou que os invasores podem inserir executivos sintéticos em videochamadas de forma tão convincente a ponto de autorizar transferências bancárias no valor de US$ 25,6 milhões.
E a operação de infiltração de trabalhadores remotos norte-coreanos, em atividade desde pelo menos 2018, colocou milhares de profissionais de TI em empresas da Fortune 500 e estima-se que tenha gerado quase US$ 800 milhões para o regime somente em 2024.
Como a IA está mudando os ataques baseados em identidade
A IA tem sido um multiplicador de força na eficácia e na escala dos ataques baseados em identidade. O que antes exigia operadores qualificados, tempo significativo e esforço manual agora pode ser executado em grande escala, com maior precisão e menor custo. Todas as etapas da cadeia de ataques de identidade foram afetadas: pesquisa de alvos, coleta de credenciais, phishing, engenharia social e falsificação de identidade, acesso inicial e evasão. A IA agentiva promete ampliar ainda mais a escala dos ataques, possibilitando fluxos de trabalho semiautônomos que refinam continuamente as campanhas de phishing, aprimoram a segmentação e adaptam as técnicas.
Por que a lacuna de identidade no modelo Zero Trust é estrutural
A razão pela qual os ataques atuais são tão eficazes é que essa lacuna é estrutural. O IAM modernizou a forma como verificamos credenciais, dispositivos e sessões, mas herdou um pressuposto: se a credencial é válida, a pessoa também é. Em última análise, ele se baseia na integridade da ligação entre uma credencial e seu legítimo proprietário humano, e não na própria pessoa.
Uma credencial pode parecer estar devidamente autenticada, mas isso não prova que a pessoa que a está utilizando, redefinindo ou recuperando seja a mesma a quem ela foi originalmente emitida. A IA transformou essa lacuna em uma ameaça sistêmica e de grande alcance.
62% das organizações sofreram um ataque de deepfake (pesquisa da Gartner, setembro de 2025), e o phishing por voz ultrapassou o e-mail como o principal vetor de engenharia social, atingindo 11% das invasões, enquanto o phishing por e-mail caiu para 6% (relatório M-Trends 2026 da Mandiant).
Por que a autenticação multifatorial (MFA) resistente a phishing não impede a falsificação de identidade
A autenticação multifatorial (MFA) resistente a phishing, como passkeys e chaves de segurança FIDO2, reduz significativamente o risco de phishing de credenciais e de repetição de credenciais. No entanto, ela não é eficaz quando um invasor convence a equipe de suporte técnico a redefinir um autenticador, cadastra seu próprio dispositivo durante o processo de integração ou é contratado sob uma identidade falsa. Em cada um desses casos, a MFA funciona exatamente como foi projetada. Ela simplesmente autentica a pessoa errada.
Ampliando a identidade do modelo Zero Trust para agentes de IA
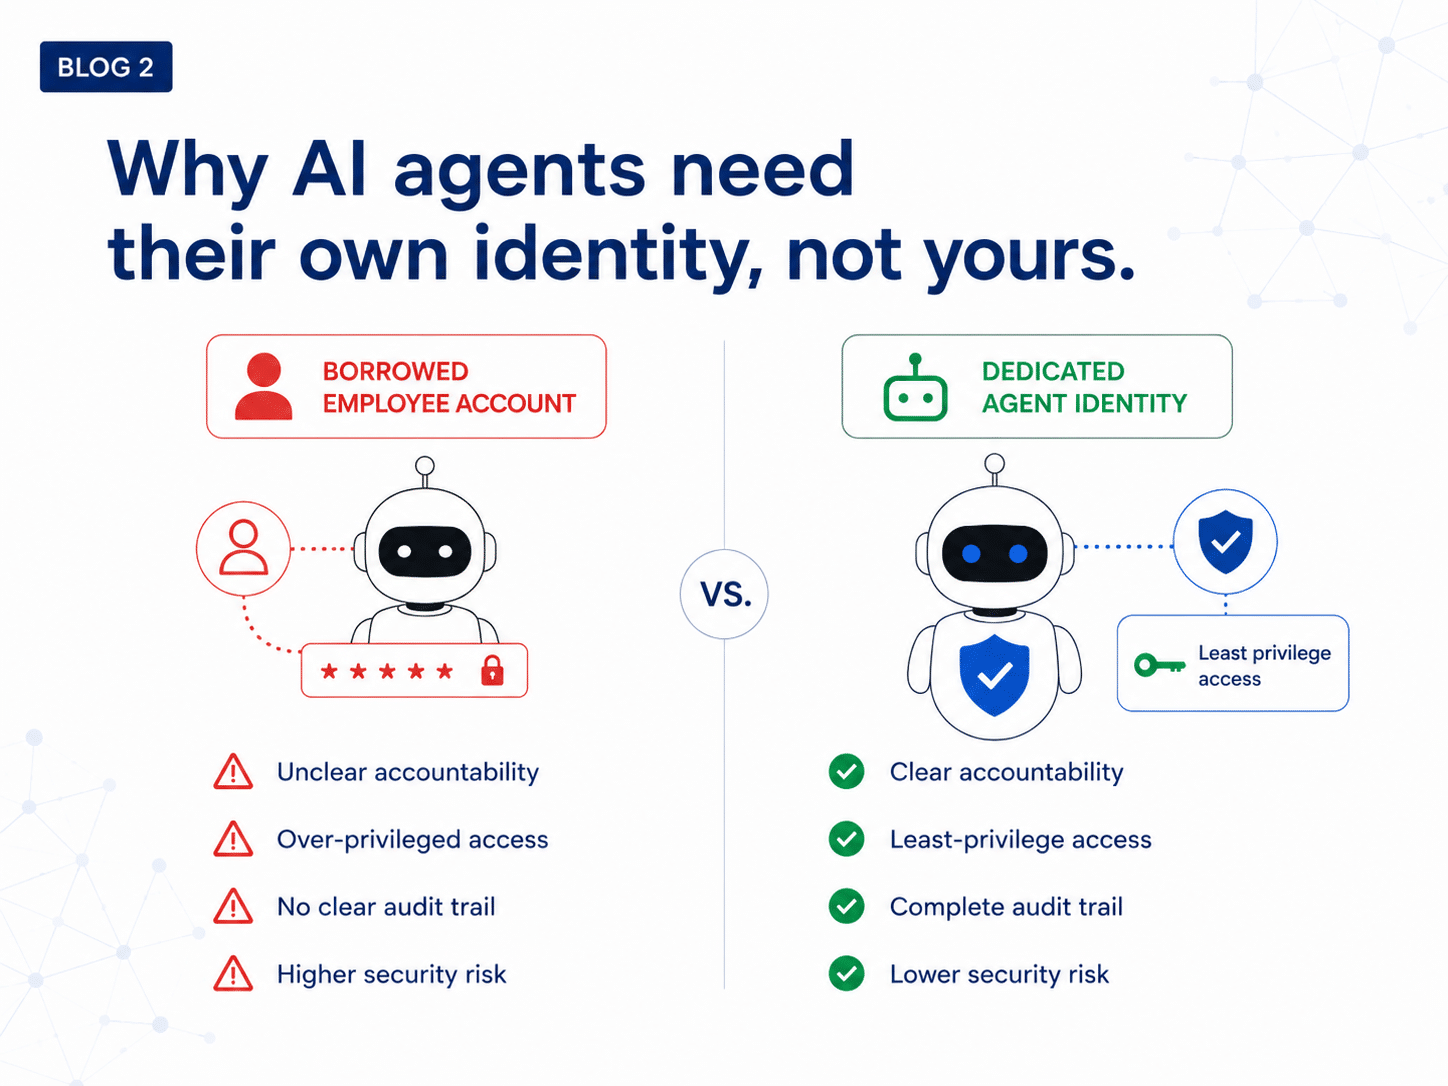
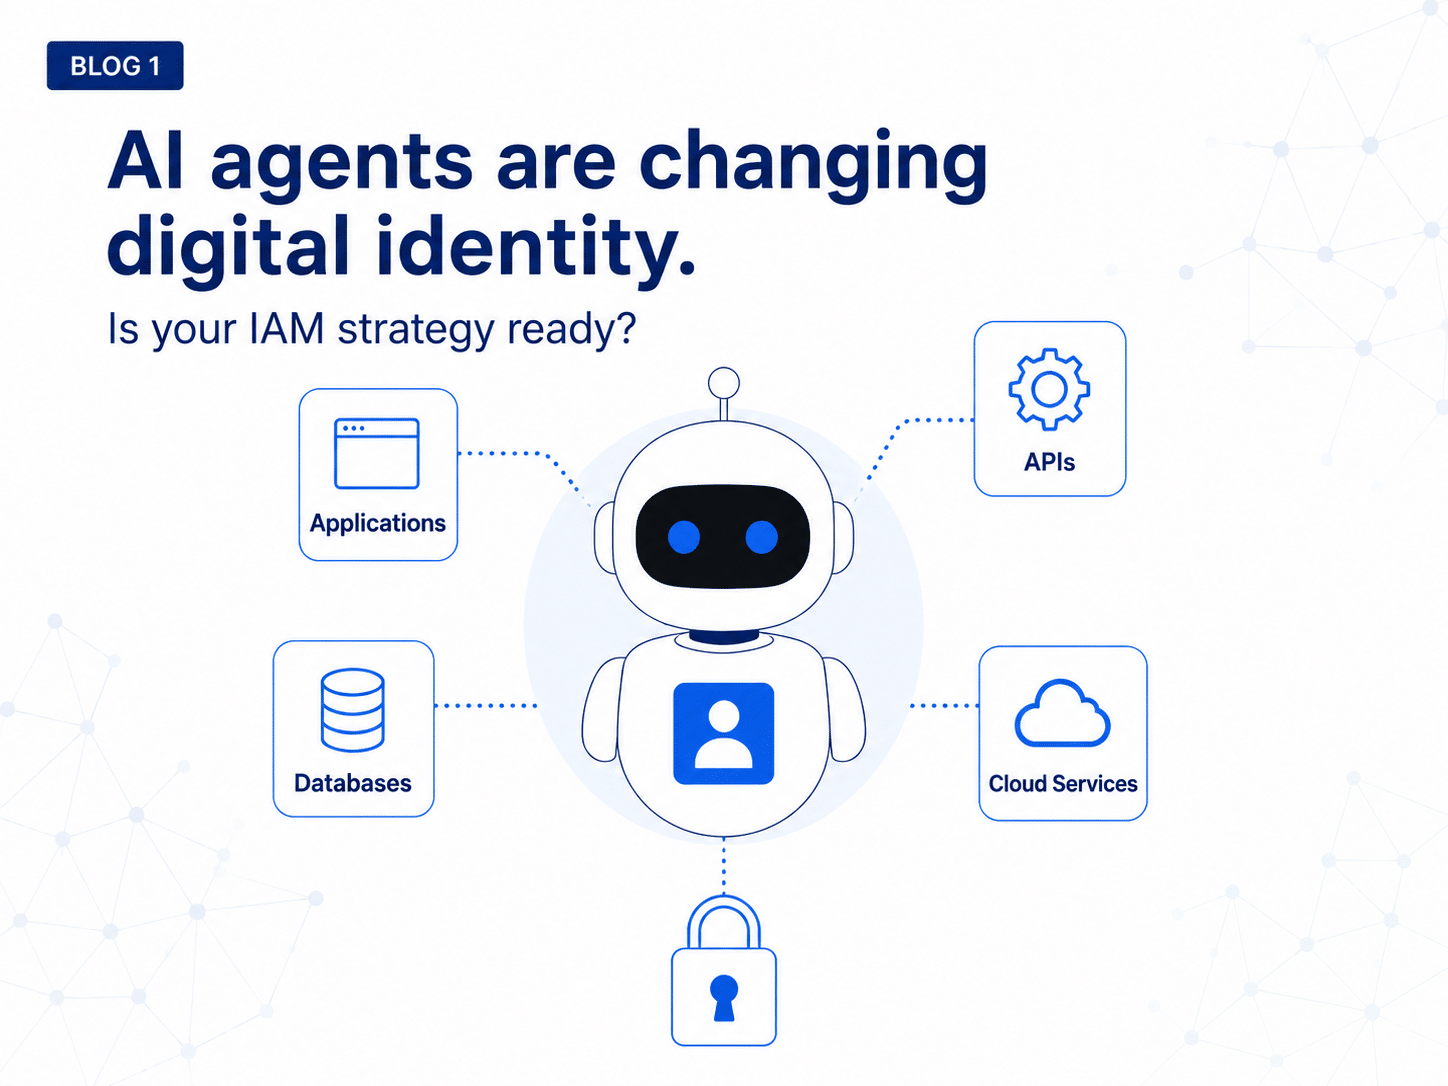
Essa mesma lacuna está se agravando em uma segunda direção. As organizações estão implantando agentes semiautônomos com a capacidade de executar ações de alto risco e juridicamente vinculativas sob autoridade humana delegada. No entanto, as abordagens de governança projetadas especificamente para agentes de IA autônomos ainda estão em fase inicial. Iniciativas como a “Human Approval and Presence Specification” (HAPS) da iProov, uma especificação experimental para verificar a aprovação humana das ações de agentes de IA, estão começando a abordar uma parte desse desafio.
A questão não é simplesmente se um agente tem permissão para agir, mas se um ser humano de verdade autorizou a ação específica que ele está prestes a realizar. Sem uma maneira confiável de estabelecer essa ligação, fica mais difícil manter a prestação de contas.
Em um mundo em que a identidade não é apenas sintética, mas também agênica, como se verifica quem é o ser humano por trás da ação?
Como a verificação biométrica preenche a lacuna de identidade no modelo Zero Trust
Para preencher essa lacuna, é preciso ir além da verificação do que você sabe ou possui e passar a verificar quem você é. O iProov estabelece essa ligação já na contratação e na integração, verificando a presença humana genuína antes mesmo do início do ciclo de vida da identidade corporativa. Isso cria uma credencial reutilizável que acompanha o indivíduo ao longo de todo o ciclo de vida da identidade, sendo acionada em todos os momentos de alto risco: integração remota, autenticação reforçada, recuperação de conta e autorização de agentes.
O recurso que torna isso possível é a “Presença Genuína”. Ao iluminar o dispositivo com uma sequência aleatória de luzes e ler o reflexo do rosto da pessoa, o iProov cria um evento de verificação que exige a presença de um ser humano real em um ambiente físico real para ser concluído. Ele não pode ser pré-gravado, reproduzido nem gerado por IA. A Gartner identifica a detecção da presença humana genuína como uma das sete forças que moldam a identidade.
Eliminando as lacunas de segurança de identidade da força de trabalho ao longo de todo o ciclo de vida
No ambiente atual, impulsionado pela IA, uma estrutura de identidade corporativa madura não é suficiente se não for possível verificar se se trata de um ser humano real. As lacunas na contratação e integração remotas, no acesso privilegiado e na recuperação de contas são comuns na maioria dos ambientes corporativos e estão sendo alvo de ataques em grande escala. Cada etapa do ciclo de vida da identidade acarreta seus próprios riscos:
- Contratação: o processo de contratação remota permite que invasores participem de entrevistas e sejam contratados sob uma identidade falsa.
- Integração: as credenciais são atribuídas a quem concluir o processo; portanto, todas as verificações posteriores herdam qualquer erro cometido nesta etapa.
- Ações privilegiadas: transferências eletrônicas, alterações administrativas e exportações de dados são as áreas em que uma pessoa não autorizada causa o maior dano.
- Recuperação de conta: os processos de redefinição são utilizados quando as credenciais normais não funcionam, o que os torna o ponto mais fácil para se assumir o controle de uma identidade.
- Autorização por meio de agente: quando um agente age em nome de uma pessoa, é necessário comprovar que um ser humano de verdade aprovou tal ação.
A iProov preenche essas lacunas com uma camada de garantia de identidade biométrica integrada às pilhas de identidade existentes, abrangendo plataformas de Gerenciamento de Identidade e Acesso (IAM), dispositivos gerenciados e não gerenciados (Microsoft, iOS e Android) e ferramentas de comunicação e videoconferência.
Acesse nossa página do Workforce Solution Suite ou agende hoje mesmo sua demonstração consultiva do iProov!