1 Oktober 2026
Identitas Zero Trust dibangun berdasarkan satu prinsip: jangan pernah percaya, selalu verifikasi. Namun, sebagian besar sistem identitas perusahaan hanya memverifikasi kredensial, perangkat, dan sesi, bukan orang yang menggunakannya. Hal ini menimbulkan celah yang kini dimanfaatkan oleh para penyerang secara luas: kredensial yang tepat berada di tangan orang yang salah.
Mengapa identitas menjadi titik lemah dalam keamanan Zero Trust
Dalam berbagai insiden pelanggaran keamanan besar yang menimpa perusahaan-perusahaan besar dalam beberapa tahun terakhir, pengendalian identitas telah menjadi titik kegagalan yang kritis. Pada tahun 2023, Scattered Spider dilaporkan menunjukkan bahwa satu panggilan telepon ke layanan bantuan TI saja sudah cukup untuk melumpuhkan MGM Resorts dengan kerugian sebesar $100 juta. Mereka membuktikan hal yang sama lagi pada tahun 2025, melalui serangan rekayasa sosial terhadap M&S dan Co-op yang menyebabkan gangguan dengan kerugian yang diperkirakan mencapai £270–440 juta.
Serangan serupa dilancarkan terhadap Jaguar Land Rover, yang mengakibatkan terhentinya produksi mobil selama lima minggu, mengganggu operasional ratusan pemasok, dan diperkirakan menimbulkan kerugian sebesar £1,9 miliar bagi perekonomian Inggris.
Serangan deepfake terhadap Arup menunjukkan bahwa pelaku kejahatan dapat menampilkan eksekutif palsu dalam panggilan video yang cukup meyakinkan hingga berhasil mendapatkan persetujuan untuk transfer dana sebesar $25,6 juta.
Selain itu, infiltrasi pekerja jarak jauh asal Korea Utara—yang telah berlangsung setidaknya sejak 2018—telah menempatkan ribuan pekerja TI di dalam perusahaan-perusahaan Fortune 500 dan diperkirakan telah menghasilkan hampir $800 juta bagi rezim tersebut pada tahun 2024 saja.
Bagaimana AI mengubah serangan berbasis identitas
AI telah menjadi pengali kekuatan dalam hal efektivitas dan skala serangan berbasis identitas. Apa yang dulunya membutuhkan operator terampil, waktu yang cukup lama, dan upaya manual, kini dapat dilakukan dalam skala besar, dengan presisi lebih tinggi dan biaya lebih rendah. Setiap tahap dalam rantai serangan berbasis identitas telah terpengaruh: penelitian target, pengumpulan kredensial, phishing, rekayasa sosial dan peniruan identitas, akses awal, serta pengelakan deteksi. AI berbasis agen menjanjikan perluasan serangan lebih lanjut, dengan memungkinkan alur kerja semi-otonom yang secara terus-menerus menyempurnakan kampanye phishing, meningkatkan ketepatan sasaran, dan menyesuaikan teknik yang digunakan.
Mengapa kesenjangan identitas dalam model Zero Trust bersifat struktural
Alasan mengapa serangan-serangan saat ini begitu efektif adalah karena celah ini bersifat struktural. IAM telah memodernisasi cara kita memverifikasi kredensial, perangkat, dan sesi, namun sistem ini mewarisi sebuah asumsi: jika kredensialnya valid, maka penggunanya pun valid. Pada akhirnya, sistem ini bergantung pada integritas hubungan antara kredensial dan pemiliknya yang sah, bukan pada manusia itu sendiri.
Sebuah kredensial mungkin tampak telah diautentikasi dengan benar, tetapi hal itu tidak membuktikan bahwa orang yang menggunakannya, mengatur ulang, atau memulihkannya adalah orang yang sama dengan penerima awalnya. Kecerdasan buatan (AI) telah mengubah celah ini menjadi ancaman yang semakin meluas dan bersifat sistemik.
62% organisasi pernah mengalami serangan deepfake (survei Gartner, September 2025), dan phishing suara kini telah menggantikan email sebagai vektor rekayasa sosial utama, dengan persentase serangan mencapai 11% dari total insiden, sementara phishing email turun menjadi 6% (laporan M-Trends 2026 dari Mandiant).
Mengapa MFA yang tahan terhadap phishing tidak dapat mencegah peniruan identitas
Otentikasi Multi-Faktor (MFA) yang tahan terhadap phishing, seperti passkey dan kunci keamanan FIDO2, secara signifikan mengurangi risiko pencurian kredensial melalui phishing dan pemutaran ulang kredensial. Namun, sistem ini tidak dapat berbuat apa-apa jika seorang penyerang berhasil membujuk tim layanan bantuan untuk mereset aplikasi otentikator, mendaftarkan perangkatnya sendiri selama proses onboarding, atau dipekerjakan dengan identitas palsu. Dalam setiap kasus tersebut, MFA berfungsi persis seperti yang dirancang. Hanya saja, sistem tersebut justru mengotentikasi orang yang salah.
Memperluas identitas Zero Trust ke agen AI
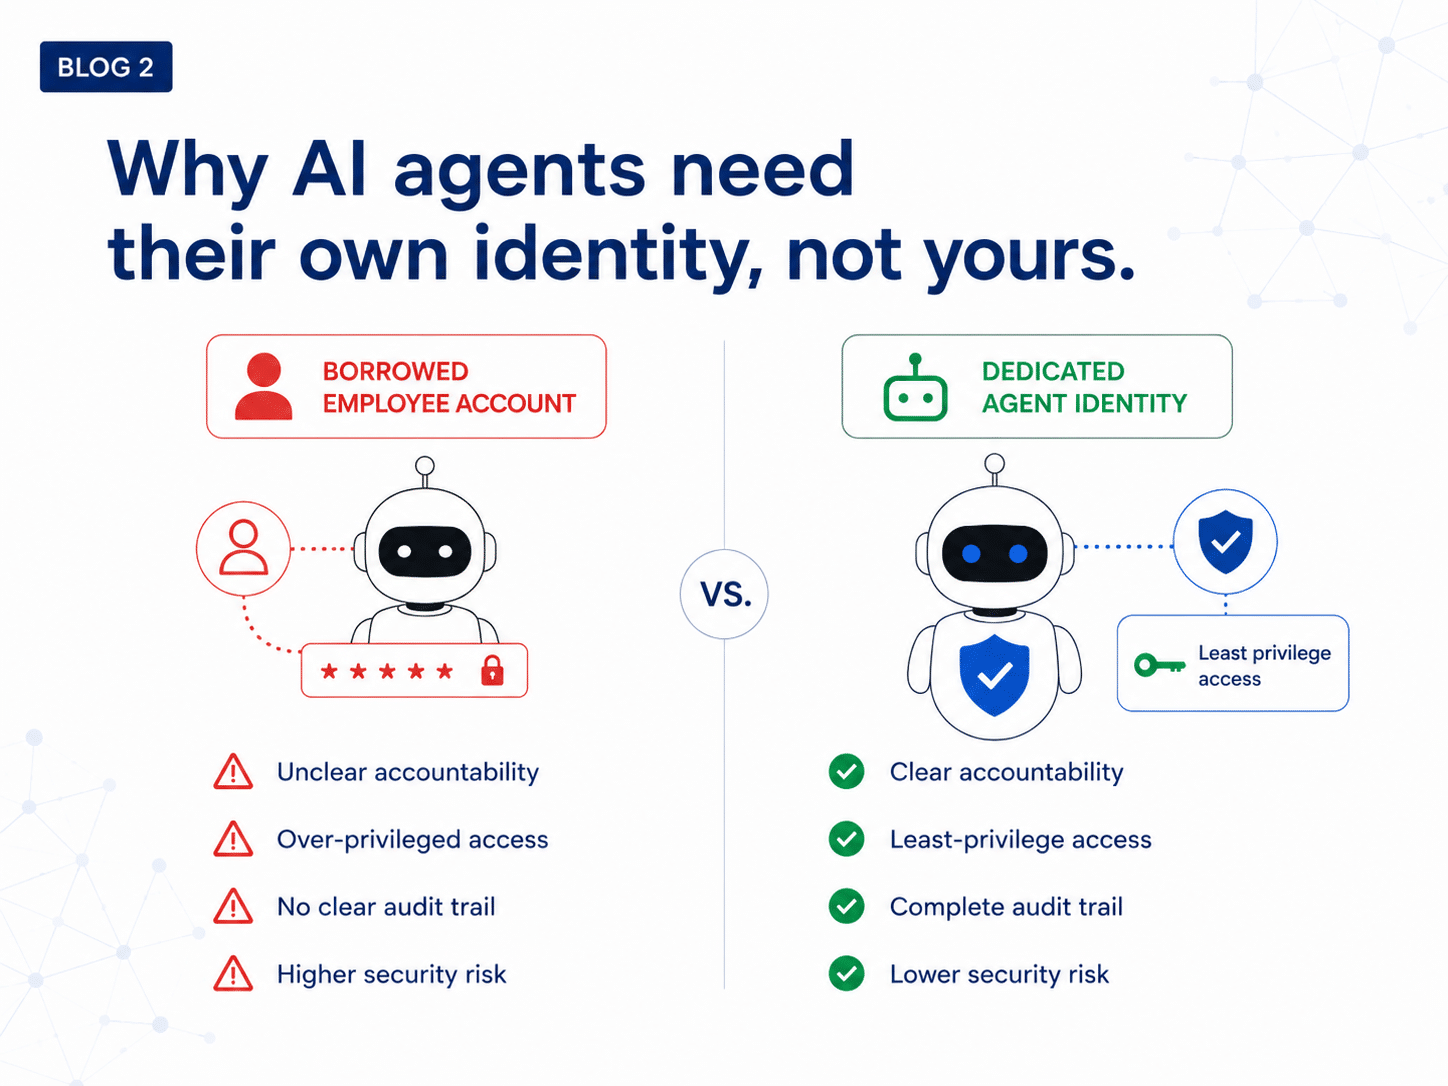
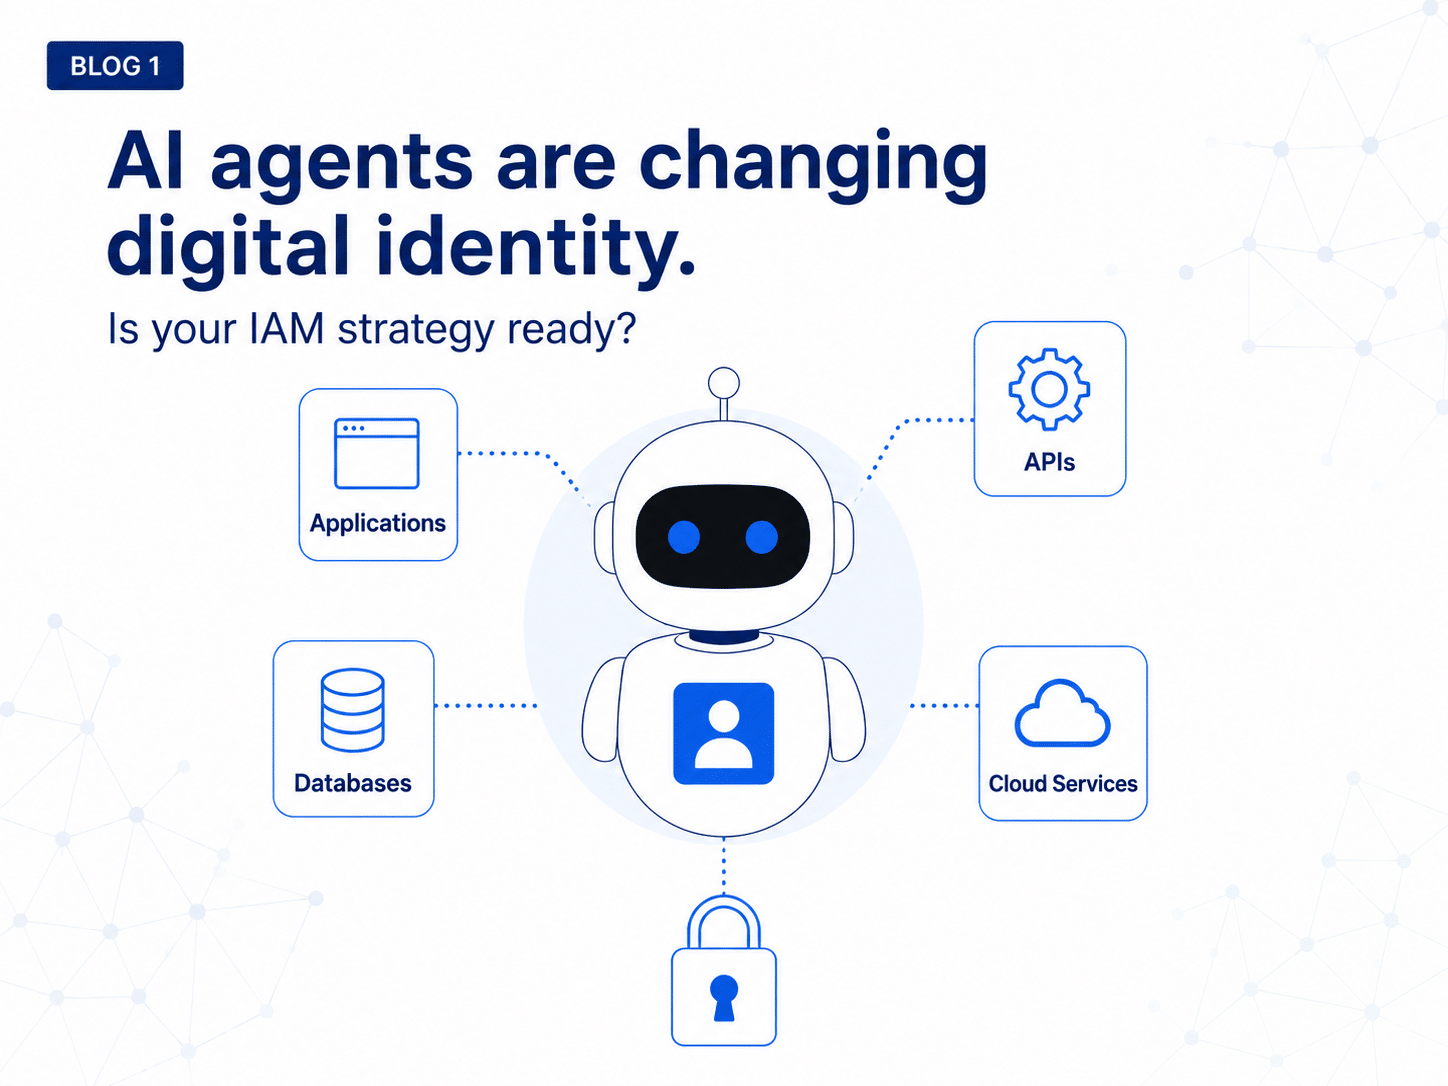
Kesenjangan yang sama semakin memburuk dalam arah yang lain. Berbagai organisasi kini menerapkan agen semi-otonom yang memiliki kemampuan untuk melaksanakan tindakan berisiko tinggi dan mengikat secara hukum di bawah wewenang yang didelegasikan oleh manusia. Namun, pendekatan tata kelola yang dirancang khusus untuk agen AI otonom masih dalam tahap pengembangan. Inisiatif seperti Human Approval and Presence Specification (HAPS) dari iProov—sebuah spesifikasi eksperimental untuk memverifikasi persetujuan manusia atas tindakan agen AI—mulai menangani salah satu aspek dari tantangan ini.
Masalahnya bukan sekadar apakah seorang agen memiliki izin untuk bertindak, melainkan apakah ada manusia sungguhan yang memberi wewenang atas tindakan spesifik yang akan dilakukannya. Tanpa cara yang dapat diandalkan untuk membuktikan hubungan tersebut, pertanggungjawaban menjadi lebih sulit untuk dijaga.
Di dunia di mana identitas tidak hanya bersifat sintetis, tetapi juga memiliki kemampuan bertindak, bagaimana cara Anda memverifikasi keberadaan manusia di balik tindakan tersebut?
Bagaimana verifikasi biometrik mengatasi kesenjangan identitas dalam model Zero Trust
Untuk menutup kesenjangan tersebut, kita perlu melangkah lebih jauh dari sekadar memverifikasi apa yang Anda ketahui atau miliki, menuju verifikasi jati diri Anda. iProov menerapkan prinsip tersebut pada tahap perekrutan dan orientasi karyawan, dengan memverifikasi kehadiran manusia yang sesungguhnya sebelum siklus hidup identitas perusahaan dimulai. Hal ini menghasilkan kredensial yang dapat digunakan kembali dan menyertai individu tersebut sepanjang siklus hidup identitasnya, serta diterapkan pada setiap momen berisiko tinggi: orientasi jarak jauh, otentikasi berlapis, pemulihan akun, dan otorisasi agen.
Kemampuan yang memungkinkan hal ini adalah Genuine Presence. Dengan menyinari perangkat menggunakan urutan cahaya acak dan membaca pantulan dari wajah seseorang, iProov menciptakan proses verifikasi yang hanya dapat diselesaikan oleh manusia sungguhan di lingkungan fisik yang nyata. Proses ini tidak dapat direkam sebelumnya, diputar ulang, atau dihasilkan oleh AI. Gartner mengidentifikasi deteksi kehadiran manusia sungguhan sebagai salah satu dari tujuh faktor yang membentuk identitas.
Menutup celah keamanan identitas tenaga kerja di seluruh siklus hidup
Di lingkungan yang didukung AI saat ini, kerangka kerja identitas perusahaan yang matang tidaklah cukup jika Anda tidak dapat memverifikasi keaslian manusia yang bersangkutan. Kesenjangan dalam proses perekrutan dan orientasi jarak jauh, akses istimewa, serta pemulihan akun sering ditemukan di sebagian besar lingkungan perusahaan dan menjadi sasaran serangan dalam skala besar. Setiap tahap dalam siklus hidup identitas memiliki risikonya masing-masing:
- Perekrutan: sistem perekrutan jarak jauh memungkinkan penyerang untuk mengikuti wawancara dan bergabung dengan identitas palsu.
- Proses orientasi: kredensial akan diberikan kepada siapa pun yang menyelesaikan proses ini, sehingga setiap pemeriksaan selanjutnya akan terpengaruh oleh kesalahan apa pun yang terjadi di sini.
- Tindakan yang memerlukan hak istimewa: transfer kawat, perubahan administratif, dan ekspor data adalah area di mana orang yang salah dapat menimbulkan kerusakan paling parah.
- Pemulihan akun: fitur reset ini disediakan untuk situasi ketika kredensial biasa tidak berhasil, sehingga menjadikannya titik terlemah yang paling mudah dimanfaatkan untuk mengambil alih identitas seseorang.
- Otorisasi agen: ketika seorang agen bertindak atas nama seseorang, Anda memerlukan bukti bahwa hal tersebut telah disetujui oleh manusia sungguhan.
iProov mengatasi kesenjangan tersebut dengan lapisan jaminan identitas biometrik yang terintegrasi ke dalam sistem identitas yang sudah ada, mencakup platform Manajemen Identitas dan Akses (IAM), perangkat yang dikelola maupun yang tidak dikelola (Microsoft, iOS, dan Android), serta alat komunikasi dan konferensi video.
Kunjungi halaman Workforce Solution Suite kami atau pesan demo konsultatif iProov Anda hari ini juga!