Ngày 1 tháng 10 năm 2026
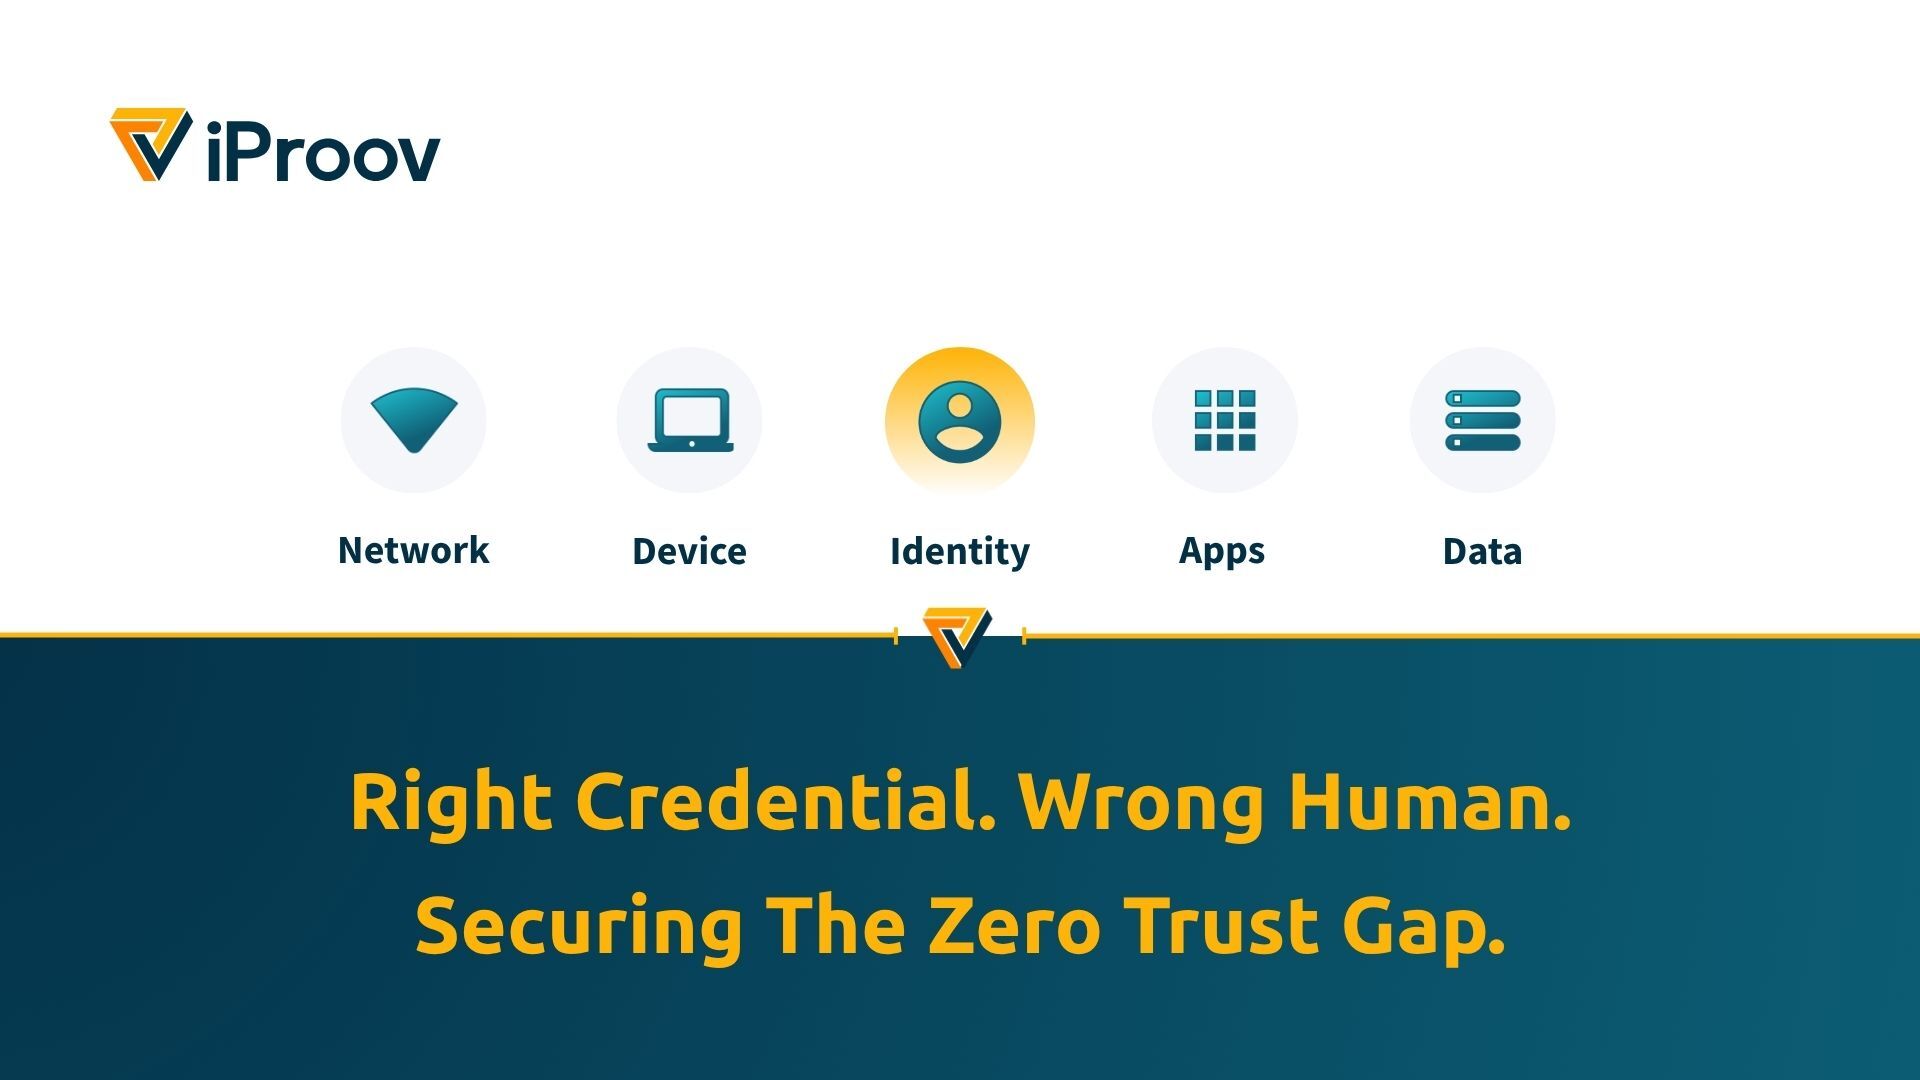
Nhận dạng theo mô hình Zero Trust được xây dựng dựa trên một nguyên tắc: không bao giờ tin tưởng, luôn xác minh. Tuy nhiên, hầu hết các hệ thống quản lý nhận dạng doanh nghiệp hiện nay chỉ xác minh thông tin đăng nhập, thiết bị và phiên làm việc, chứ không xác minh chính người dùng. Điều này tạo ra một lỗ hổng mà các kẻ tấn công hiện đang khai thác trên quy mô lớn: thông tin đăng nhập hợp lệ lại rơi vào tay người dùng không đúng.
Tại sao danh tính lại là điểm yếu trong mô hình bảo mật Zero Trust
Trong các vụ vi phạm an ninh quy mô lớn tại các doanh nghiệp lớn trong những năm gần đây, các biện pháp kiểm soát danh tính đã trở thành điểm yếu then chốt dẫn đến thất bại. Năm 2023, nhóm Scattered Spider được cho là đã chứng minh rằng chỉ cần một cuộc gọi điện thoại đến bộ phận hỗ trợ CNTT là đủ để làm tê liệt hệ thống của MGM Resorts, gây thiệt hại lên tới 100 triệu USD. Họ đã một lần nữa chứng minh điều này vào năm 2025, thông qua các cuộc tấn công bằng kỹ thuật xã hội nhằm vào M&S và Co-op, gây ra sự gián đoạn được ước tính từ 270 đến 440 triệu bảng Anh.
Một cuộc tấn công tương tự đã được thực hiện nhằm vào Jaguar Land Rover, khiến hoạt động sản xuất ô tô phải ngừng trệ trong năm tuần, gây gián đoạn cho hàng trăm nhà cung cấp và gây thiệt hại ước tính 1,9 tỷ bảng Anh cho nền kinh tế Anh.
Vụ tấn công bằng công nghệ deepfake nhắm vào Arup đã cho thấy rằng các đối tượng xấu có thể đưa hình ảnh các giám đốc điều hành được tạo ra bằng công nghệ deepfake vào các cuộc gọi video, với mức độ thuyết phục đủ để cho phép thực hiện các giao dịch chuyển khoản trị giá 25,6 triệu đô la.
Và hoạt động xâm nhập của các nhân viên làm việc từ xa người Triều Tiên, đã diễn ra ít nhất từ năm 2018, đã đưa hàng nghìn nhân viên công nghệ thông tin vào làm việc tại các công ty thuộc danh sách Fortune 500 và được ước tính đã mang lại gần 800 triệu USD cho chế độ này chỉ riêng trong năm 2024.
Cách thức mà trí tuệ nhân tạo (AI) đang thay đổi các cuộc tấn công dựa trên danh tính
Trí tuệ nhân tạo (AI) đã trở thành yếu tố nhân lực, góp phần gia tăng hiệu quả và quy mô của các cuộc tấn công dựa trên danh tính. Những gì trước đây đòi hỏi người vận hành có kỹ năng cao, tốn nhiều thời gian và công sức thủ công, giờ đây có thể được thực hiện trên quy mô lớn, với độ chính xác cao hơn và chi phí thấp hơn. Mọi giai đoạn trong chuỗi tấn công nhắm vào danh tính đều bị ảnh hưởng: nghiên cứu mục tiêu, thu thập thông tin đăng nhập, lừa đảo qua email (phishing), kỹ thuật xã hội và mạo danh, truy cập ban đầu, và né tránh phát hiện. Trí tuệ nhân tạo dạng đại lý (Agentic AI) hứa hẹn sẽ mở rộng quy mô các cuộc tấn công hơn nữa, cho phép các quy trình làm việc bán tự động liên tục tinh chỉnh các chiến dịch lừa đảo qua email, cải thiện khả năng nhắm mục tiêu và điều chỉnh các kỹ thuật tấn công.
Tại sao lỗ hổng về nhận dạng trong mô hình Zero Trust lại mang tính cấu trúc
Lý do khiến các cuộc tấn công ngày nay trở nên hiệu quả đến vậy là vì lỗ hổng này mang tính cấu trúc. IAM đã hiện đại hóa cách chúng ta xác thực thông tin đăng nhập, thiết bị và phiên làm việc, nhưng hệ thống này vẫn kế thừa một giả định: nếu thông tin đăng nhập hợp lệ, thì người dùng cũng hợp lệ. Về cơ bản, hệ thống này dựa vào tính toàn vẹn của mối liên kết giữa thông tin đăng nhập và chủ sở hữu hợp pháp của nó, chứ không phải dựa vào chính con người đó.
Một thông tin xác thực có thể trông như đã được xác thực đúng cách, nhưng điều đó không chứng minh được rằng người đang sử dụng, đặt lại hoặc khôi phục thông tin đó chính là người mà thông tin đó ban đầu được cấp cho. Trí tuệ nhân tạo (AI) đã biến lỗ hổng này thành một mối đe dọa mang tính hệ thống và có khả năng lan rộng.
62% các tổ chức đã từng hứng chịu một cuộc tấn công deepfake (khảo sát của Gartner, tháng 9 năm 2025), và lừa đảo qua giọng nói đã vượt qua email để trở thành phương thức kỹ thuật xã hội chính, chiếm 11% tổng số vụ xâm nhập, trong khi tỷ lệ lừa đảo qua email giảm xuống còn 6% (báo cáo M-Trends 2026 của Mandiant).
Tại sao phương thức xác thực đa yếu tố (MFA) chống lừa đảo lại không ngăn chặn được hành vi mạo danh
Xác thực đa yếu tố (MFA) chống lừa đảo, chẳng hạn như passkeys và khóa bảo mật FIDO2, giúp giảm thiểu đáng kể các vụ lừa đảo lấy cắp thông tin đăng nhập và tái sử dụng thông tin đăng nhập. Tuy nhiên, phương pháp này sẽ bất lực khi kẻ tấn công thuyết phục bộ phận hỗ trợ kỹ thuật đặt lại thiết bị xác thực, đăng ký thiết bị của chính chúng trong quá trình thiết lập tài khoản, hoặc được tuyển dụng dưới danh tính giả mạo. Trong mỗi trường hợp này, MFA vẫn hoạt động chính xác theo thiết kế. Chỉ là nó xác thực nhầm người mà thôi.
Mở rộng mô hình xác thực Zero Trust sang các tác nhân AI
Khoảng cách này đang ngày càng gia tăng theo một hướng khác. Các tổ chức đang triển khai các tác nhân bán tự chủ có khả năng thực hiện các hành động mang tính quyết định cao và có giá trị pháp lý dựa trên quyền hạn được con người ủy quyền. Tuy nhiên, các phương pháp quản trị được thiết kế riêng cho các tác nhân AI tự chủ vẫn đang trong giai đoạn hình thành. Các sáng kiến như “Human Approval and Presence Specification” (HAPS) của iProov – một tiêu chuẩn thử nghiệm nhằm xác minh sự chấp thuận của con người đối với các hành động của tác nhân AI – đang bắt đầu giải quyết một phần của thách thức này.
Vấn đề không chỉ đơn thuần là liệu một tác nhân có được phép hành động hay không, mà là liệu có một con người thực sự nào đó đã ủy quyền cho hành động cụ thể mà tác nhân đó sắp thực hiện hay không. Nếu không có cách thức đáng tin cậy để xác lập mối liên hệ đó, việc duy trì trách nhiệm giải trình sẽ trở nên khó khăn hơn.
Trong một thế giới mà danh tính không chỉ mang tính tổng hợp mà còn mang tính chủ thể, làm thế nào để xác minh con người đứng đằng sau hành động đó?
Cách xác thực sinh trắc học khắc phục lỗ hổng về nhận dạng trong mô hình Zero Trust
Để thu hẹp khoảng cách này, cần phải vượt ra khỏi việc xác minh những gì bạn biết hoặc những gì bạn có, để chuyển sang xác minh chính con người bạn là ai. iProov thiết lập sự gắn kết đó ngay từ giai đoạn tuyển dụng và nhập môn, bằng cách xác minh sự hiện diện thực sự của con người trước khi vòng đời nhận dạng doanh nghiệp bắt đầu. Điều này tạo ra một chứng nhận có thể tái sử dụng, đồng hành cùng cá nhân trong suốt vòng đời nhận dạng và được kích hoạt tại mọi thời điểm có rủi ro cao: nhập môn từ xa, xác thực nâng cao, khôi phục tài khoản và ủy quyền đại lý.
Khả năng giúp điều này trở thành hiện thực chính là “Genuine Presence”. Bằng cách chiếu một chuỗi ánh sáng ngẫu nhiên lên thiết bị và đọc phản xạ từ khuôn mặt của người dùng, iProov tạo ra một quy trình xác minh chỉ có thể hoàn tất khi có sự hiện diện thực sự của con người trong một môi trường vật lý thực tế. Quy trình này không thể được ghi lại trước, phát lại hoặc tạo ra bởi trí tuệ nhân tạo (AI). Gartner xác định việc phát hiện sự hiện diện thực sự của con người là một trong bảy yếu tố định hình nhận dạng.
Khắc phục các lỗ hổng về bảo mật danh tính nhân viên trong suốt vòng đời
Trong bối cảnh ứng dụng trí tuệ nhân tạo (AI) như hiện nay, một khung quản lý danh tính doanh nghiệp hoàn thiện vẫn chưa đủ nếu không thể xác minh được người dùng thực sự là con người. Những lỗ hổng trong các quy trình tuyển dụng và onboarding từ xa, quyền truy cập đặc quyền, cũng như khôi phục tài khoản là những vấn đề phổ biến ở hầu hết các môi trường doanh nghiệp và đang trở thành mục tiêu của các cuộc tấn công trên quy mô lớn. Mỗi giai đoạn trong vòng đời danh tính đều tiềm ẩn những rủi ro riêng:
- Tuyển dụng: Hình thức tuyển dụng từ xa cho phép những kẻ tấn công tham gia phỏng vấn và gia nhập công ty dưới danh tính giả mạo.
- Quá trình tích hợp: thông tin xác thực sẽ được cấp cho người hoàn tất quy trình, do đó mọi lần kiểm tra sau đó sẽ kế thừa bất kỳ lỗi nào xảy ra ở đây.
- Các thao tác yêu cầu quyền truy cập đặc quyền: chuyển khoản ngân hàng, thay đổi cài đặt quản trị và xuất dữ liệu là những trường hợp mà nếu người không có thẩm quyền thực hiện sẽ gây ra thiệt hại nghiêm trọng nhất.
- Khôi phục tài khoản: Các phương thức khôi phục được thiết kế để sử dụng trong trường hợp thông tin đăng nhập thông thường không thành công, điều này khiến chúng trở thành điểm dễ bị lợi dụng nhất để chiếm đoạt danh tính.
- Ủy quyền thông qua đại diện: khi một đại diện hành động thay mặt cho một người, bạn cần có bằng chứng cho thấy việc đó đã được một con người thực sự chấp thuận.
iProov lấp đầy những lỗ hổng đó bằng một lớp xác thực danh tính sinh trắc học được tích hợp vào các hệ thống quản lý danh tính hiện có, bao gồm các nền tảng Quản lý Danh tính và Quyền truy cập (IAM), các thiết bị được quản lý và không được quản lý (Microsoft, iOS và Android), cũng như các công cụ liên lạc và hội nghị truyền hình.
Hãy truy cập trang Giới thiệu Bộ giải pháp nhân sự của chúng tôi hoặc đăng ký ngay hôm nay để tham gia buổi trình diễn tư vấn iProov!
Tiếp tục đọc
Ngày 12 tháng 8 năm 2026