1° ottobre 2026
L'identità Zero Trust si basa su un unico principio: non fidarsi mai, verificare sempre. Tuttavia, la maggior parte delle piattaforme di gestione delle identità aziendali verifica le credenziali, i dispositivi e le sessioni, ma non la persona che li utilizza. Ciò crea una falla che gli aggressori stanno ora sfruttando su larga scala: la credenziale giusta nelle mani della persona sbagliata.
Perché l'identità è il punto debole della sicurezza Zero Trust
In tutte le principali violazioni subite dalle aziende negli ultimi anni, i controlli sull’identità hanno rappresentato un punto critico di fallimento. Nel 2023, secondo quanto riportato, Scattered Spider ha dimostrato che una singola telefonata all’help desk IT era sufficiente a mettere in ginocchio MGM Resorts, con un costo di 100 milioni di dollari. Lo stesso concetto è stato ribadito nel 2025, con attacchi di ingegneria sociale contro M&S e Co-op che hanno causato disagi stimati tra i 270 e i 440 milioni di sterline.
Un attacco simile è stato sferrato contro Jaguar Land Rover, bloccando la produzione automobilistica per cinque settimane, causando disagi a centinaia di fornitori e provocando danni stimati in 1,9 miliardi di sterline all’economia britannica.
L'attacco deepfake ai danni di Arup ha dimostrato che gli hacker sono in grado di inserire nelle videochiamate dirigenti sintetici così convincenti da autorizzare bonifici bancari per un valore di 25,6 milioni di dollari.
E l'operazione di infiltrazione di lavoratori a distanza nordcoreani, attiva almeno dal 2018, ha permesso a migliaia di professionisti IT di inserirsi all'interno di aziende della Fortune 500 e, secondo le stime, avrebbe fruttato al regime quasi 800 milioni di dollari solo nel 2024.
In che modo l'intelligenza artificiale sta cambiando gli attacchi basati sull'identità
L’intelligenza artificiale ha agito da moltiplicatore di potenza per quanto riguarda l’efficacia e la portata degli attacchi basati sull’identità. Ciò che un tempo richiedeva operatori esperti, molto tempo e lavoro manuale può ora essere eseguito su larga scala, con maggiore precisione e a costi inferiori. Ogni fase della catena di attacco basata sull’identità ne ha risentito: ricerca degli obiettivi, raccolta delle credenziali, phishing, ingegneria sociale e usurpazione d’identità, accesso iniziale ed elusione dei sistemi di sicurezza. L’IA agentica promette di ampliare ulteriormente la portata degli attacchi, consentendo flussi di lavoro semi-autonomi che perfezionano continuamente le campagne di phishing, migliorano il targeting e adattano le tecniche utilizzate.
Perché il divario nell’identità Zero Trust è di natura strutturale
Il motivo per cui gli attacchi odierni sono così efficaci è che questa lacuna è strutturale. L’IAM ha modernizzato il modo in cui verifichiamo credenziali, dispositivi e sessioni, ma ha ereditato un presupposto: se la credenziale è valida, anche la persona lo è. In definitiva, si basa sull’integrità del legame tra una credenziale e il suo legittimo proprietario, piuttosto che sulla persona stessa.
Una credenziale può sembrare correttamente autenticata, ma ciò non dimostra che la persona che la utilizza, la reimposta o la recupera sia effettivamente la stessa a cui era stata originariamente rilasciata. L’intelligenza artificiale ha trasformato questa lacuna in una minaccia sistemica e su larga scala.
Il 62% delle organizzazioni ha subito un attacco deepfake (sondaggio Gartner, settembre 2025), e il voice phishing ha superato l’e-mail come principale vettore di ingegneria sociale, raggiungendo l’11% delle intrusioni, mentre il phishing via e-mail è sceso al 6% (rapporto M-Trends 2026 di Mandiant).
Perché l'autenticazione a più fattori (MFA) resistente al phishing non impedisce l'usurpazione d'identità
L'autenticazione a più fattori (MFA) resistente al phishing, come le passkey e le chiavi di sicurezza FIDO2, riduce notevolmente il rischio di phishing delle credenziali e di riproduzione delle stesse. Tuttavia, non è di alcun aiuto quando un malintenzionato convince l'help desk a reimpostare un autenticatore, registra il proprio dispositivo durante la procedura di onboarding o viene assunto sotto falsa identità. In ciascuno di questi casi, l'MFA funziona esattamente come previsto: semplicemente autentica la persona sbagliata.
Estensione dell’identità Zero Trust agli agenti di intelligenza artificiale
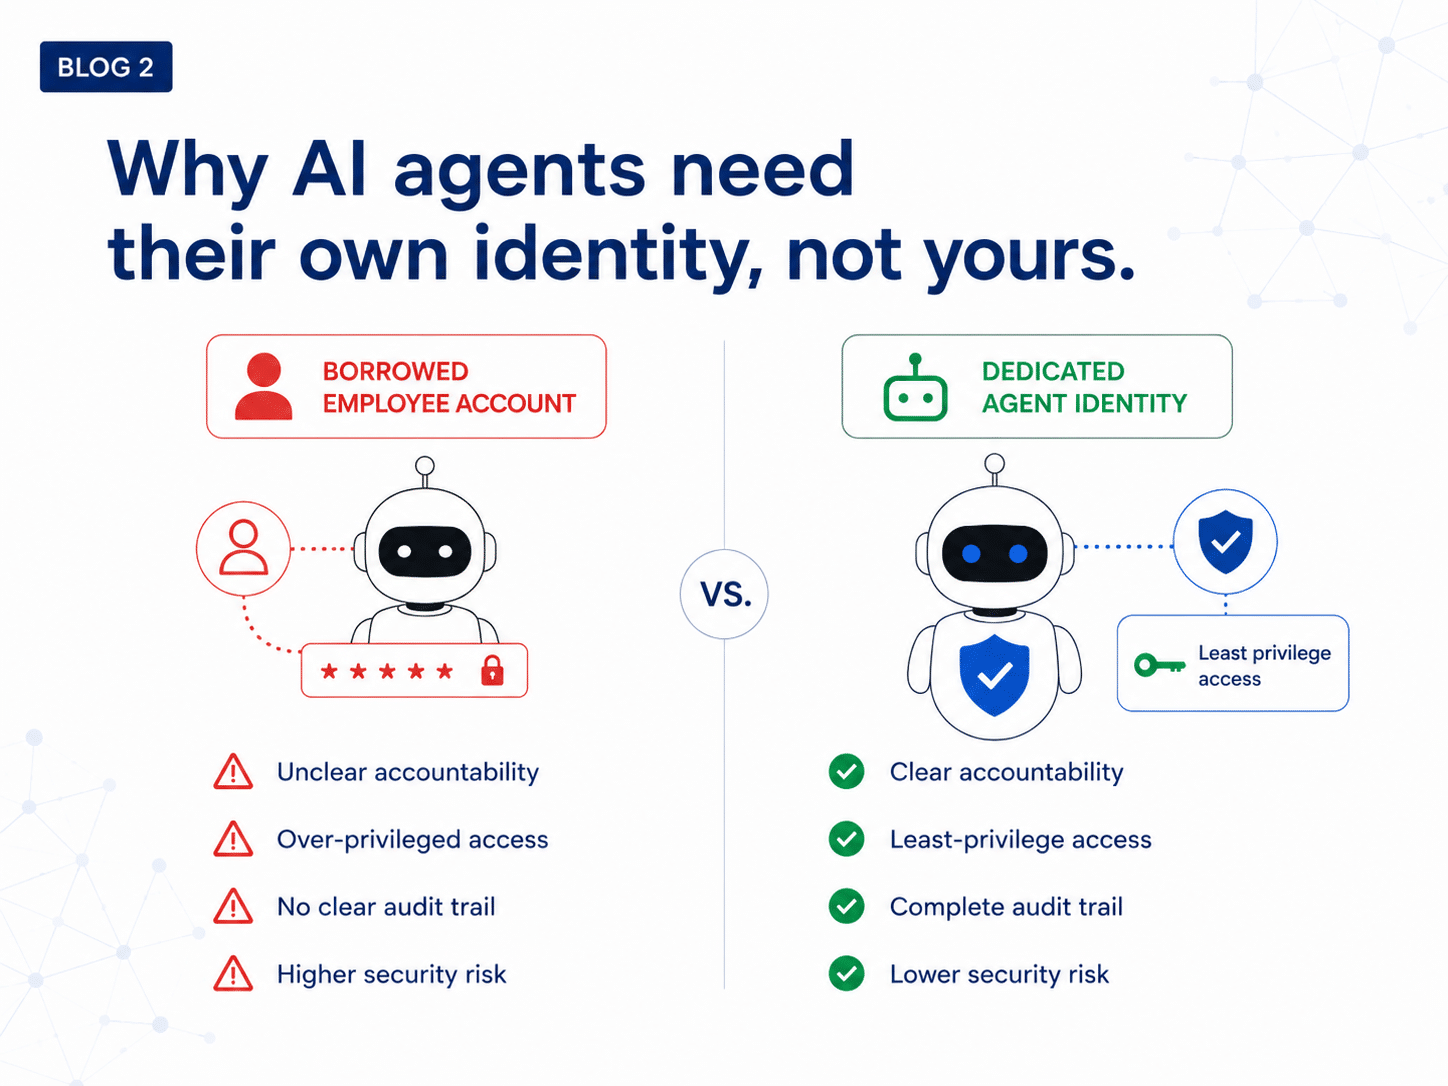
Lo stesso divario si sta aggravando anche in un secondo ambito. Le organizzazioni stanno implementando agenti semi-autonomi in grado di eseguire azioni ad alto rischio e giuridicamente vincolanti sotto l’autorità delegata da parte di esseri umani. Tuttavia, gli approcci di governance progettati specificamente per gli agenti di IA autonomi sono ancora in fase embrionale. Iniziative come l’Human Approval and Presence Specification (HAPS) di iProov, una specifica sperimentale per la verifica dell’approvazione umana delle azioni degli agenti di IA, stanno iniziando ad affrontare una parte di questa sfida.
La questione non è semplicemente se un agente abbia l’autorizzazione ad agire, ma se un vero essere umano abbia autorizzato l’azione specifica che sta per compiere. Senza un modo affidabile per stabilire tale nesso, diventa più difficile garantire la responsabilità.
In un mondo in cui l’identità non è solo sintetica ma anche agente, come si fa a verificare chi sia la persona che sta dietro all’azione?
In che modo la verifica biometrica colma le lacune nell’identità nel modello Zero Trust
Per colmare questa lacuna è necessario andare oltre la semplice verifica di ciò che si sa o si possiede, per arrivare a verificare chi si è realmente. iProov instaura questo legame già in fase di assunzione e inserimento, verificando la presenza umana effettiva prima ancora che abbia inizio il ciclo di vita dell’identità aziendale. Ciò crea una credenziale riutilizzabile che accompagna l’individuo per tutto il ciclo di vita dell’identità e viene richiamata in ogni momento ad alto rischio: inserimento da remoto, autenticazione rafforzata, recupero dell’account e autorizzazione agente.
La funzionalità che rende possibile tutto ciò è la “Genuine Presence”. Illuminando il dispositivo con una sequenza luminosa casuale e rilevando il riflesso sul volto della persona, iProov crea un evento di verifica che può essere completato solo da un essere umano reale in un ambiente fisico reale. Non può essere preregistrato, riprodotto né generato dall’intelligenza artificiale. Gartner identifica il rilevamento della presenza umana reale come una delle sette forze che plasmano l’identità.
Colmare le lacune nella sicurezza dell’identità del personale lungo l’intero ciclo di vita
Nell’attuale contesto caratterizzato dall’intelligenza artificiale, un solido sistema di gestione delle identità aziendali non è sufficiente se non è possibile verificare l’autenticità della persona. Le lacune relative alle assunzioni e all’inserimento del personale da remoto, agli accessi privilegiati e al recupero degli account sono comuni nella maggior parte degli ambienti aziendali e sono oggetto di attacchi su larga scala. Ogni fase del ciclo di vita delle identità comporta rischi specifici:
- Assunzioni: le assunzioni da remoto consentono agli hacker di sostenere un colloquio e di entrare a far parte dell'azienda sotto falsa identità.
- Onboarding: le credenziali vengono assegnate a chiunque completi la procedura, quindi ogni verifica successiva riprende eventuali errori commessi in questa fase.
- Azioni con privilegi: bonifici bancari, modifiche amministrative ed esportazioni di dati sono le operazioni in cui una persona non autorizzata può causare i danni maggiori.
- Recupero dell'account: le procedure di reimpostazione vengono utilizzate quando le credenziali normali non funzionano, il che le rende il punto più facile da cui partire per appropriarsi di un'identità.
- Autorizzazione da parte di un agente: quando un agente agisce per conto di una persona, è necessario dimostrare che tale azione sia stata approvata da un vero essere umano.
iProov colma tali lacune grazie a un livello di verifica biometrica dell’identità integrato nelle infrastrutture di gestione delle identità esistenti, che copre le piattaforme di gestione delle identità e degli accessi (IAM), i dispositivi gestiti e non gestiti (Microsoft, iOS e Android) e gli strumenti di comunicazione e videoconferenza.
Visita la nostra pagina dedicata alla suite di soluzioni per la gestione del personale oppure prenota oggi stesso la tua demo consulenziale di iProov!