1 ตุลาคม 2569
ระบบระบุตัวตนแบบ Zero Trust สร้างขึ้นบนหลักการเดียว: ไม่เคยเชื่อใจ แต่ต้องตรวจสอบเสมอ แต่ระบบระบุตัวตนขององค์กรส่วนใหญ่ตรวจสอบข้อมูลรับรอง อุปกรณ์ และเซสชันเท่านั้น ไม่ใช่บุคคลที่ใช้งานระบบเหล่านั้น ซึ่งก่อให้เกิดช่องโหว่ที่ผู้โจมตีกำลังใช้ประโยชน์อย่างกว้างขวางในปัจจุบัน: ข้อมูลรับรองที่ถูกต้องอยู่ในมือของบุคคลที่ไม่เหมาะสม
ทำไมอัตลักษณ์จึงเป็นจุดอ่อนในระบบความปลอดภัยแบบ Zero Trust
ในเหตุการณ์การละเมิดข้อมูลขององค์กรขนาดใหญ่ในช่วงไม่กี่ปีที่ผ่านมา การควบคุมตัวตนได้กลายเป็นจุดอ่อนสำคัญที่ก่อให้เกิดความล้มเหลว ในปี 2023 กลุ่ม Scattered Spider ได้แสดงให้เห็นว่าการโทรเพียงครั้งเดียวไปยังศูนย์บริการ ITก็เพียงพอที่จะทำให้ MGM Resorts หยุดดำเนินการ ซึ่งก่อให้เกิดความเสียหายมูลค่า 100 ล้านดอลลาร์สหรัฐฯ พวกเขาได้พิสูจน์ประเด็นเดียวกันนี้อีกครั้งในปี 2025 ผ่านการโจมตีด้วยวิศวกรรมสังคมต่อ M&S และ Co-op ซึ่งก่อให้เกิดความเสียหายที่คาดการณ์ไว้ระหว่าง270-440 ล้านปอนด์
การโจมตีแบบเดียวกันได้เกิดขึ้นกับบริษัท Jaguar Land Rover ซึ่งทำให้การผลิตรถยนต์ต้องหยุดลงเป็นเวลาห้าสัปดาห์ ส่งผลกระทบต่อผู้จัดหาวัตถุดิบหลายร้อยราย และก่อให้เกิดความเสียหายต่อเศรษฐกิจของสหราชอาณาจักรประมาณ1.9 พันล้านปอนด์
การโจมตีด้วย deepfake ของ Arup ได้แสดงให้เห็นว่าผู้โจมตีสามารถใส่ภาพผู้บริหารที่สร้างขึ้นด้วยเทคโนโลยีสังเคราะห์ลงในวิดีโอคอลได้จนดูน่าเชื่อถือพอที่จะอนุมัติการโอนเงินผ่านระบบธนาคารมูลค่า 25.6 ล้านดอลลาร์
และการแทรกซึมของพนักงานทำงานจากระยะไกลจากเกาหลีเหนือ ซึ่งเริ่มดำเนินการมาตั้งแต่ปี 2018 เป็นอย่างน้อย ได้ส่งพนักงานด้านเทคโนโลยีสารสนเทศหลายพันคนเข้าไปทำงานภายในบริษัทในรายชื่อ Fortune 500และคาดว่าจะสร้างรายได้ให้รัฐบาลเกาหลีเหนือเกือบ 800 ล้านดอลลาร์สหรัฐฯในปี 2024 เพียงปีเดียว
AI กำลังเปลี่ยนแปลงการโจมตีที่มุ่งเป้าไปที่ข้อมูลประจำตัวอย่างไร
AI ได้กลายเป็นปัจจัยที่เพิ่มประสิทธิภาพและขยายขอบเขตการโจมตีที่อาศัยข้อมูลประจำตัว สิ่งที่เมื่อก่อนต้องอาศัยผู้ดำเนินการที่มีทักษะสูง เวลาที่มาก และความพยายามแบบทำด้วยมือ ปัจจุบันสามารถดำเนินการได้ในระดับใหญ่ ด้วยความแม่นยำที่สูงขึ้นและต้นทุนที่ต่ำลง ทุกขั้นตอนในห่วงโซ่การโจมตีที่อาศัยข้อมูลประจำตัวได้รับผลกระทบทั้งหมด: การวิจัยเป้าหมาย การเก็บรวบรวมข้อมูลรับรอง การฟิชชิ่ง การวิศวกรรมสังคมและการปลอมตัว การเข้าถึงขั้นต้น และการหลบเลี่ยงระบบ AI แบบเอเจนต์ (Agentic AI) สัญญาว่าจะขยายการโจมตีให้กว้างขวางยิ่งขึ้น โดยสร้างกระบวนการทำงานแบบกึ่งอัตโนมัติที่ปรับปรุงแคมเปญฟิชชิ่งอย่างต่อเนื่อง ปรับปรุงการกำหนดเป้าหมาย และปรับเปลี่ยนเทคนิคให้เหมาะสม
ทำไมช่องว่างด้านอัตลักษณ์ใน Zero Trust จึงเป็นปัญหาเชิงโครงสร้าง
เหตุผลที่การโจมตีในปัจจุบันมีประสิทธิภาพสูงถึงขนาดนี้ ก็เพราะช่องว่างนี้เป็นปัญหาเชิงโครงสร้าง IAM ได้ปรับปรุงวิธีการตรวจสอบข้อมูลรับรอง อุปกรณ์ และเซสชันให้ทันสมัยขึ้น แต่ระบบนี้ยังคงยึดถือสมมติฐานเดิมว่า หากข้อมูลรับรองถูกต้อง ผู้ใช้ก็ถูกต้องด้วย ซึ่งในที่สุดแล้ว ระบบนี้พึ่งพาความสมบูรณ์ของความเชื่อมโยงระหว่างข้อมูลรับรองกับเจ้าของที่ถูกต้องตามกฎหมาย มากกว่าที่จะพึ่งพาตัวผู้ใช้เอง
ข้อมูลรับรองอาจดูเหมือนได้รับการยืนยันตัวตนอย่างถูกต้อง แต่ไม่ได้พิสูจน์ว่าบุคคลที่ใช้ ตั้งค่าใหม่ หรือกู้คืนข้อมูลนั้นคือบุคคลที่ได้รับการออกข้อมูลรับรองนั้นตั้งแต่แรก AI ได้เปลี่ยนช่องว่างนี้ให้กลายเป็นภัยคุกคามที่ขยายตัวและส่งผลกระทบอย่างกว้างขวาง
62% ขององค์กรเคยประสบกับการโจมตีด้วย deepfake (การสำรวจของ Gartner, กันยายน 2025) และการฟิชชิ่งผ่านเสียงได้แซงหน้าอีเมลในฐานะช่องทางหลักของการวิศวกรรมสังคม โดยเพิ่มขึ้นเป็น 11% ของการบุกรุก ในขณะที่การฟิชชิ่งผ่านอีเมลลดลงเหลือ 6% (รายงาน M-Trends 2026 ของ Mandiant)
ทำไมระบบ MFA ที่ต้านการฟิชชิ่งจึงไม่สามารถป้องกันการปลอมตัวได้
ระบบการยืนยันตัวตนหลายขั้นตอน (MFA) ที่ต้านทานการฟิชชิ่ง เช่น passkeys และกุญแจความปลอดภัย FIDO2 ช่วยลดความเสี่ยงจากการฟิชชิ่งข้อมูลการเข้าสู่ระบบและการใช้ข้อมูลการเข้าสู่ระบบซ้ำได้อย่างมีประสิทธิภาพ แต่ระบบนี้ไม่สามารถช่วยได้เมื่อผู้โจมตีชักจูงฝ่ายสนับสนุนให้รีเซ็ตตัวตรวจสอบการยืนยันตัวตน ลงทะเบียนอุปกรณ์ของตนเองในขั้นตอนการตั้งค่าเริ่มต้น หรือได้รับการจ้างงานภายใต้ตัวตนปลอม ในทุกกรณีดังกล่าว ระบบ MFA ทำงานตามการออกแบบอย่างถูกต้อง เพียงแต่ยืนยันตัวตนของบุคคลที่ผิดเท่านั้น
การขยายระบบ Zero Trust สำหรับการระบุตัวตนไปยังเอเยนต์ AI
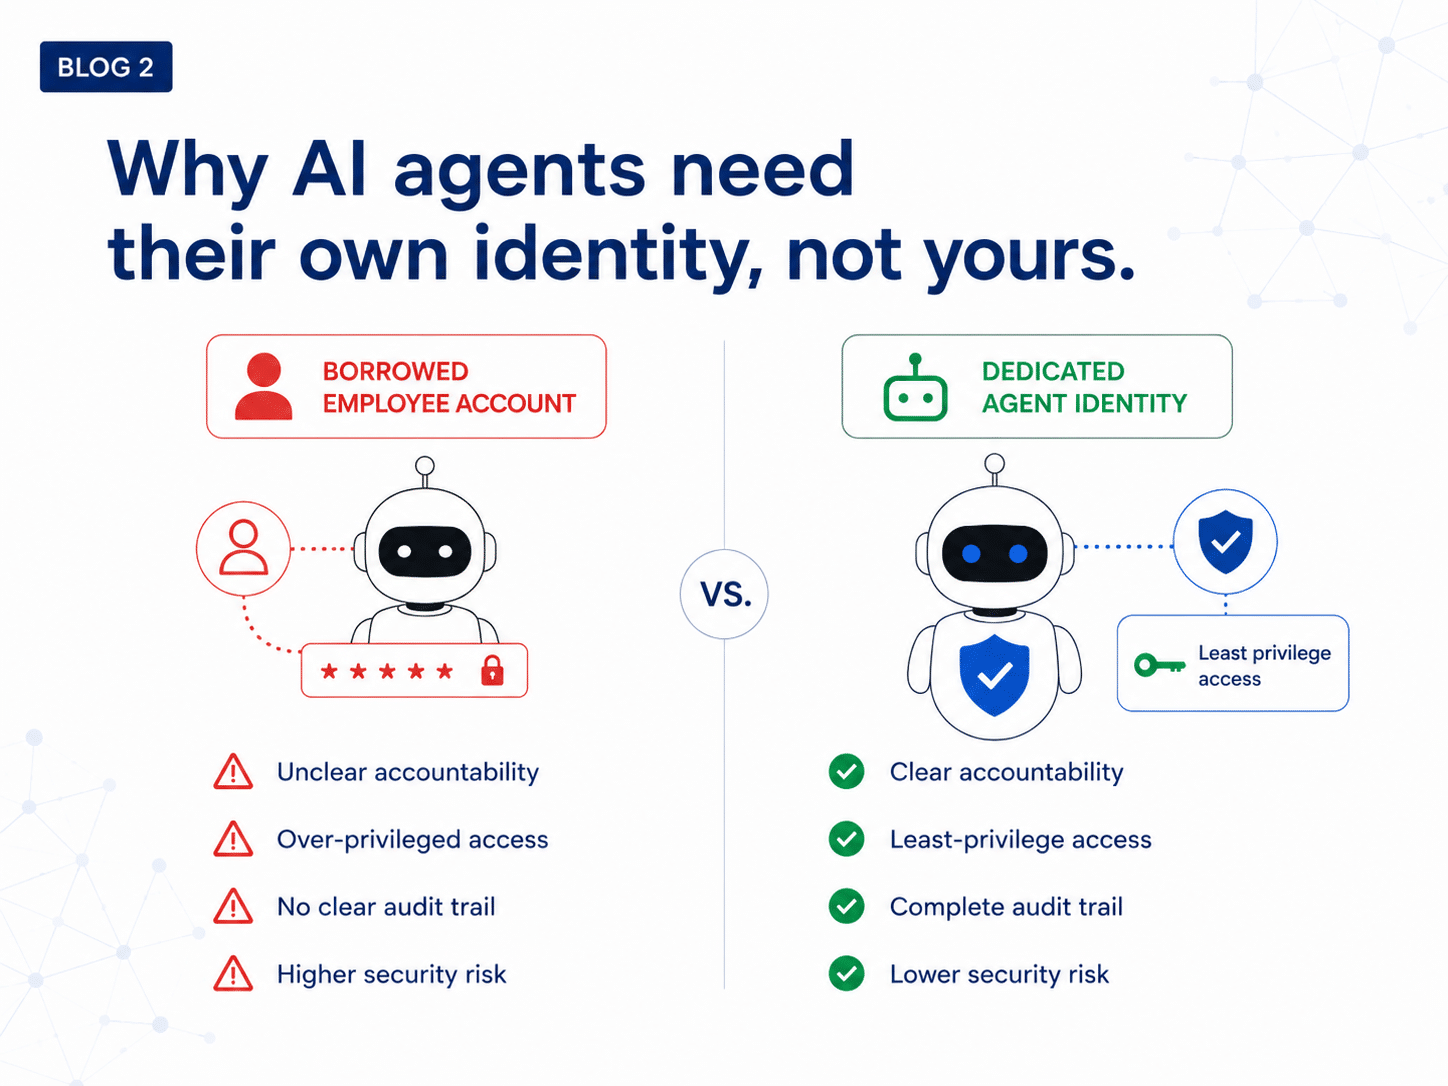
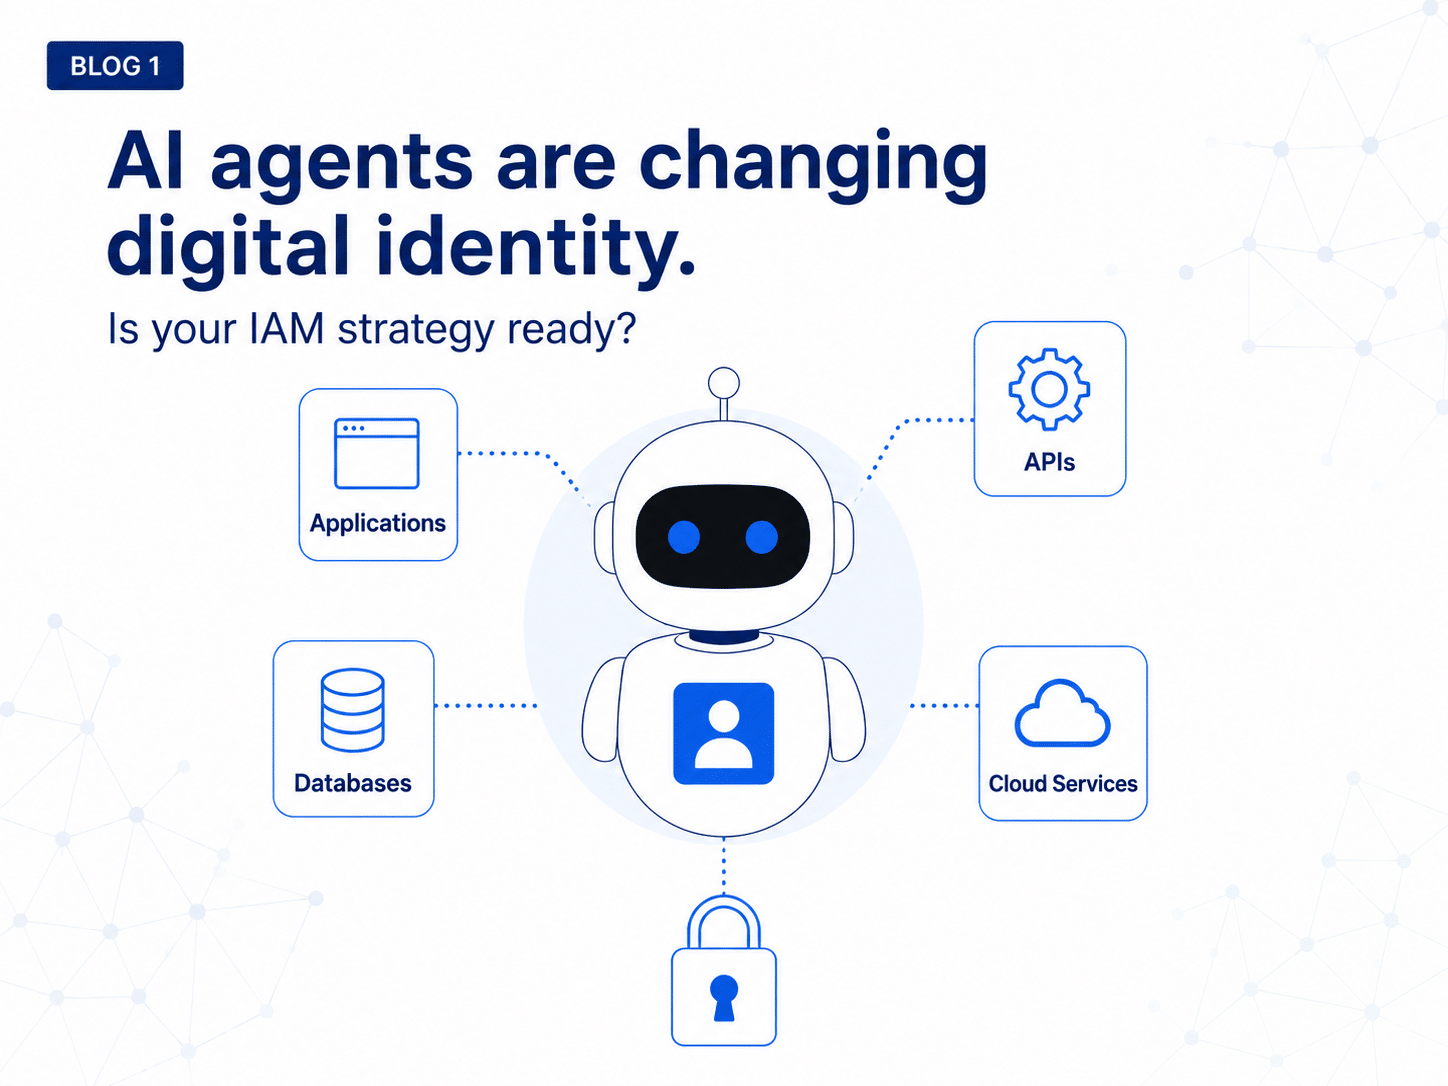
ช่องว่างเดียวกันนี้กำลังทวีความรุนแรงขึ้นในอีกทิศทางหนึ่ง องค์กรต่าง ๆ กำลังนำเอเจนต์กึ่งอัตโนมัติมาใช้ ซึ่งมีความสามารถในการดำเนินการที่มีความเสี่ยงสูงและมีผลผูกพันทางกฎหมาย ภายใต้อำนาจที่มนุษย์มอบหมาย อย่างไรก็ตาม แนวทางการกำกับดูแลที่ออกแบบมาโดยเฉพาะสำหรับเอเจนต์ AI ที่ทำงานแบบอัตโนมัติ ยังคงอยู่ในขั้นเริ่มต้น โครงการต่าง ๆ เช่นHuman Approval and Presence Specification (HAPS) ของ iProov ซึ่งเป็นข้อกำหนดเชิงทดลองสำหรับการตรวจสอบการอนุมัติของมนุษย์ต่อการดำเนินการของเอเจนต์ AI กำลังเริ่มแก้ไขส่วนหนึ่งของความท้าทายนี้
ปัญหาไม่ใช่เพียงว่าตัวแทนมีสิทธิ์ดำเนินการหรือไม่ แต่เป็นว่ามนุษย์จริง ๆ ได้ให้สิทธิ์ในการดำเนินการเฉพาะนั้นหรือไม่ หากไม่มีวิธีที่เชื่อถือได้เพื่อยืนยันความเชื่อมโยงดังกล่าว การรักษาความรับผิดชอบก็จะยิ่งยากขึ้น
ในโลกที่อัตลักษณ์ไม่เพียงแต่เป็นสิ่งที่สร้างขึ้น แต่ยังมีความสามารถในการกระทำด้วย คุณจะตรวจสอบได้อย่างไรว่าผู้อยู่เบื้องหลังการกระทำนั้นเป็นมนุษย์จริง?
การตรวจสอบด้วยข้อมูลชีวภาพช่วยปิดช่องว่างด้านอัตลักษณ์ในโมเดล Zero Trust อย่างไร
การปิดช่องว่างนี้จำเป็นต้องก้าวไปไกลกว่าการตรวจสอบสิ่งที่คุณรู้หรือสิ่งที่คุณมี สู่การตรวจสอบว่าคุณคือใคร iProov สร้างการเชื่อมโยงนี้ตั้งแต่ขั้นตอนการรับจ้างและกระบวนการรับพนักงานใหม่ โดยตรวจสอบการมีอยู่จริงของบุคคลก่อนที่วงจรชีวิตของอัตลักษณ์องค์กรจะเริ่มต้น สิ่งนี้สร้างข้อมูลรับรองที่สามารถใช้ซ้ำได้ ซึ่งจะติดตามบุคคลนั้นตลอดวงจรชีวิตของอัตลักษณ์ และถูกเรียกใช้ในทุกช่วงเวลาที่มีความเสี่ยงสูง เช่น การรับพนักงานใหม่แบบระยะไกลการยืนยันตัวตนขั้นสูง การกู้คืนบัญชี และการอนุญาตแบบตัวแทน
ความสามารถที่ทำให้สิ่งนี้เป็นไปได้คือ“Genuine Presence”(การมีอยู่จริงของบุคคล) โดยใช้แสงที่มีลำดับการส่องแบบสุ่มส่องไปยังอุปกรณ์และอ่านการสะท้อนจากใบหน้าของบุคคล iProov จึงสร้างกระบวนการตรวจสอบที่จำเป็นต้องมีบุคคลจริงอยู่ในสภาพแวดล้อมทางกายภาพจริงเพื่อดำเนินการให้เสร็จสิ้น กระบวนการนี้ไม่สามารถบันทึกไว้ล่วงหน้า เล่นซ้ำ หรือสร้างขึ้นโดย AI ได้ Gartner ระบุว่าการตรวจจับการมีอยู่จริงของบุคคลเป็นหนึ่งในเจ็ดปัจจัยที่ช่วยกำหนดรูปแบบของอัตลักษณ์
การแก้ไขจุดอ่อนด้านความปลอดภัยของข้อมูลประจำตัวพนักงานตลอดวงจรชีวิต
ในสภาพแวดล้อมที่ขับเคลื่อนด้วย AI ในปัจจุบัน กรอบงานด้านอัตลักษณ์องค์กรที่พัฒนาอย่างครบถ้วนก็ยังไม่เพียงพอ หากไม่สามารถยืนยันตัวตนของบุคคลจริงได้ ช่องโหว่ในกระบวนการรับสมัครและจัดเตรียมพนักงานจากระยะไกล การเข้าถึงระบบด้วยสิทธิ์พิเศษ และการกู้คืนบัญชี เป็นปัญหาที่พบได้ทั่วไปในสภาพแวดล้อมองค์กรส่วนใหญ่ และกำลังถูกโจมตีอย่างกว้างขวาง แต่ละขั้นตอนในวงจรชีวิตของอัตลักษณ์มีความเสี่ยงเฉพาะตัว:
- การรับสมัครงาน: การรับสมัครงานแบบระยะไกลทำให้ผู้โจมตีสามารถเข้าร่วมการสัมภาษณ์และสมัครงานด้วยตัวตนปลอมได้
- การลงทะเบียน: ข้อมูลรับรองจะถูกส่งไปยังผู้ที่เสร็จสิ้นกระบวนการ ดังนั้นการตรวจสอบในขั้นตอนถัดไปจะรับช่วงต่อข้อผิดพลาดที่เกิดขึ้นในขั้นตอนนี้
- การดำเนินการที่มีสิทธิ์พิเศษ: การโอนเงินผ่านระบบธนาคาร การเปลี่ยนแปลงข้อมูลผู้ดูแลระบบ และการส่งออกข้อมูล เป็นจุดที่หากบุคคลที่ไม่เหมาะสมดำเนินการ จะก่อให้เกิดความเสียหายมากที่สุด
- การกู้คืนบัญชี: มีระบบรีเซ็ตไว้สำหรับกรณีที่ข้อมูลการเข้าสู่ระบบปกติไม่ทำงาน ซึ่งทำให้ระบบนี้เป็นจุดที่ง่ายที่สุดสำหรับการยึดครองบัญชี
- การมอบอำนาจแบบตัวแทน: เมื่อตัวแทนดำเนินการแทนบุคคลใดนั้น คุณจำเป็นต้องมีหลักฐานว่าบุคคลจริงได้อนุมัติการดำเนินการดังกล่าวแล้ว
iProov ช่วยปิดช่องว่างดังกล่าวด้วยชั้นการรับรองตัวตนแบบชีวมิติที่ผสานเข้ากับระบบจัดการตัวตนที่มีอยู่ ซึ่งครอบคลุมแพลตฟอร์มการจัดการตัวตนและการเข้าถึง (IAM) อุปกรณ์ที่ได้รับการจัดการและไม่ได้รับการจัดการ (Microsoft, iOS และ Android) รวมถึงเครื่องมือสื่อสารและประชุมทางวิดีโอ
เยี่ยมชมหน้าWorkforce Solution Suiteของเรา หรือจองการสาธิต iProovแบบให้คำปรึกษาได้ทันทีวันนี้!