15 Oktober 2026
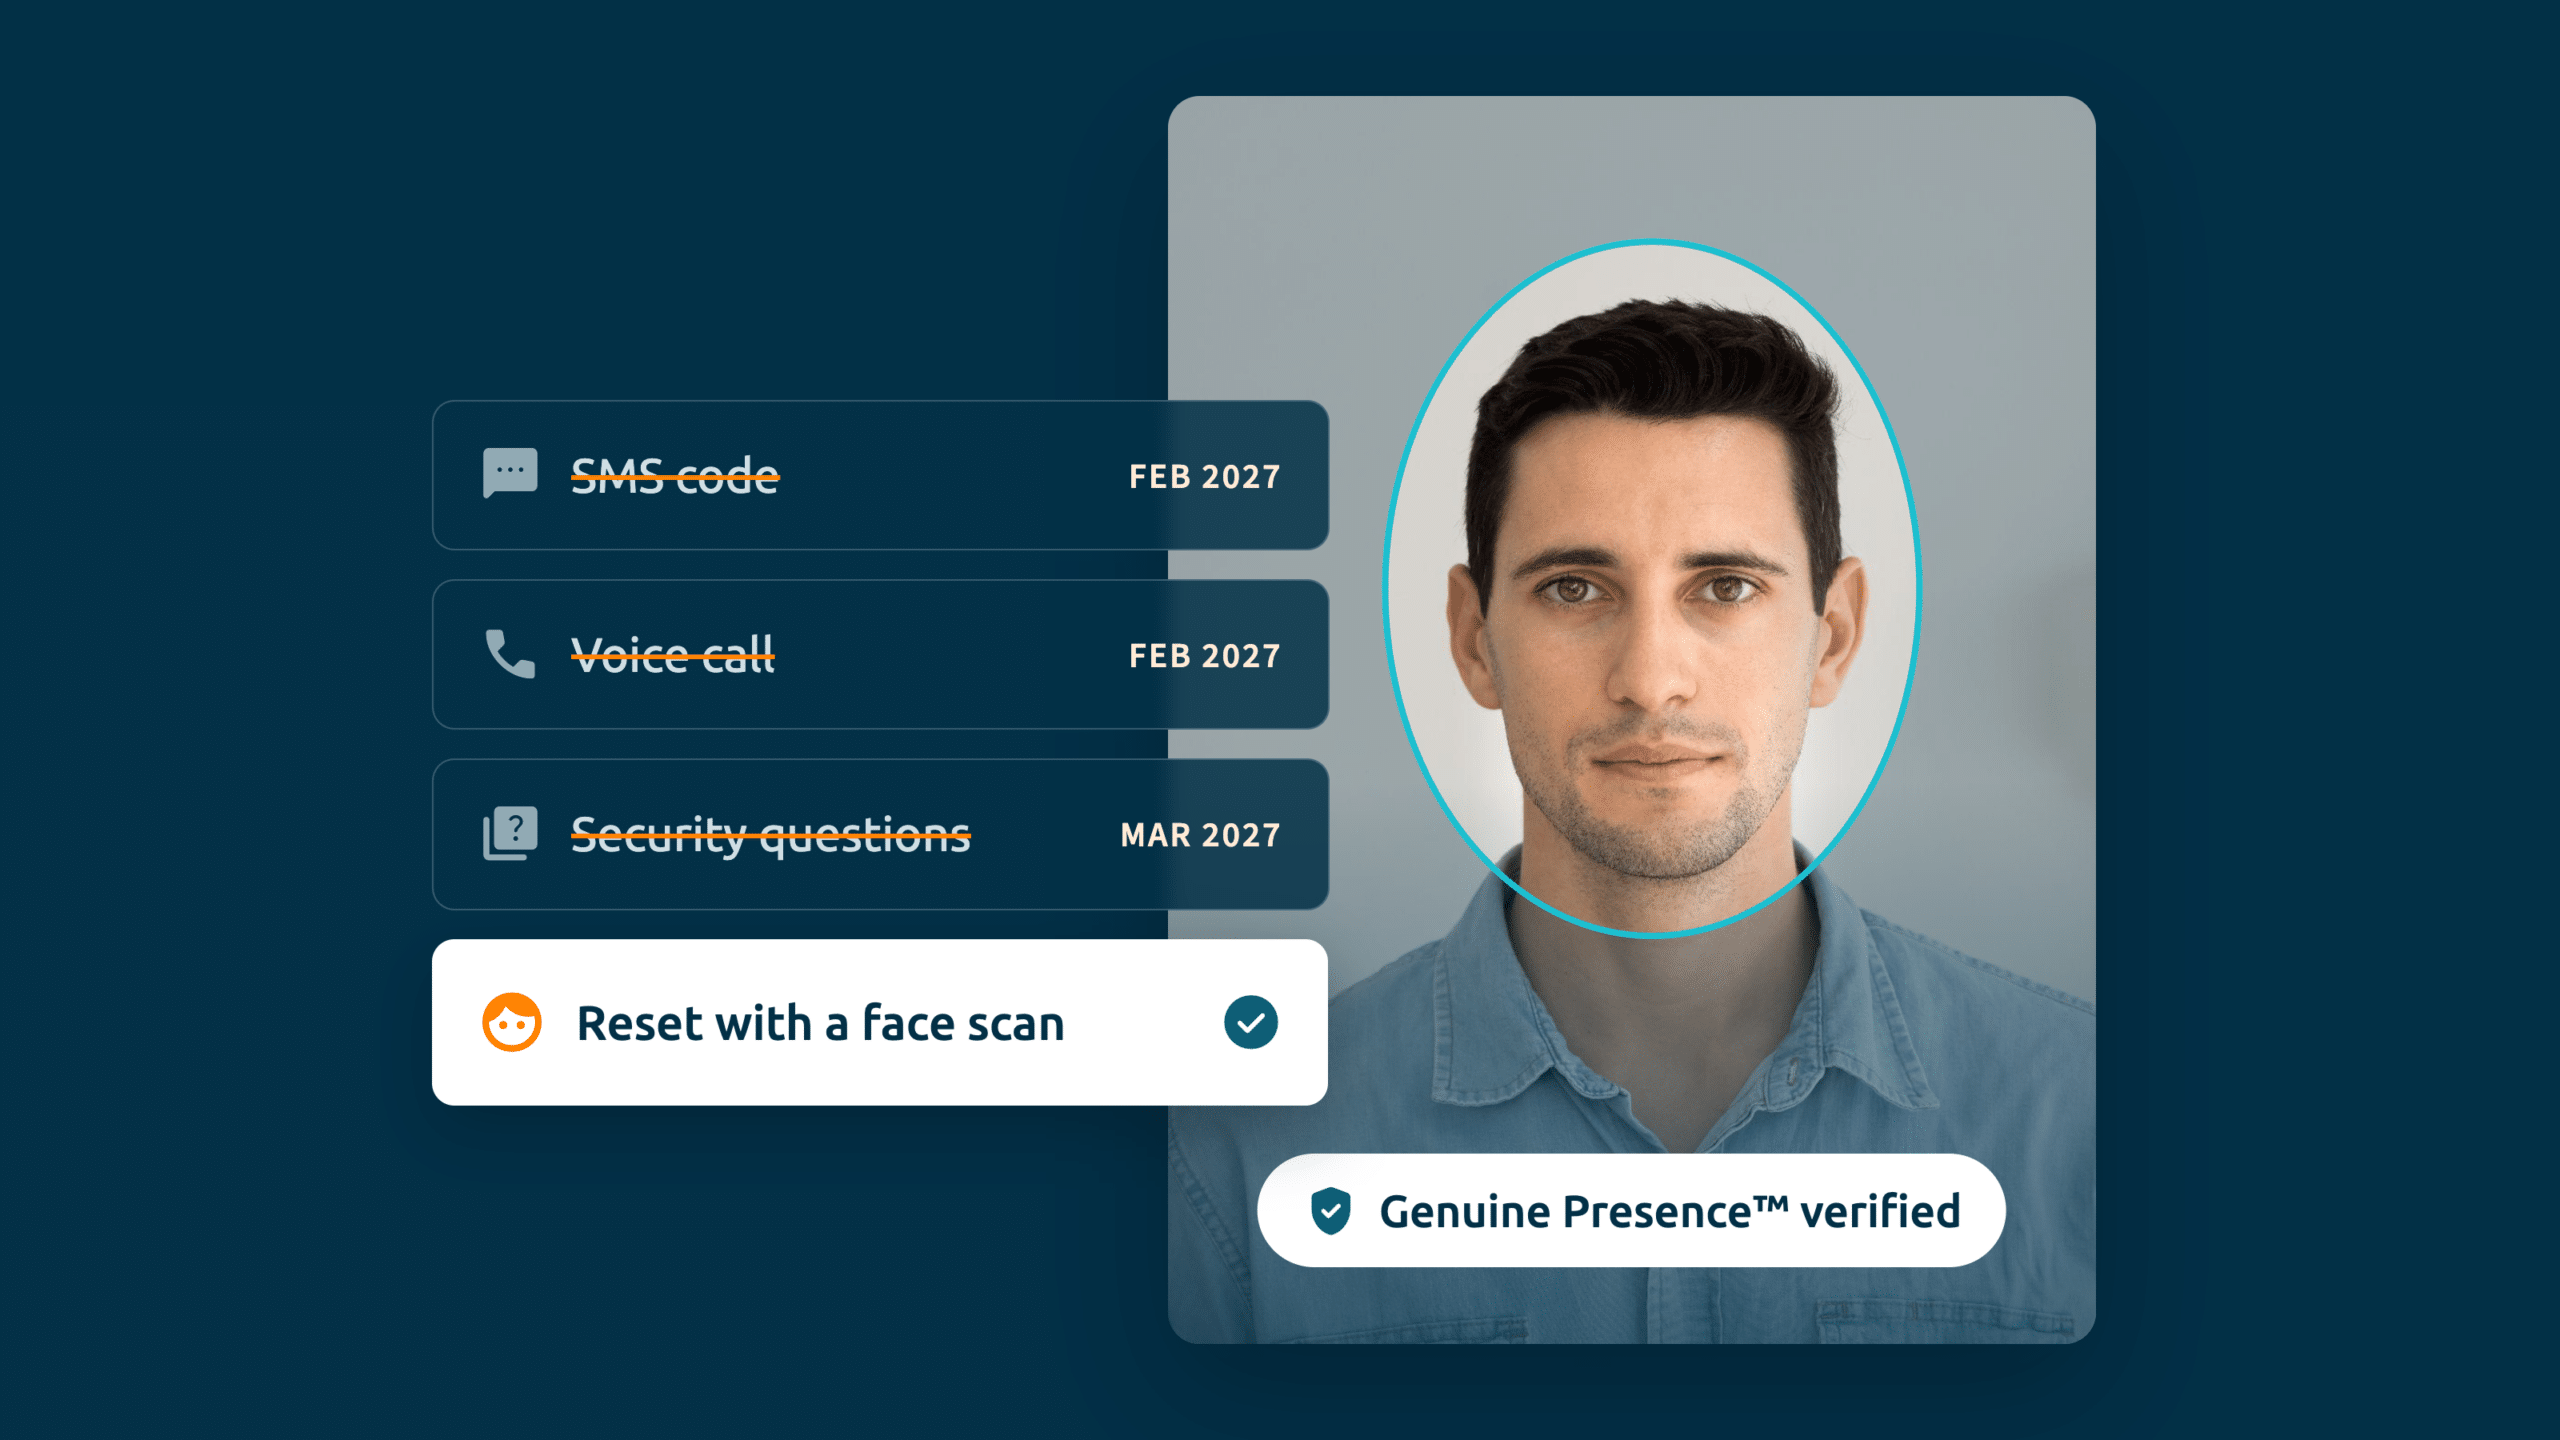
Microsoft telah mengumumkan bahwa mereka akan menghentikan layanan pengiriman SMS dan panggilan suara miliknya di Entra ID mulai 1 Februari 2027. Langkah ini merupakan bagian dari upaya yang lebih luas menuju otentikasi yang tahan terhadap serangan phishing, yang telah menjadikan passkey sebagai metode masuk default pada September 2026. Banyak pakar di bidang identitas akan menganggap langkah ini sudah sangat terlambat. Pihak lain akan mulai mengkaji apa artinya hal ini bagi bagian-bagian dari infrastruktur mereka yang secara diam-diam bergantung pada SMS — dan salah satu yang terbesar adalah fitur reset kata sandi mandiri (SSPR).
SMS merupakan salah satu cara paling umum yang digunakan pengguna untuk memverifikasi identitas mereka saat mereset kata sandi. Jika cara ini dihapuskan, pertanyaannya menjadi: apa saja yang tersisa untuk SSPR, dan apakah sistem ini dapat diterapkan untuk semua orang?
Apa yang tersisa bagi SSPR tanpa SMS dan panggilan suara?
SSPR memungkinkan pengguna untuk mereset kata sandi mereka tanpa perlu menghubungi layanan bantuan, dengan menggunakan metode otentikasi yang terdaftar. Setelah layanan SMS dan panggilan suara yang disediakan Microsoft dihentikan — dan seiring dengan dihapuskannya pertanyaan keamanan sekitar Maret 2027 — metode SSPR yang didukung akan berkurang menjadi beberapa pilihan saja:
- Microsoft Authenticator — pemberitahuan push atau kode berbasis waktu
- Token OATH berbasis perangkat keras atau perangkat lunak — kode sekali pakai yang diketik, yang dianggap rentan terhadap phishing oleh Microsoft
- Kode sandi satu kali melalui email — keamanannya hanya sebatas keamanan kotak surat tersebut, dan tidak akan membantu jika akun yang terkunci adalah akun kerja
Yang perlu diperhatikan, metode-metode yang kuat dan tahan terhadap serangan phishing yang direkomendasikan Microsoft kepada semua orang — passkeys, Windows Hello for Business, dan kunci keamanan FIDO2 — sama sekali tidak dapat digunakan untuk SSPR. Akibatnya, proses reset hanya menyisakan opsi-opsi yang masing-masing memerlukan smartphone, aplikasi, fob, atau kotak surat.
Organisasi dapat mempertahankan layanan SMS melalui penyedia layanan telekomunikasi yang dikelola pelanggan di Microsoft Security Store, namun hal itu tetap memiliki risiko phishing dengan biaya baru — ini hanyalah solusi sementara, bukan solusi permanen.
SSPR Sudah Tak Terjangkau Lagi bagi Para Petugas di Garis Depan
Bagi karyawan yang bekerja di belakang meja dan memiliki telepon kantor, salah satu metode tersebut biasanya berhasil. Namun, bagi karyawan yang tidak bekerja di belakang meja, petugas garis depan, dan pekerja shift, seringkali tidak ada satupun yang berhasil.
Di banyak pabrik, gudang, toko ritel, dan pusat layanan pelanggan, ponsel pribadi dilarang dibawa ke area kerja. Faktanya, 64% pekerja garis depan bekerja di bawah pembatasan penggunaan ponsel pintar, baik sebagian maupun sepenuhnya, di area produksi (Weavix, 2025). Jika seorang pekerja tidak boleh membawa ponsel, ia tidak dapat mendaftarkan aplikasi Authenticator atau menerima OTP — yang berarti ia tidak pernah terdaftar dalam Otentikasi Multi-Faktor (MFA), dan SSPR pun tidak pernah tersedia baginya sejak awal. Bagi kelompok ini, menghapus SMS tidak membuat proses reset mandiri menjadi lebih sulit; hal ini justru menegaskan bahwa satu-satunya metode yang mudah diakses dan mungkin dapat menjangkau mereka kini telah hilang.
Akibatnya, tim terpaksa berimprovisasi. Kata sandi ditulis di catatan tempel di samping terminal bersama, perangkat dibiarkan tetap masuk, dan satu akun login digunakan bersama oleh seluruh lini — sehingga jika kata sandi direset pada satu shift, shift berikutnya tidak bisa mengaksesnya. Ini bukanlah kelalaian dalam disiplin; ini adalah konsekuensi ketika proses pemulihan tidak sesuai dengan cara kerja orang-orang sebenarnya.
Biaya Kesenjangan Pemulihan
Ketika layanan mandiri tidak berfungsi, setiap kasus terkunci di luar sistem akan menjadi tiket layanan bantuan atau memerlukan persetujuan manajer. Menurut Gartner, pengaturan ulang kata sandi dan kasus terkunci di luar sistem menyumbang hingga 50% dari tiket layanan bantuan, dengan biaya tenaga kerja rata-rata sekitar $70 per pengaturan ulang (Forrester, 2022). Bagi pekerja lini depan, hal ini juga menimbulkan biaya signifikan akibat hilangnya produktivitas. Wawancara dengan pelanggan kami menunjukkan bahwa waktu yang dibutuhkan untuk memulihkan akses karyawan yang terkunci berkisar antara 30 menit hingga satu hari penuh, dan tim keamanan sebuah perusahaan besar mengatakan kepada kami bahwa mereka mengerahkan sekitar dua staf penuh waktu hanya untuk pemulihan manual.
Layanan bantuan juga merupakan titik lemah. Ketika ada yang menelepon, petugas layanan bantuan tidak memiliki cara yang pasti untuk mengetahui dengan siapa mereka sedang berbicara. Serangan Scattered Spider membuktikan betapa mudahnya melakukan rekayasa sosial terhadap layanan bantuan dan membujuk mereka untuk mereset MFA, yang berujung padapengambilalihan akun yang merugikandi MGM, M&S, Co-op, Qantas, dan banyak lagi. Tidak melakukan apa-apa bukanlah hal yang gratis: ini merupakan biaya operasional tetap dan vektor serangan yang terbuka.
Verifikasi Orangnya, Bukan Perangkatnya
Cara untuk mengatasi kesenjangan ini adalah dengan beralih dari verifikasi kredensial atau perangkat ke verifikasi identitas orang tersebut. iProov menambahkan lapisan identitas biometrik berbasis cloud ke Microsoft Entra ID. Pengguna cukup mendaftar sekali dengan menggunakan identitas dan wajah mereka, dan setelah itu dapat mereset kata sandi atau memulihkan akun mereka hanya dengan satu kali pemindaian wajah.
Karena sistem ini memverifikasi identitas seseorang, bukan kredensialnya, sistem ini tidak dapat hilang, dicuri, atau disadap, serta dirancang untuk menahan serangan deepfake dan injeksi. Sistem ini berjalan di peramban pada perangkat apa pun yang dilengkapi kamera, seperti workstation bersama atau kios di area kerja. Tanpa memerlukan ponsel pintar, aplikasi pendamping, atau token, sistem ini dapat mengatasi skenario perangkat hilang dan perangkat bersama yang tidak dapat ditangani oleh metode SSPR bawaan.
Ketika pengguna meminta reset, mereka akan dialihkan ke iProov, melakukan verifikasi dengan wajah mereka, dan kata sandi tersebut akan disimpan kembali ke Active Directory untuk lingkungan Entra hibrida, atau Kartu Akses Sementara akan diterbitkan. Pemeriksaan yang sama dapat menggantikan pertanyaan berbasis pengetahuan dalam proses pemulihan melalui layanan bantuan, sehingga menutup celah serangan rekayasa sosial.
Perencanaan Menjelang Batas Waktu
Batas waktu 1 Februari 2027 memaksa setiap pengguna untuk berhenti menggunakan layanan SMS dan panggilan suara yang disediakan Microsoft. Bagi pekerja yang tidak memiliki perangkat tetap dan pekerja yang berbagi perangkat — serta siapa pun yang terkunci di luar sistem tanpa perangkat untuk membuktikan identitasnya — metode yang mereka gunakan harus dapat berfungsi tanpa perlu membawa ponsel di saku. Tim yang dapat melewati proses ini dengan lancar adalah tim yang mengidentifikasi pengguna-pengguna tersebut sejak sekarang dan memberikan mereka jalur pemulihan yang sama sekali tidak bergantung pada perangkat.