15. Oktober 2026
Microsoft hat angekündigt, die eigene SMS- und Sprachanruf-Zustellung in Entra ID ab dem 1. Februar 2027 einzustellen. Dies ist Teil einer umfassenderen Initiative hin zu einer phishing-resistenten Authentifizierung, in deren Rahmen Passkeys bereits im September 2026 zur Standard-Anmeldemethode gemacht wurden. Viele Verantwortliche im Bereich Identitätsmanagement werden dies als längst überfällig ansehen. Andere werden sich damit auseinandersetzen müssen, was dies für die Bereiche ihrer Infrastruktur bedeutet, die stillschweigend auf SMS angewiesen sind – und einer der wichtigsten davon ist die selbstständige Passwortzurücksetzung (SSPR).
SMS ist eine der gängigsten Methoden, mit denen sich Nutzer bei einer Passwortzurücksetzung authentifizieren. Nimmt man diese Möglichkeit weg, stellt sich die Frage: Was bleibt dann noch für SSPR übrig, und funktioniert das für alle?
Was bleibt SSPR ohne SMS und Sprachanrufe noch übrig?
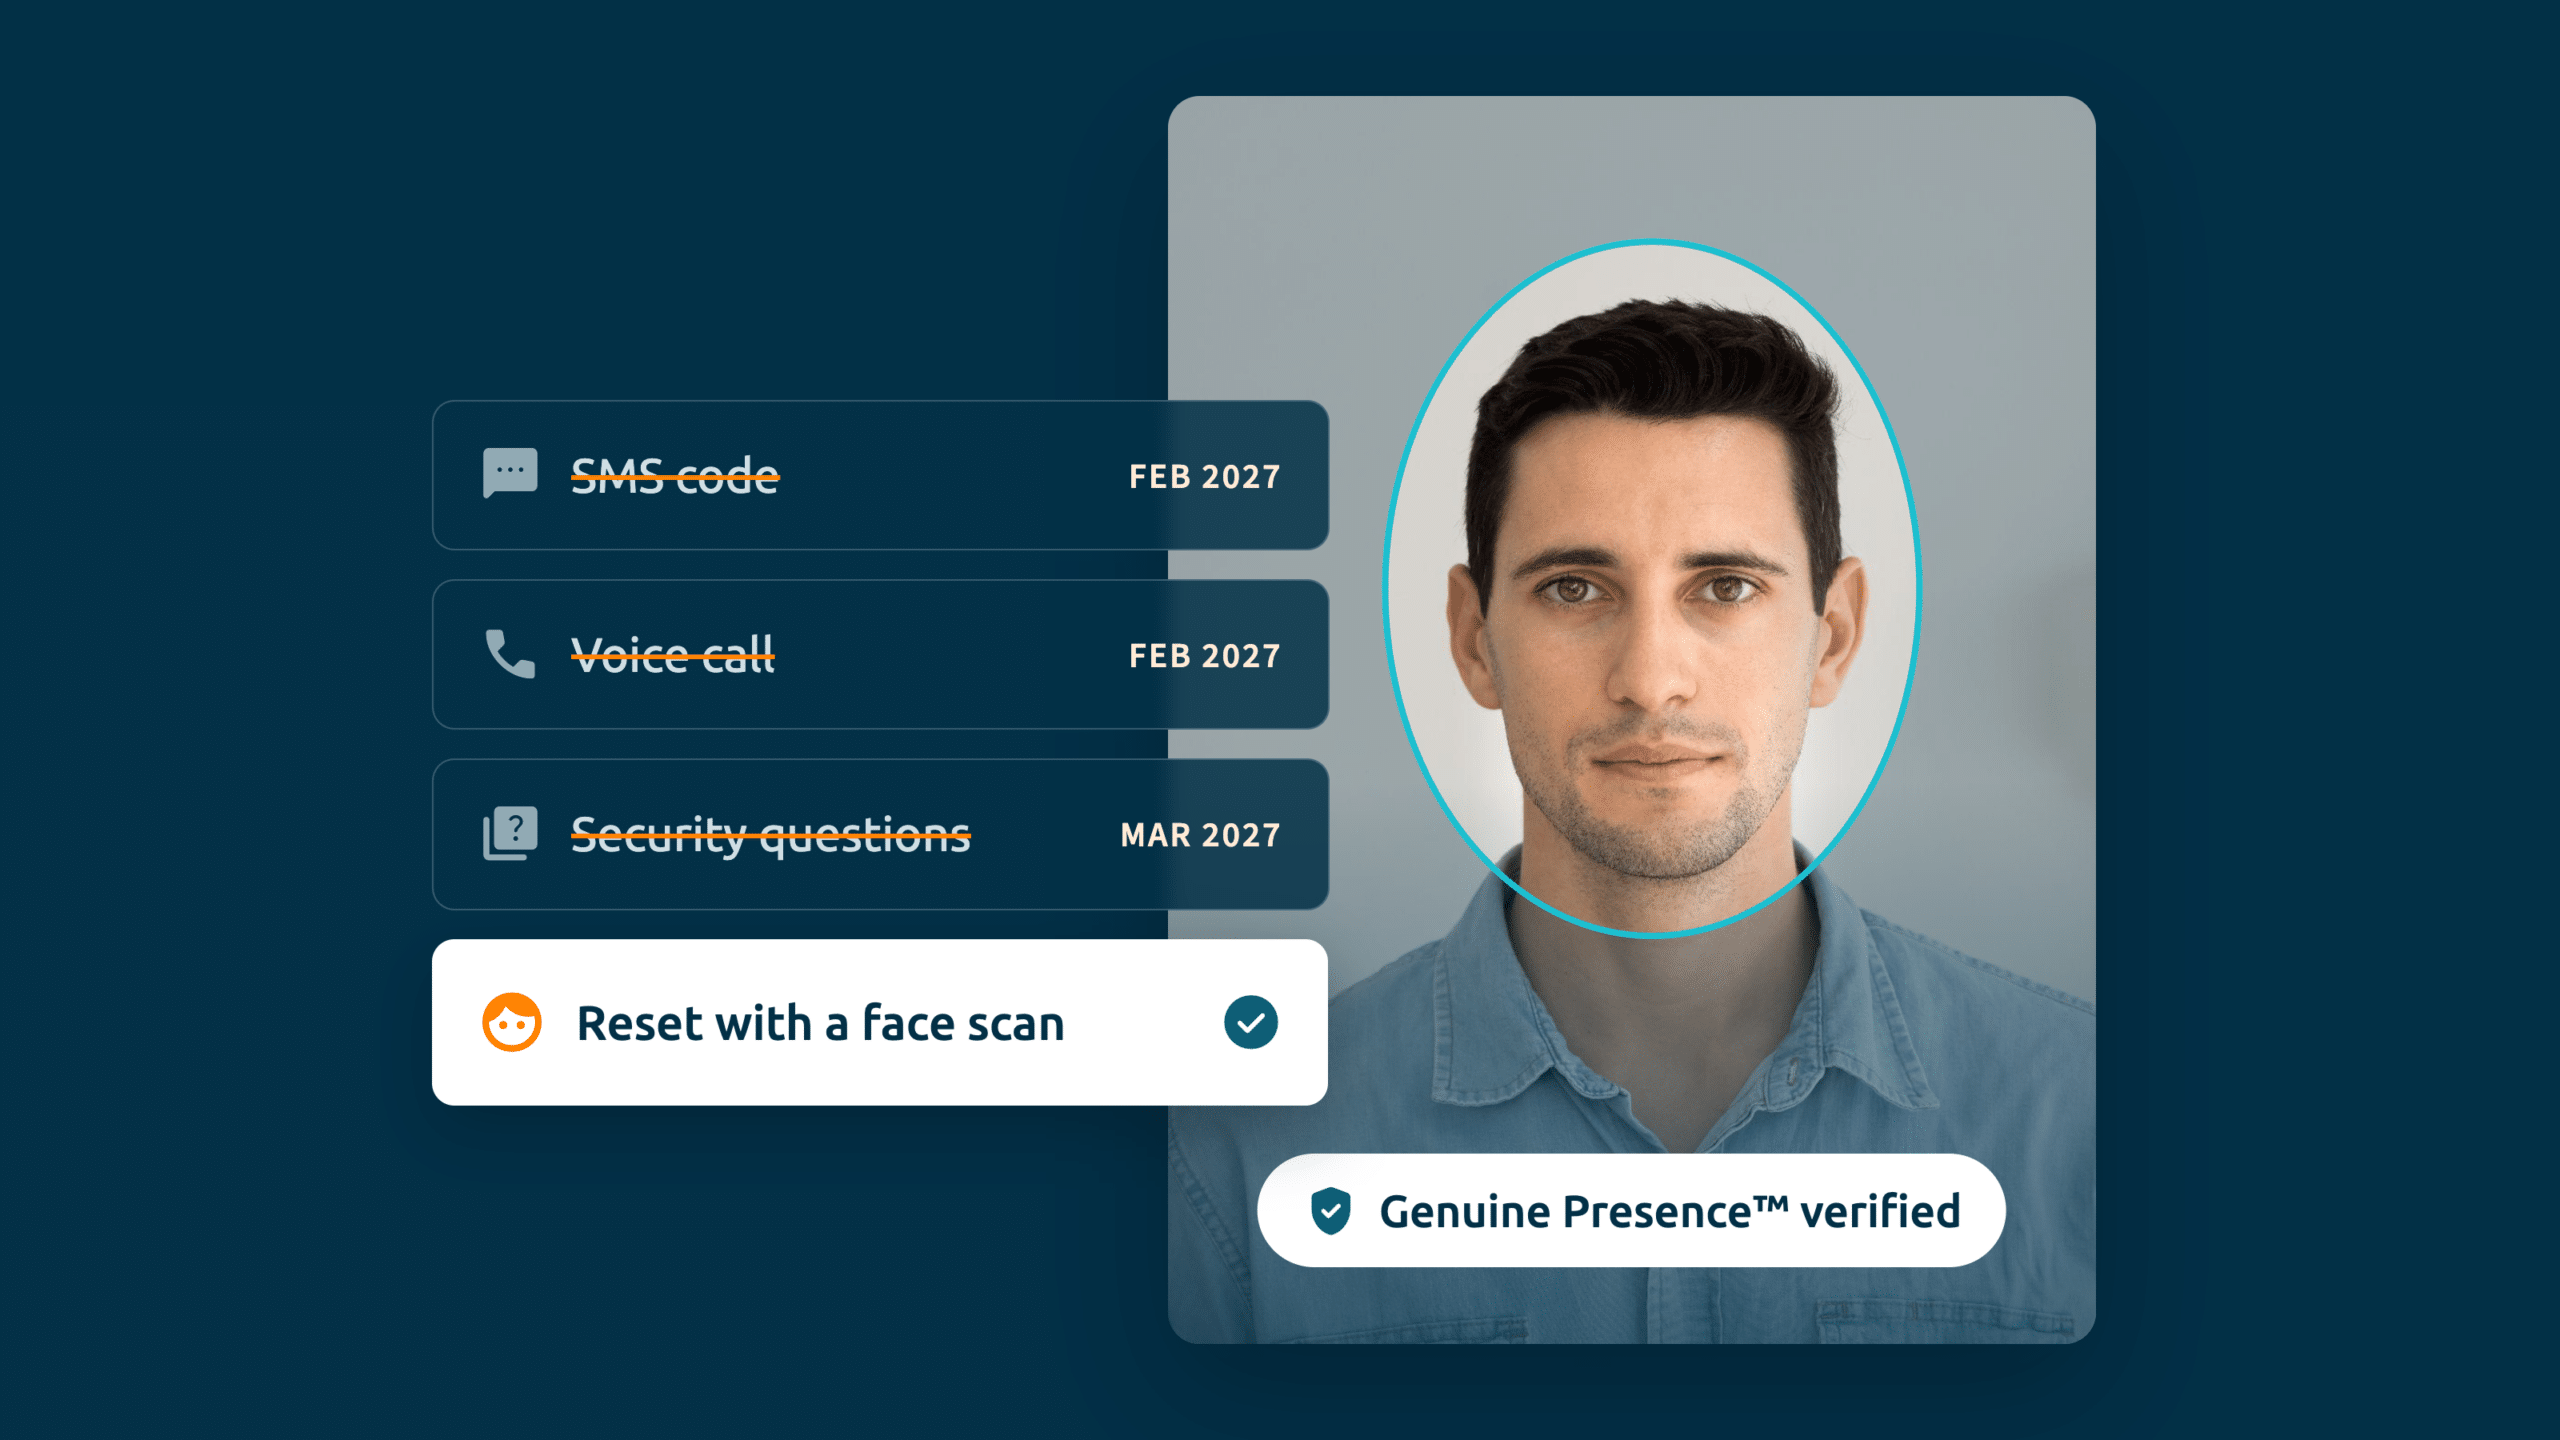
Mit SSPR können Benutzer ihr Passwort mithilfe einer registrierten Authentifizierungsmethode ohne Hilfe des Helpdesks zurücksetzen. Sobald die von Microsoft bereitgestellten SMS- und Sprachdienste eingestellt werden – und da auch Sicherheitsfragen etwa im März 2027 abgeschafft werden –, beschränkt sich die Liste der unterstützten SSPR-Methoden auf wenige Optionen:
- Microsoft Authenticator — Push-Benachrichtigung oder zeitbasierter Code
- OATH-Token (Hardware oder Software) – ein eingegebener Einmalcode, der von Microsoft als anfällig für Phishing eingestuft wird
- Einmal-Passwort per E-Mail — ist nur so sicher wie das E-Mail-Konto und nützt nichts, wenn es sich um das Arbeitskonto handelt, von dem der Nutzer ausgesperrt ist
Bemerkenswert ist, dass die sicheren, phishing-resistenten Methoden, zu denen Microsoft alle Nutzer hinlenkt – Passkeys, Windows Hello for Business, FIDO2-Sicherheitsschlüssel –, für SSPR überhaupt nicht genutzt werden können. Somit bleiben für die Passwortzurücksetzung nur Optionen übrig, für die jeweils ein Smartphone, eine App, ein Schlüsselanhänger oder ein Briefkasten erforderlich ist.
Unternehmen können SMS durch einen vom Kunden verwalteten Telekommunikationsanbieter im Microsoft Security Store den SMS-Dienst aufrechterhalten, doch dabei bleibt das Phishing-Risiko bestehen, und es entstehen neue Kosten – eine Notlösung, keine dauerhafte Abhilfe.
SSPR war für die Front bereits unerreichbar
Für einen Mitarbeiter am Schreibtisch mit einem Firmentelefon funktioniert in der Regel eine dieser Methoden. Für Mitarbeiter ohne festen Arbeitsplatz, im Kundendienst und im Schichtdienst funktioniert oft keine davon.
In vielen Produktionsstätten, Lagern, Einzelhandelsgeschäften und Callcentern sind private Mobiltelefone im Betriebsbereich nicht erlaubt. Tatsächlich unterliegen 64 % der Mitarbeiter mit Kundenkontakt im Produktionsbereich teilweisen oder vollständigen Smartphone-Einschränkungen (Weavix, 2025). Wenn ein Mitarbeiter kein Handy mit sich führen darf, kann er die Authenticator-App nicht registrieren oder ein Einmalpasswort (OTP) erhalten – was bedeutet, dass er nie für die Multi-Faktor-Authentifizierung (MFA) registriert wurde und SSPR für ihn von vornherein nicht verfügbar war. Für diese Personengruppe erschwert der Verzicht auf SMS das Zurücksetzen per Self-Service nicht; er bestätigt vielmehr, dass die einzige unkomplizierte Methode, die sie möglicherweise erreicht hätte, wegfällt.
Also greifen die Teams auf Improvisationen zurück. Passwörter werden auf Haftnotizen neben gemeinsam genutzten Terminals notiert, Geräte bleiben dauerhaft angemeldet, und ein einziger Login wird für eine ganze Produktionslinie gemeinsam genutzt – sodass eine Zurücksetzung in einer Schicht die nächste davon ausschließt. Das sind keine Verstöße gegen die Disziplin; das passiert, wenn der Wiederherstellungsprozess nicht zu den tatsächlichen Arbeitsabläufen der Mitarbeiter passt.
Die Kosten der Erholungslücke
Wenn der Self-Service nicht funktioniert, wird jede Sperrung zu einem Helpdesk-Ticket oder erfordert die Genehmigung eines Vorgesetzten. Laut Gartner machen Passwort-Zurücksetzungen und Sperrungen bis zu 50 % der Helpdesk-Tickets aus, bei durchschnittlichen Arbeitskosten von rund 70 US-Dollar pro Zurücksetzung (Forrester, 2022). Für einen Mitarbeiter an vorderster Front ist dies zudem mit erheblichen Kosten durch Produktivitätsverluste verbunden. Unsere Kundenbefragungen ergaben, dass die Zeit bis zur vollständigen Wiederherstellung des Zugriffs für einen ausgesperrten Mitarbeiter zwischen 30 Minuten und einem ganzen Tag liegt, und das Sicherheitsteam eines großen Unternehmens teilte uns mit, dass es allein für die manuelle Wiederherstellung etwa zwei Vollzeitmitarbeiter einsetzt.
Auch der Helpdesk ist ein Schwachpunkt. Wenn jemand anruft, haben die Mitarbeiter keine Möglichkeit, wirklich zu wissen, mit wem sie sprechen. Scattered Spider hat gezeigt, wie einfach es ist, den Helpdesk durch Social Engineering zu manipulieren und die Mitarbeiter dazu zu bringen, die MFA zurückzusetzen, was zu schwerwiegendenKontoübernahmen bei MGM, M&S, Co-op, Qantas und vielen anderenUnternehmen führte. Untätigkeit hat ihren Preis: Sie verursacht laufende Betriebskosten und stellt einen offenen Angriffsvektor dar.
Überprüfen Sie die Person, nicht das Gerät
Um diese Lücke zu schließen, muss der Schwerpunkt von der Überprüfung eines Ausweises oder eines Geräts auf die Überprüfung der Person verlagert werden. iProov erweitert Microsoft Entra ID um eine cloudbasierte biometrische Identitätsschicht. Nutzer registrieren sich einmalig mit ihrem Ausweis und ihrem Gesicht und können danach ihr Passwort zurücksetzen oder ihr Konto mit einem einzigen Gesichtsscan wiederherstellen .
Da es die Person selbst und nicht etwa einen Zugangsnachweis verifiziert, kann es weder verloren gehen, gestohlen noch abgefangen werden und ist so konzipiert, dass es Deepfake- und Injektionsangriffen standhält. Es läuft im Browser auf jedem Gerät mit Kamera, beispielsweise auf einem gemeinsam genutzten Arbeitsplatzrechner oder einem Kiosk im Produktionsbereich. Da weder ein Smartphone, eine Begleit-App noch ein Token erforderlich sind, deckt es Szenarien ab, in denen Geräte verloren gehen oder gemeinsam genutzt werden – Situationen, die mit den nativen SSPR-Methoden nicht abgedeckt werden können.
Wenn ein Benutzer eine Zurücksetzung beantragt, wird er zu iProov weitergeleitet, identifiziert sich dort per Gesichtserkennung, und das Passwort wird bei hybriden Entra-Umgebungen wieder in Active Directory gespeichert oder es wird ein temporärer Zugangspass ausgestellt. Dieselbe Überprüfung kann die wissensbasierten Fragen bei der Passwortwiederherstellung durch den Helpdesk ersetzen und so den Social-Engineering-Angriffsvektor schließen.
Planung im Hinblick auf die Frist
Die Frist am 1. Februar 2027 zwingt alle Nutzer dazu, die von Microsoft bereitgestellten SMS- und Sprachdienste aufzugeben. Für Mitarbeiter ohne festen Arbeitsplatz und solche, die Geräte gemeinsam nutzen – sowie für alle, die sich ausgesperrt haben und kein Gerät zur Identitätsbestätigung zur Hand haben – muss die neue Methode auch ohne Smartphone in der Tasche funktionieren. Die Teams, die diese Umstellung reibungslos bewältigen, sind diejenigen, die diese Nutzer bereits jetzt identifizieren und ihnen einen Wiederherstellungsweg bieten, der völlig unabhängig von einem Gerät ist.
Erfahren Sie, wie iProov Recover mit Microsoft Entra ID zusammenarbeitet.