15 ตุลาคม 2569
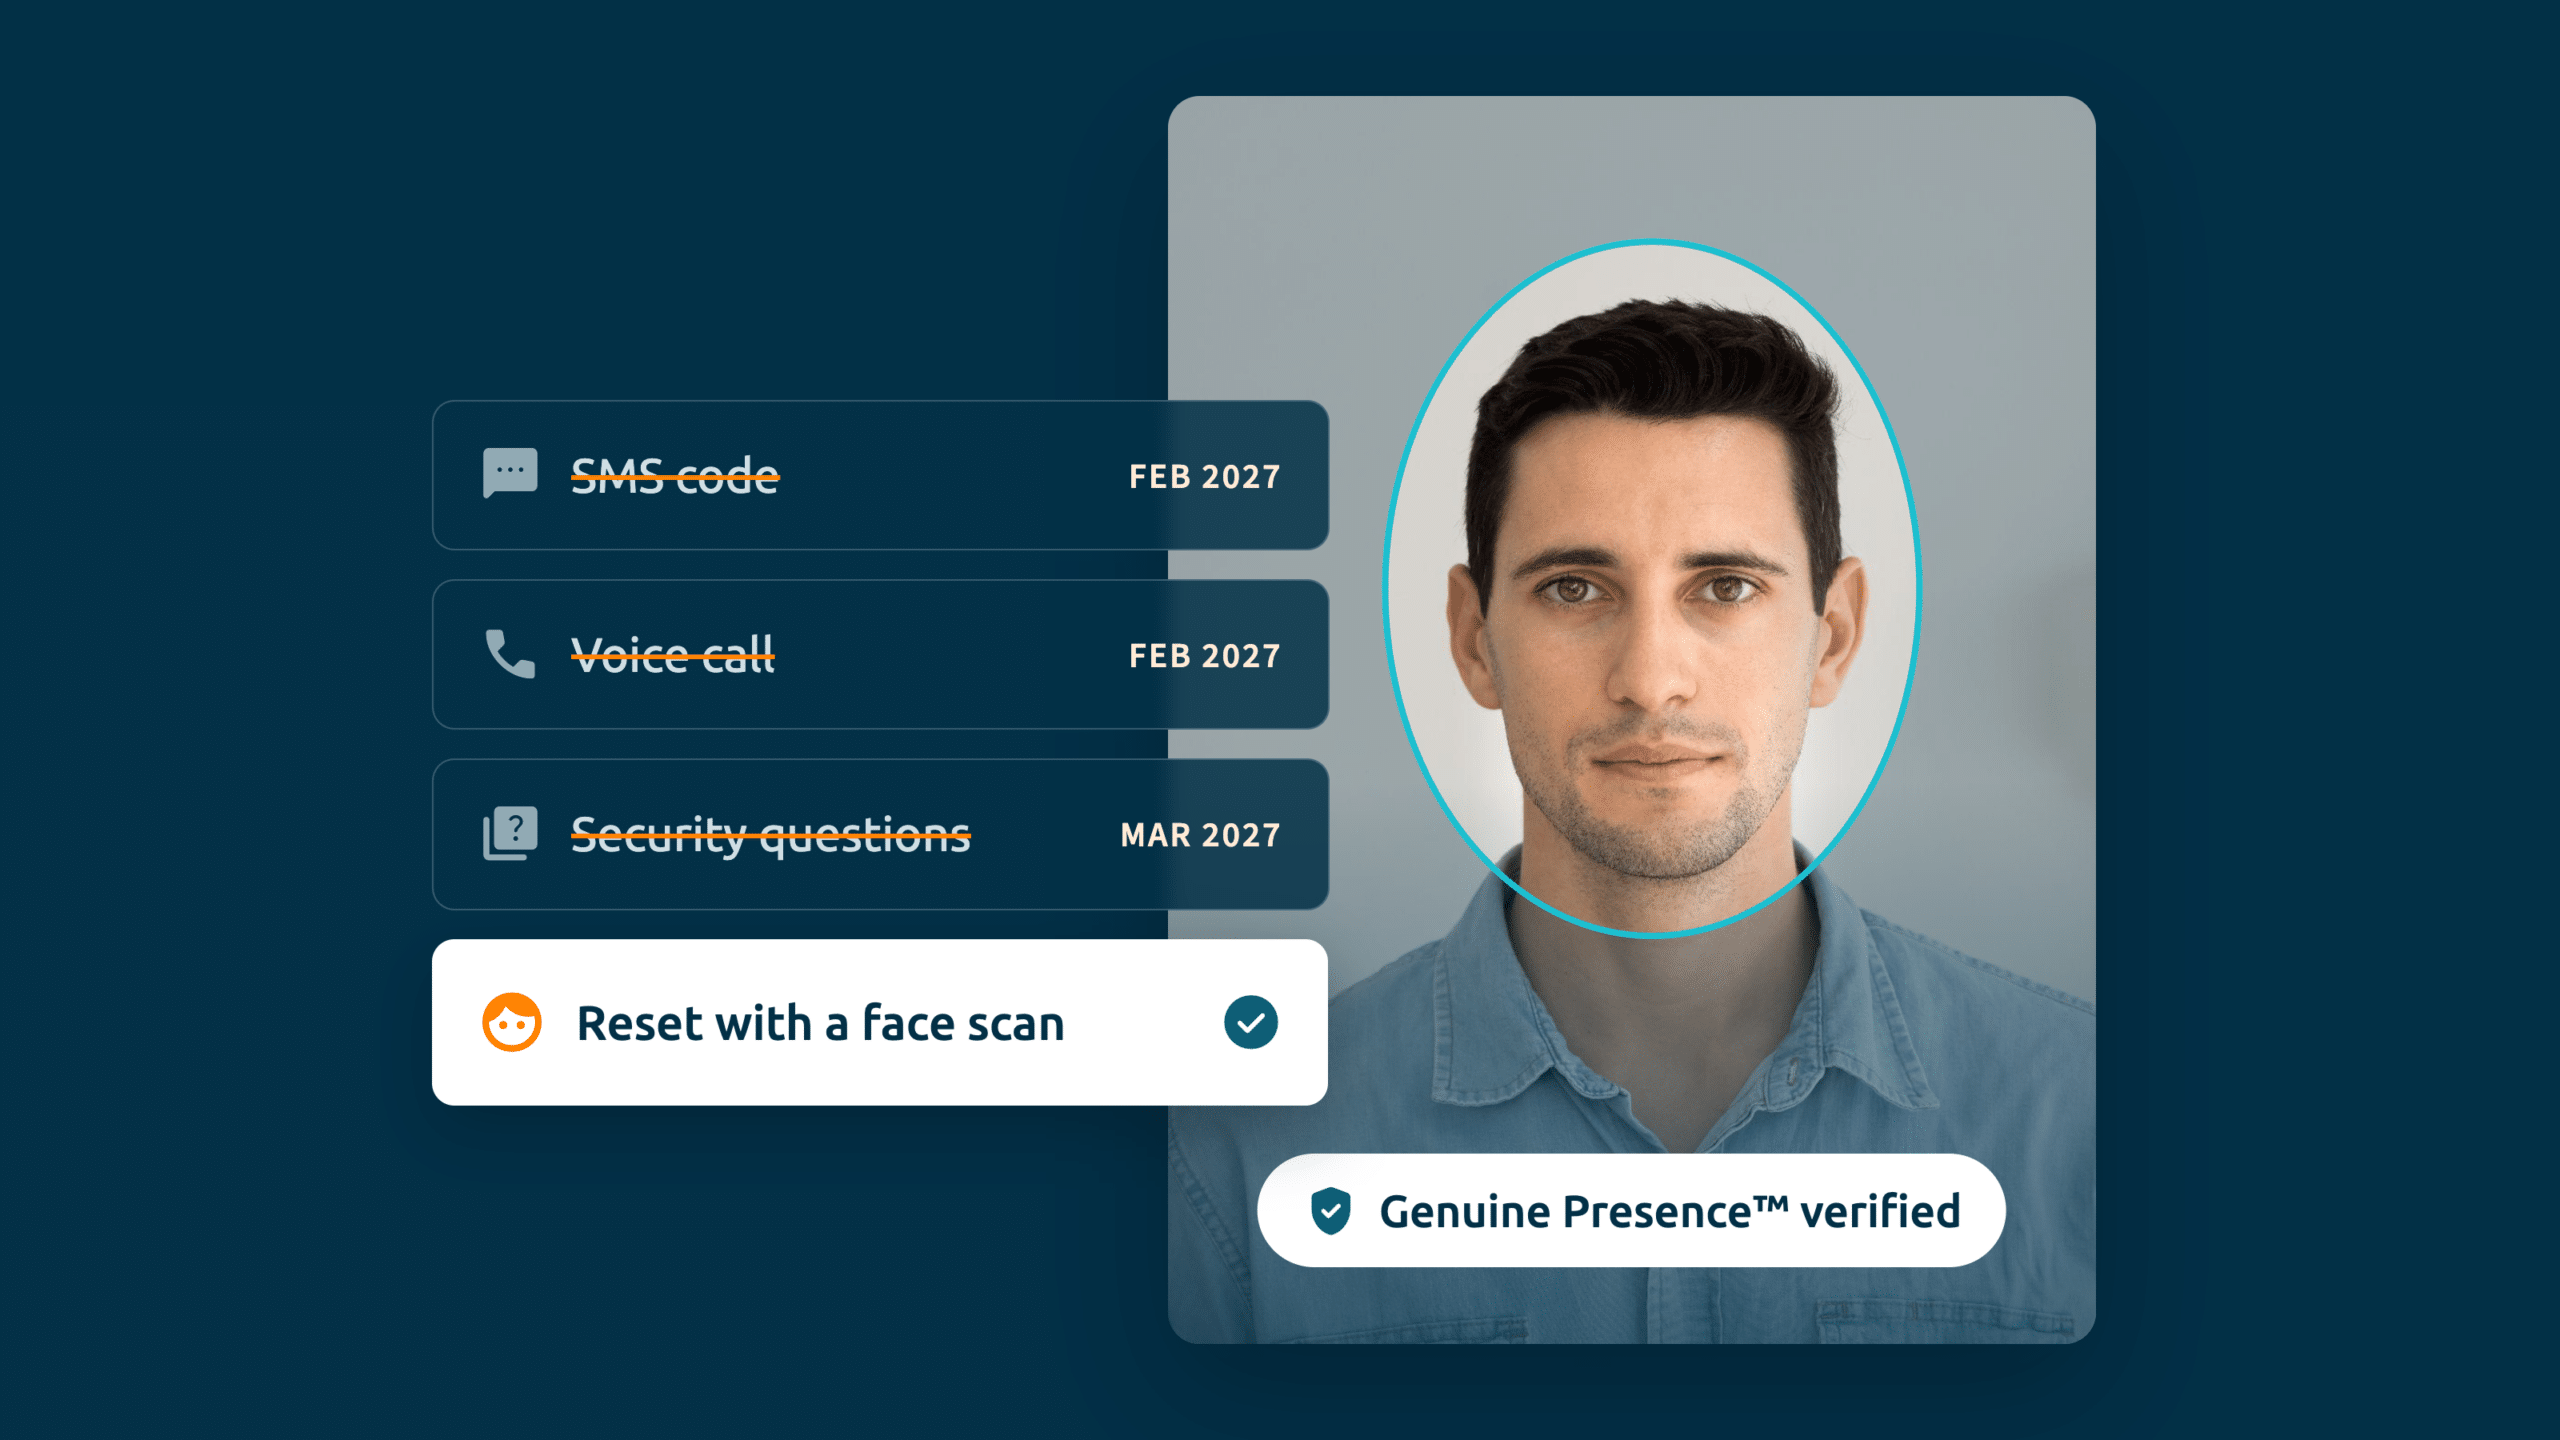
Microsoft ได้ประกาศว่าจะยุติการให้บริการส่ง SMSและโทรเสียงในEntra ID ตั้งแต่วันที่ 1 กุมภาพันธ์ 2027 ซึ่งเป็นส่วนหนึ่งของความพยายามที่กว้างขวางยิ่งขึ้นในการผลักดันระบบการยืนยันตัวตนที่ต้านทานการฟิชชิ่ง ซึ่งได้กำหนดให้ passkeys เป็นวิธีการลงชื่อเข้าใช้แบบเริ่มต้นตั้งแต่เดือนกันยายน 2026 แล้ว ผู้นำด้านระบบระบุตัวตนหลายคนจะมองว่านี่เป็นสิ่งที่ควรทำมานานแล้ว ส่วนอีกกลุ่มจะกำลังวิเคราะห์ว่าสิ่งนี้มีความหมายอย่างไรต่อส่วนต่าง ๆ ของระบบของพวกเขาที่ยังคงพึ่งพา SMS อย่างเงียบ ๆ — และหนึ่งในส่วนสำคัญที่สุดคือระบบตั้งรหัสผ่านใหม่ด้วยตนเอง (SSPR)
SMS เป็นหนึ่งในวิธีที่ผู้ใช้ใช้ยืนยันตัวตนบ่อยที่สุดเมื่อตั้งรหัสผ่านใหม่ หากไม่มี SMS แล้ว คำถามที่เกิดขึ้นคือ:ยังเหลือวิธีใดสำหรับ SSPR และวิธีนั้นจะใช้ได้กับทุกคนหรือไม่?
เมื่อไม่มี SMS และบริการเสียงแล้ว SSPR จะเหลืออะไร?
SSPR ช่วยให้ผู้ใช้สามารถตั้งรหัสผ่านใหม่ได้โดยไม่ต้องติดต่อศูนย์บริการ โดยใช้วิธีการยืนยันตัวตนที่ลงทะเบียนไว้ เมื่อบริการ SMS และเสียงที่ Microsoft ให้บริการถูกยกเลิก — และเมื่อคำถามความปลอดภัยถูกยกเลิกด้วย ประมาณเดือนมีนาคม 2027 — วิธี SSPR ที่ได้รับการสนับสนุนจะเหลือเพียงไม่กี่วิธีเท่านั้น:
- Microsoft Authenticator — การแจ้งเตือนแบบ push หรือรหัสตามเวลา
- โทเค็น OATH แบบฮาร์ดแวร์หรือซอฟต์แวร์ — รหัสใช้ครั้งเดียวที่ป้อนด้วยมือ, ที่ Microsoft ถือว่ามีความเสี่ยงต่อการถูกฟิชชิ่ง
- รหัสผ่านใช้ครั้งเดียวทางอีเมล — ความปลอดภัยขึ้นอยู่กับระดับความปลอดภัยของกล่องจดหมายเท่านั้น และไม่ช่วยอะไรเลยหากบัญชีที่ผู้ใช้ถูกล็อกออกคือบัญชีงาน
ที่น่าสังเกตคือ วิธีการที่แข็งแกร่งและต้านทานการฟิชชิ่ง ซึ่ง Microsoft กำลังส่งเสริมให้ทุกคนใช้ — เช่นpasskeys, Windows Hello for Business และFIDO2security keys — ไม่สามารถใช้กับ SSPR ได้เลย ดังนั้น ทางเลือกในการรีเซ็ตรหัสผ่านจึงเหลือเพียงตัวเลือกที่แต่ละวิธีจำเป็นต้องใช้สมาร์ทโฟน แอป ฟอบ หรือกล่องจดหมาย
องค์กรสามารถรักษาบริการ SMS ให้ยังคงใช้งานได้ผ่าน ผู้ให้บริการโทรคมนาคมที่ลูกค้าจัดการเอง ใน Microsoft Security Store แต่สิ่งนี้ยังคงมีความเสี่ยงต่อการถูกฟิชชิ่งด้วยค่าใช้จ่ายใหม่ — เป็นเพียงการแก้ปัญหาชั่วคราว ไม่ใช่การแก้ไขอย่างถาวร
SSPR นั้นได้กลายเป็นสิ่งที่อยู่ไกลเกินเอื้อมสำหรับเจ้าหน้าที่แนวหน้าแล้ว
สำหรับพนักงานที่ทำงานที่โต๊ะทำงานและมีโทรศัพท์ของบริษัท วิธีเหล่านี้มักจะมีวิธีหนึ่งที่ใช้ได้ผล แต่สำหรับพนักงานที่ทำงานนอกสำนักงาน พนักงานแนวหน้า และพนักงานที่ทำงานเป็นกะ วิธีเหล่านี้มักไม่มีวิธีใดที่ใช้ได้ผลเลย
ในโรงงานผลิต คลังสินค้า ร้านค้าปลีก และศูนย์บริการลูกค้าหลายแห่ง ไม่อนุญาตให้นำโทรศัพท์ส่วนตัวเข้าไปในพื้นที่ทำงานได้ ในความเป็นจริง 64% ของพนักงานแนวหน้าต้องทำงานภายใต้ข้อจำกัดการใช้สมาร์ทโฟนบางส่วนหรือทั้งหมดในพื้นที่ผลิต (Weavix, 2025). หากพนักงานไม่สามารถพกโทรศัพท์ได้ พวกเขาก็ไม่สามารถลงทะเบียนแอป Authenticator หรือรับ OTP ได้ — ซึ่งหมายความว่าพวกเขาไม่เคยถูกลงทะเบียนในระบบการยืนยันตัวตนหลายปัจจัย (MFA) และ SSPR ก็ไม่เคยมีให้พวกเขาใช้ตั้งแต่แรก สำหรับกลุ่มนี้ การยกเลิก SMS ไม่ได้ทำให้การรีเซ็ตรหัสผ่านด้วยตนเองยากขึ้น แต่กลับยืนยันว่าวิธีการที่มีขั้นตอนน้อยที่สุดซึ่งอาจเข้าถึงพวกเขาได้นั้นได้หายไป
ดังนั้น ทีมงานจึงต้องหาทางแก้ไขแบบฉุกเฉิน โดยเขียนรหัสผ่านลงบนกระดาษโน้ตติดไว้ข้างเครื่องคอมพิวเตอร์ที่ใช้ร่วมกัน ปล่อยให้อุปกรณ์อยู่ในสถานะเข้าสู่ระบบตลอดเวลา และใช้บัญชีเข้าสู่ระบบเดียวสำหรับทั้งสายงาน — ทำให้การรีเซ็ตรหัสผ่านในช่วงกะหนึ่งจะส่งผลให้กะถัดไปไม่สามารถเข้าสู่ระบบได้ สิ่งเหล่านี้ไม่ใช่การละเมิดวินัย แต่เป็นสิ่งที่เกิดขึ้นเมื่อกระบวนการกู้คืนไม่สอดคล้องกับวิธีการทำงานจริงของพนักงาน
ค่าใช้จ่ายจากช่องว่างในการฟื้นตัว
เมื่อระบบบริการด้วยตนเองไม่ทำงาน ทุกกรณีที่ผู้ใช้ถูกล็อกบัญชีจะกลายเป็นตั๋วขอความช่วยเหลือหรือต้องรอการอนุมัติจากผู้จัดการ ตามข้อมูลของ Gartnerการรีเซ็ตรหัสผ่านและกรณีล็อกบัญชีคิดเป็นสัดส่วนสูงถึง 50% ของตั๋วขอความช่วยเหลือทั้งหมด ด้วยค่าใช้จ่ายแรงงานเฉลี่ยประมาณ $70 ต่อครั้ง(Forrester, 2022) สำหรับพนักงานแนวหน้า สิ่งนี้ยังก่อให้เกิดค่าใช้จ่ายที่สำคัญจากความสูญเสียด้านประสิทธิภาพการทำงาน จากการสัมภาษณ์ลูกค้าของเรา พบว่าเวลาที่จำเป็นเพื่อกู้คืนบัญชีของพนักงานที่ถูกล็อกเอาต์อย่างสมบูรณ์นั้นอยู่ที่ระหว่าง 30 นาทีถึง 1 วันเต็ม และทีมความปลอดภัยขององค์กรขนาดใหญ่แห่งหนึ่งได้แจ้งกับเราว่า การกู้คืนบัญชีแบบแมนนวลเพียงอย่างเดียวก็ใช้พนักงานเต็มเวลาประมาณ 2 คน
ศูนย์บริการลูกค้าก็เป็นจุดอ่อนอีกจุดหนึ่ง เมื่อมีผู้โทรเข้ามา เจ้าหน้าที่ไม่มีวิธีใดที่จะรู้ได้อย่างแน่ชัดว่ากำลังพูดคุยกับใคร Scattered Spider ได้พิสูจน์ให้เห็นแล้วว่า การใช้เทคนิคการหลอกลวงทางสังคม (social engineering) กับศูนย์บริการลูกค้านั้นง่ายเพียงใด และสามารถชักจูงให้เจ้าหน้าที่รีเซ็ต MFA ได้ ซึ่งนำไปสู่การถูกยึดครองบัญชีที่ก่อให้เกิดความเสียหายต่อ MGM, M&S, Co-op, Qantas และอีกหลายบริษัท การไม่ดำเนินการใด ๆ นั้นไม่ใช่เรื่องฟรี: มันเป็นค่าใช้จ่ายในการดำเนินงานที่เกิดขึ้นอย่างต่อเนื่อง และเป็นช่องทางโจมตีที่เปิดกว้าง
ตรวจสอบบุคคล ไม่ใช่เครื่อง
วิธีที่จะลดช่องว่างนี้คือการเปลี่ยนจากการตรวจสอบข้อมูลรับรองหรืออุปกรณ์ มาเป็นการตรวจสอบตัวบุคคลเอง iProov เพิ่มชั้นข้อมูลระบุตัวตนทางชีวมิติบนระบบคลาวด์ให้กับ Microsoft Entra ID ผู้ใช้เพียงลงทะเบียนครั้งเดียวด้วยบัตรประจำตัวและใบหน้า หลังจากนั้นสามารถตั้งรหัสผ่านใหม่หรือกู้คืนบัญชีได้ด้วยการสแกนใบหน้าเพียงครั้งเดียว
เนื่องจากระบบนี้ตรวจสอบตัวบุคคลแทนที่จะตรวจสอบข้อมูลรับรอง จึงไม่สามารถสูญหาย ถูกขโมย หรือถูกดักจับได้ และได้รับการออกแบบมาเพื่อต้านทานการโจมตีแบบ deepfake และการโจมตีแบบ injection ระบบนี้ทำงานในเบราว์เซอร์บนอุปกรณ์ใดก็ตามที่มีกล้อง เช่น สถานีงานที่ใช้ร่วมกัน หรือตู้บริการในพื้นที่ปฏิบัติงาน โดยไม่จำเป็นต้องใช้สมาร์ทโฟน แอปพลิเคชันเสริม หรือโทเค็น จึงสามารถรองรับสถานการณ์ที่อุปกรณ์สูญหายหรืออุปกรณ์ที่ใช้ร่วมกัน ซึ่งวิธีการ SSPR แบบดั้งเดิมไม่สามารถทำได้
เมื่อผู้ใช้ขอรีเซ็ตรหัสผ่าน ระบบจะเปลี่ยนเส้นทางไปยัง iProov เพื่อให้ผู้ใช้ยืนยันตัวตนด้วยใบหน้า และรหัสผ่านจะถูกบันทึกกลับไปยัง Active Directory สำหรับระบบ Entra แบบไฮบริด หรือระบบจะออกบัตรเข้าถึงชั่วคราว (Temporary Access Pass) การตรวจสอบแบบเดียวกันนี้สามารถใช้แทนคำถามที่อิงความรู้ในการกู้คืนผ่านศูนย์ช่วยเหลือได้ ซึ่งช่วยปิดช่องทางการโจมตีแบบวิศวกรรมสังคม
การวางแผนเพื่อทันกำหนดเวลา
กำหนดเวลา 1 กุมภาพันธ์ 2027 จะบังคับให้ผู้ใช้ทุกคนต้องหยุดใช้บริการ SMS และเสียงที่ Microsoft ให้บริการ สำหรับพนักงานที่ไม่มีโต๊ะทำงานและใช้อุปกรณ์ร่วมกัน — รวมถึงใครก็ตามที่ถูกล็อกเอาต์และไม่มีอุปกรณ์เพื่อยืนยันตัวตน — วิธีที่พวกเขาจะเปลี่ยนไปใช้ต้องทำงานได้โดยไม่ต้องมีโทรศัพท์ในกระเป๋า ทีมงานที่สามารถผ่านขั้นตอนนี้ไปได้อย่างราบรื่น คือทีมที่สามารถระบุผู้ใช้เหล่านั้นตั้งแต่ตอนนี้ และจัดเตรียมเส้นทางการกู้คืนที่ไม่พึ่งพาอุปกรณ์ใดๆ เลย
ดูว่า iProov Recover ทำงานร่วมกับ Microsoft Entra ID อย่างไร