15 octobre 2026
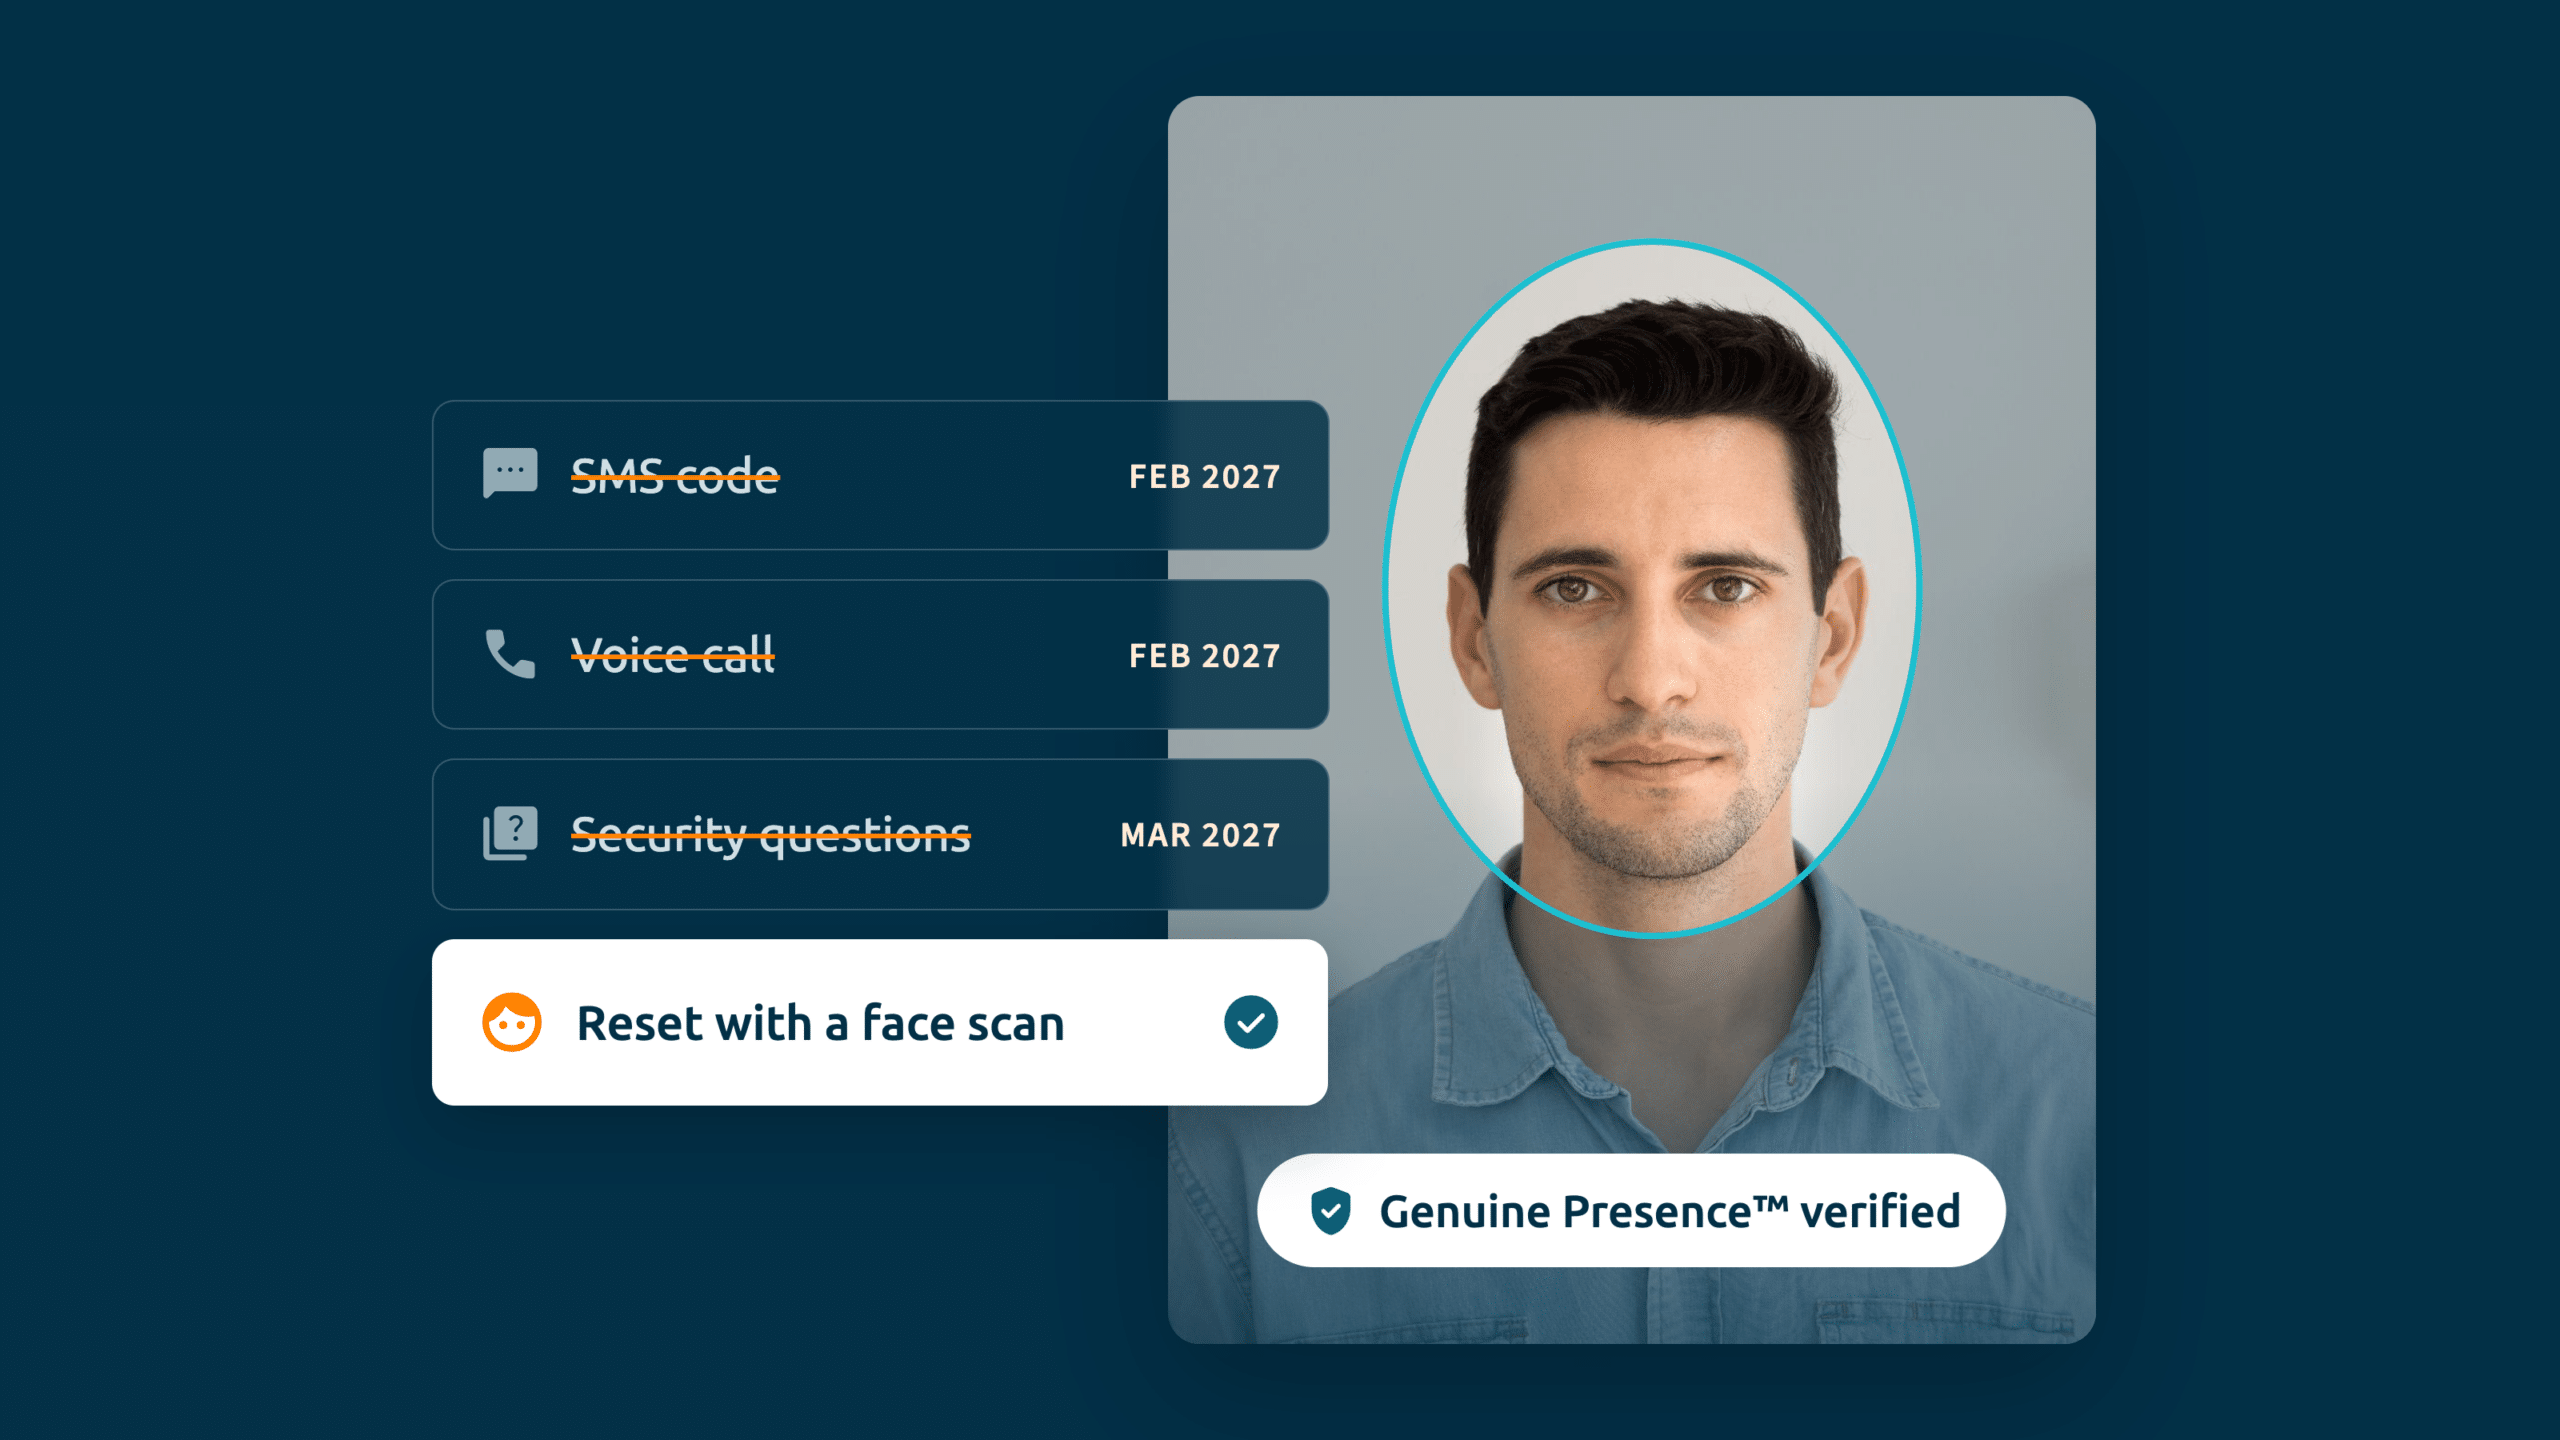
Microsoft a annoncé qu’il mettrait fin à ses propres services de transmission de SMS et d’appels vocaux dans Entra ID à compter du 1er février 2027. Cette décision s’inscrit dans le cadre d’une initiative plus large visant à mettre en place une authentification résistante au phishing, qui a déjà fait des « passkeys » la méthode de connexion par défaut en septembre 2026. De nombreux responsables de la gestion des identités considéreront cette mesure comme attendue depuis longtemps. D’autres s’efforceront de déterminer ce que cela implique pour les composantes de leur infrastructure qui dépendent discrètement des SMS — et l’une des plus importantes est la réinitialisation de mot de passe en libre-service (SSPR).
Les SMS constituent l'un des moyens les plus courants utilisés par les utilisateurs pour s'identifier lors d'une réinitialisation de mot de passe. Si on les supprime, la question qui se pose est la suivante : que reste-t-il pour la réinitialisation du mot de passe par le service (SSPR), et cette méthode fonctionne-t-elle pour tout le monde ?
Que reste-t-il au SSPR sans les SMS et les appels vocaux ?
Le SSPR permet aux utilisateurs de réinitialiser leur mot de passe sans passer par le service d'assistance, à l'aide d'une méthode d'authentification enregistrée. Une fois que les services SMS et vocaux fournis par Microsoft auront été supprimés — et que les questions de sécurité auront également été supprimées, vers mars 2027 —, les méthodes SSPR prises en charge se limiteront à une liste restreinte :
- Microsoft Authenticator — notification push ou code à durée limitée
- Témoins OATH matériels ou logiciels — un code à usage unique saisi au clavier, considéré comme susceptible d'être victime d'une tentative de phishing par Microsoft
- Envoi d'un code d'accès à usage unique par e-mail — dont la sécurité dépend entièrement de celle de la boîte mail, et qui ne sert à rien s'il s'agit du compte professionnel dont l'utilisateur a perdu l'accès
Il convient notamment de noter que les méthodes robustes et résistantes au phishing vers lesquelles Microsoft oriente tous ses utilisateurs — les clés d’accès, Windows Hello for Business, les clés de sécurité FIDO2 — ne peuvent absolument pas être utilisées pour la réinitialisation par le service SSPR. Le processus de réinitialisation se limite donc à des options qui nécessitent toutes un smartphone, une application, un porte-clés électronique ou une boîte aux lettres.
Les entreprises peuvent continuer à utiliser les SMS grâce à un opérateur télécom géré par le client disponible dans le Security Store de Microsoft, mais cela maintient un risque de phishing à un coût supplémentaire — il s'agit d'une solution provisoire, pas d'une solution définitive.
Le SSPR était déjà hors de portée des acteurs de terrain
Pour un employé de bureau disposant d'un téléphone professionnel, l'une de ces méthodes fonctionne généralement. En revanche, pour les employés qui ne travaillent pas à un bureau, ceux en contact direct avec la clientèle et ceux qui travaillent par roulement, aucune de ces méthodes ne fonctionne souvent.
Dans de nombreuses usines, entrepôts, magasins et centres d’appels, les téléphones personnels sont interdits dans les zones de travail. En effet, 64 % des employés en contact direct avec la clientèle sont soumis à des restrictions partielles ou totales concernant l’utilisation des smartphones dans les zones de production (Weavix, 2025). Si un employé ne peut pas avoir son téléphone sur lui, il ne peut ni installer l’application Authenticator ni recevoir de mot de passe à usage unique (OTP) — ce qui signifie qu’il n’a jamais été inscrit à l’authentification multifactorielle (MFA) et que la réinitialisation des mots de passe en libre-service (SSPR) ne lui a jamais été accessible. Pour cette population, la suppression des SMS ne rend pas la réinitialisation en libre-service plus difficile ; elle confirme simplement que la seule méthode simple et accessible qui aurait pu leur convenir a disparu.
Les équipes en sont donc réduites à improviser. Les mots de passe sont notés sur des post-it collés à côté des terminaux partagés, les appareils restent connectés en permanence, et un seul identifiant est partagé par toute une équipe — si bien qu’une réinitialisation effectuée pendant un service empêche l’équipe suivante d’y accéder. Il ne s’agit pas là de manquements à la discipline ; c’est simplement ce qui arrive lorsque le processus de récupération n’est pas adapté à la manière dont les gens travaillent réellement.
Le coût du déficit de relance
Lorsque le libre-service ne fonctionne pas, chaque blocage d’accès se transforme en ticket d’assistance ou nécessite l’approbation d’un responsable. Selon Gartner, les réinitialisations de mot de passe et les blocages d’accès représentent jusqu’à 50 % des tickets d’assistance, avec un coût de main-d’œuvre moyen d’environ 70 dollars par réinitialisation (Forrester, 2022). Pour un collaborateur de première ligne, cela entraîne également un coût important en termes de perte de productivité. D’après nos entretiens avec des clients, le temps nécessaire pour rétablir pleinement l’accès d’un employé bloqué varie entre 30 minutes et une journée entière, et l’équipe de sécurité d’une grande entreprise nous a indiqué qu’elle consacrait environ deux postes à temps plein uniquement à la réinitialisation manuelle des mots de passe.
Le service d'assistance constitue également un maillon faible. Lorsqu'un utilisateur appelle, les agents n'ont aucun moyen réel de savoir à qui ils ont affaire. L'opération « Scattered Spider » a démontré à quel point il est facile de manipuler psychologiquement le personnel du service d'assistance et de le persuader de réinitialiser l'authentification multifactorielle (MFA), ce qui a conduit àdes prises de contrôle de comptes préjudiciableschez MGM, M&S, Co-op, Qantas et bien d'autres encore. L'inaction a un coût : elle représente une charge opérationnelle permanente et un vecteur d'attaque ouvert.
Vérifiez l'identité de la personne, pas celle de l'appareil
Pour combler cette lacune, il faut passer de la vérification d'un identifiant ou d'un appareil à celle de la personne elle-même. iProov ajoute une couche d'identité biométrique basée sur le cloud à Microsoft Entra ID. Les utilisateurs s'enregistrent une seule fois à l'aide de leur pièce d'identité et de leur visage, puis peuvent réinitialiser leur mot de passe ou récupérer leur compte grâce à un simple scan facial.
Comme il authentifie la personne plutôt qu’un identifiant, il ne peut être ni perdu, ni volé, ni intercepté, et il est conçu pour résister aux attaques de type « deepfake » et par injection. Il fonctionne dans le navigateur sur n’importe quel appareil équipé d’une caméra, tel qu’un poste de travail partagé ou une borne dans la zone de travail. Ne nécessitant ni smartphone, ni application compagnon, ni jeton, il couvre les cas de perte d’appareil et d’utilisation d’appareils partagés que les méthodes SSPR natives ne peuvent pas prendre en charge.
Lorsqu'un utilisateur demande une réinitialisation, il est redirigé vers iProov, où il doit s'identifier par reconnaissance faciale ; le mot de passe est ensuite réenregistré dans Active Directory pour les environnements Entra hybrides, ou bien un « Temporary Access Pass » (pass d'accès temporaire) est délivré. Ce même contrôle peut remplacer les questions de sécurité basées sur les connaissances lors d'une procédure de récupération par le service d'assistance, éliminant ainsi le vecteur d'attaque par ingénierie sociale.
Préparation en vue de la date limite
La date butoir du 1er février 2027 obligera tous les utilisateurs à abandonner les services SMS et vocaux fournis par Microsoft. Pour les collaborateurs sans poste de travail fixe et ceux partageant un appareil — ainsi que pour toute personne se retrouvant bloquée sans appareil permettant de prouver son identité —, la solution adoptée devra fonctionner sans qu’ils aient besoin d’un téléphone dans leur poche. Les équipes qui réussiront à franchir cette étape sans encombre seront celles qui identifieront dès maintenant ces utilisateurs et leur proposeront un processus de récupération ne dépendant absolument pas d’un appareil.
Découvrez comment iProov Recover fonctionne avec Microsoft Entra ID.